Gute Vorlagen entstehen in der Praxis. Teilen wir sie.
Was eine Institution einmal sauber modelliert hat, muss die nächste nicht neu erfinden. Die Community sammelt Vorlagen und Erfahrungen auf GitHub, prüft sie vor der Veröffentlichung nach formalen und technischen Kriterien und stellt sie unter CC BY-SA 4.0 bereit, wie den Grundschutz++-Katalog selbst.
Diskussionen jetzt offenEinreichungen ab Januar 2027CC BY-SA 4.0
Auf kleineren Bildschirmen: Wischt seitlich, um weitere App-Bilder anzusehen. Tippt auf ein Bild, um es in voller Größe zu öffnen und zu vergrößern.
Sechs Arten von Beiträgen.
Vorlagen tauscht ihr als Datei aus, die BlueProceedings ISMS importiert; veröffentlichte Pakete sind signiert. Berichtsvorlagen und Erfahrungen werden als Dokument oder in den Diskussionen geteilt.
Blaupausen
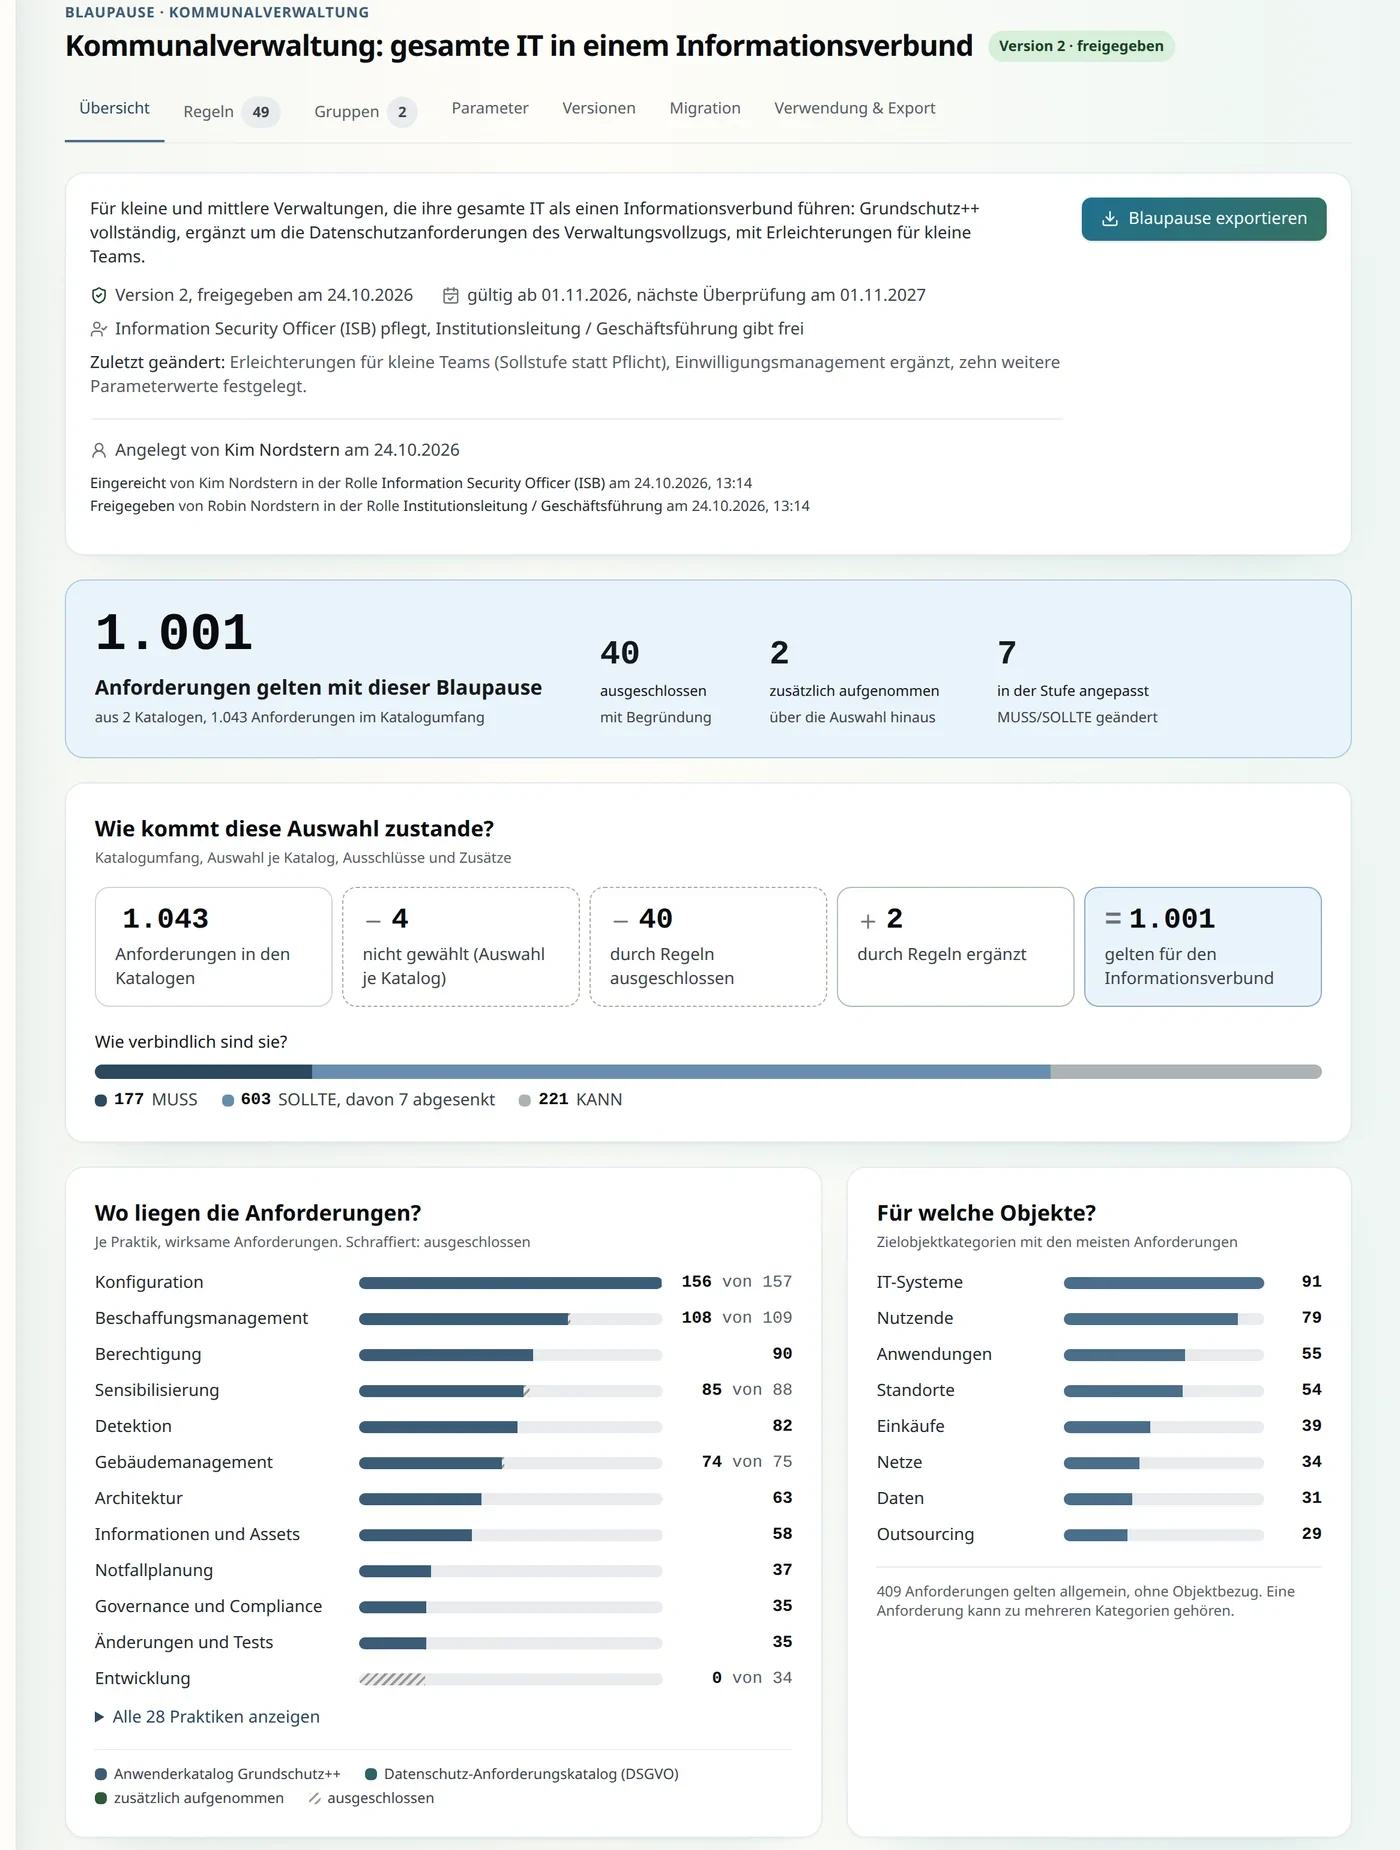
Anforderungsauswahl für eine Art von Informationsverbund.
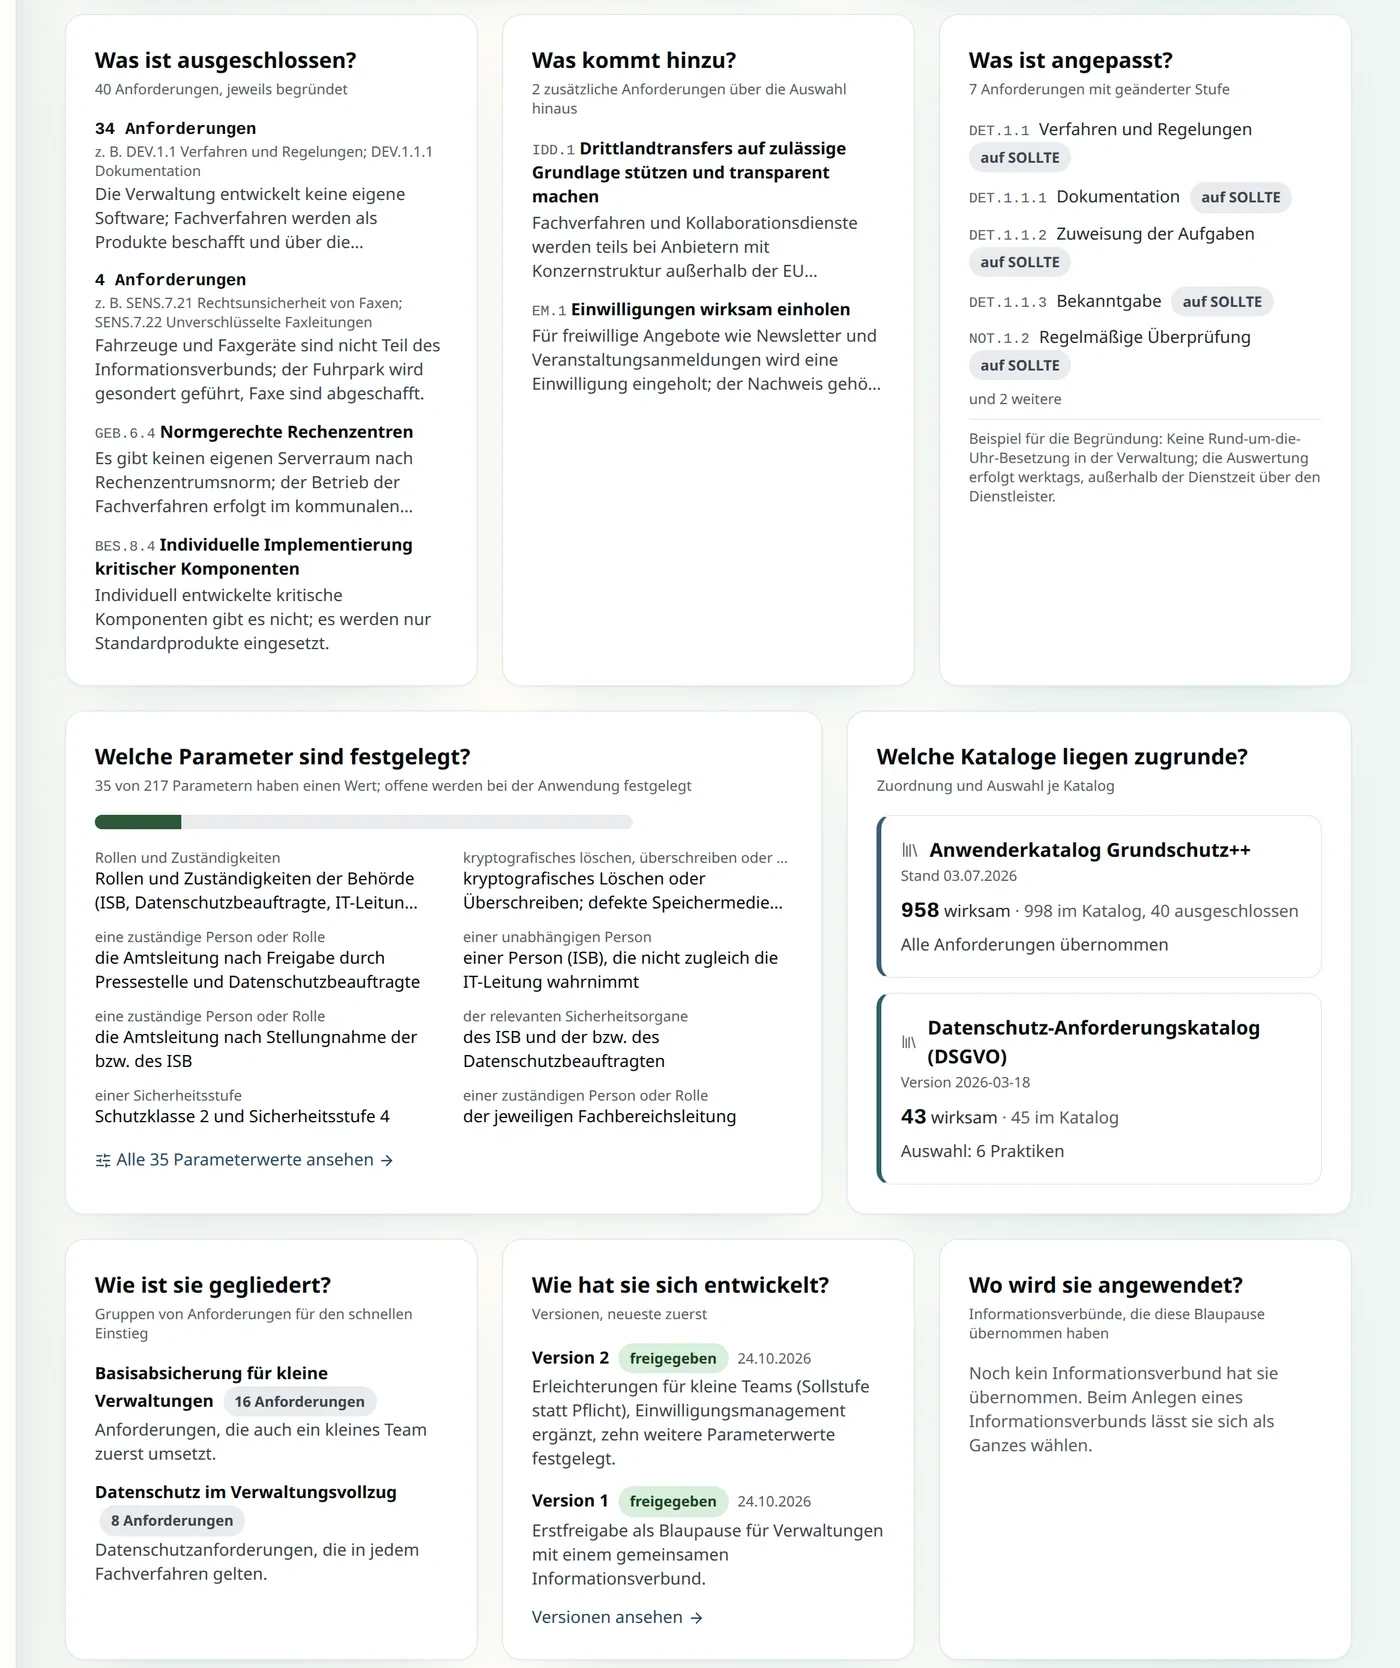
Eine Blaupause ist eine wiederverwendbare Zusammenstellung von Regeln: Ausschlüsse mit Begründung, zusätzliche Anforderungen und Parameterwerte. Ein Informationsverbund nimmt sie als Ganzes an. Sie ist an Katalogversionen gebunden, und bei einem neuen Katalogstand zeigt BlueProceedings ISMS, was sich ändert. Ausgetauscht wird sie als OSCAL-Profil.
Teilen lohnt sich zum Beispiel für
- Branchentypische Auswahl, etwa für Bürgerportale einer Kommune, Kundenportale von Stadtwerken oder Praxisverwaltungen
- Begründete Ausschlüsse, die andere nachvollziehen und übernehmen können
- Parameterwerte, die sich bewährt haben, zum Beispiel Prüfintervalle und Fristen
Informationsverbundvorlagen
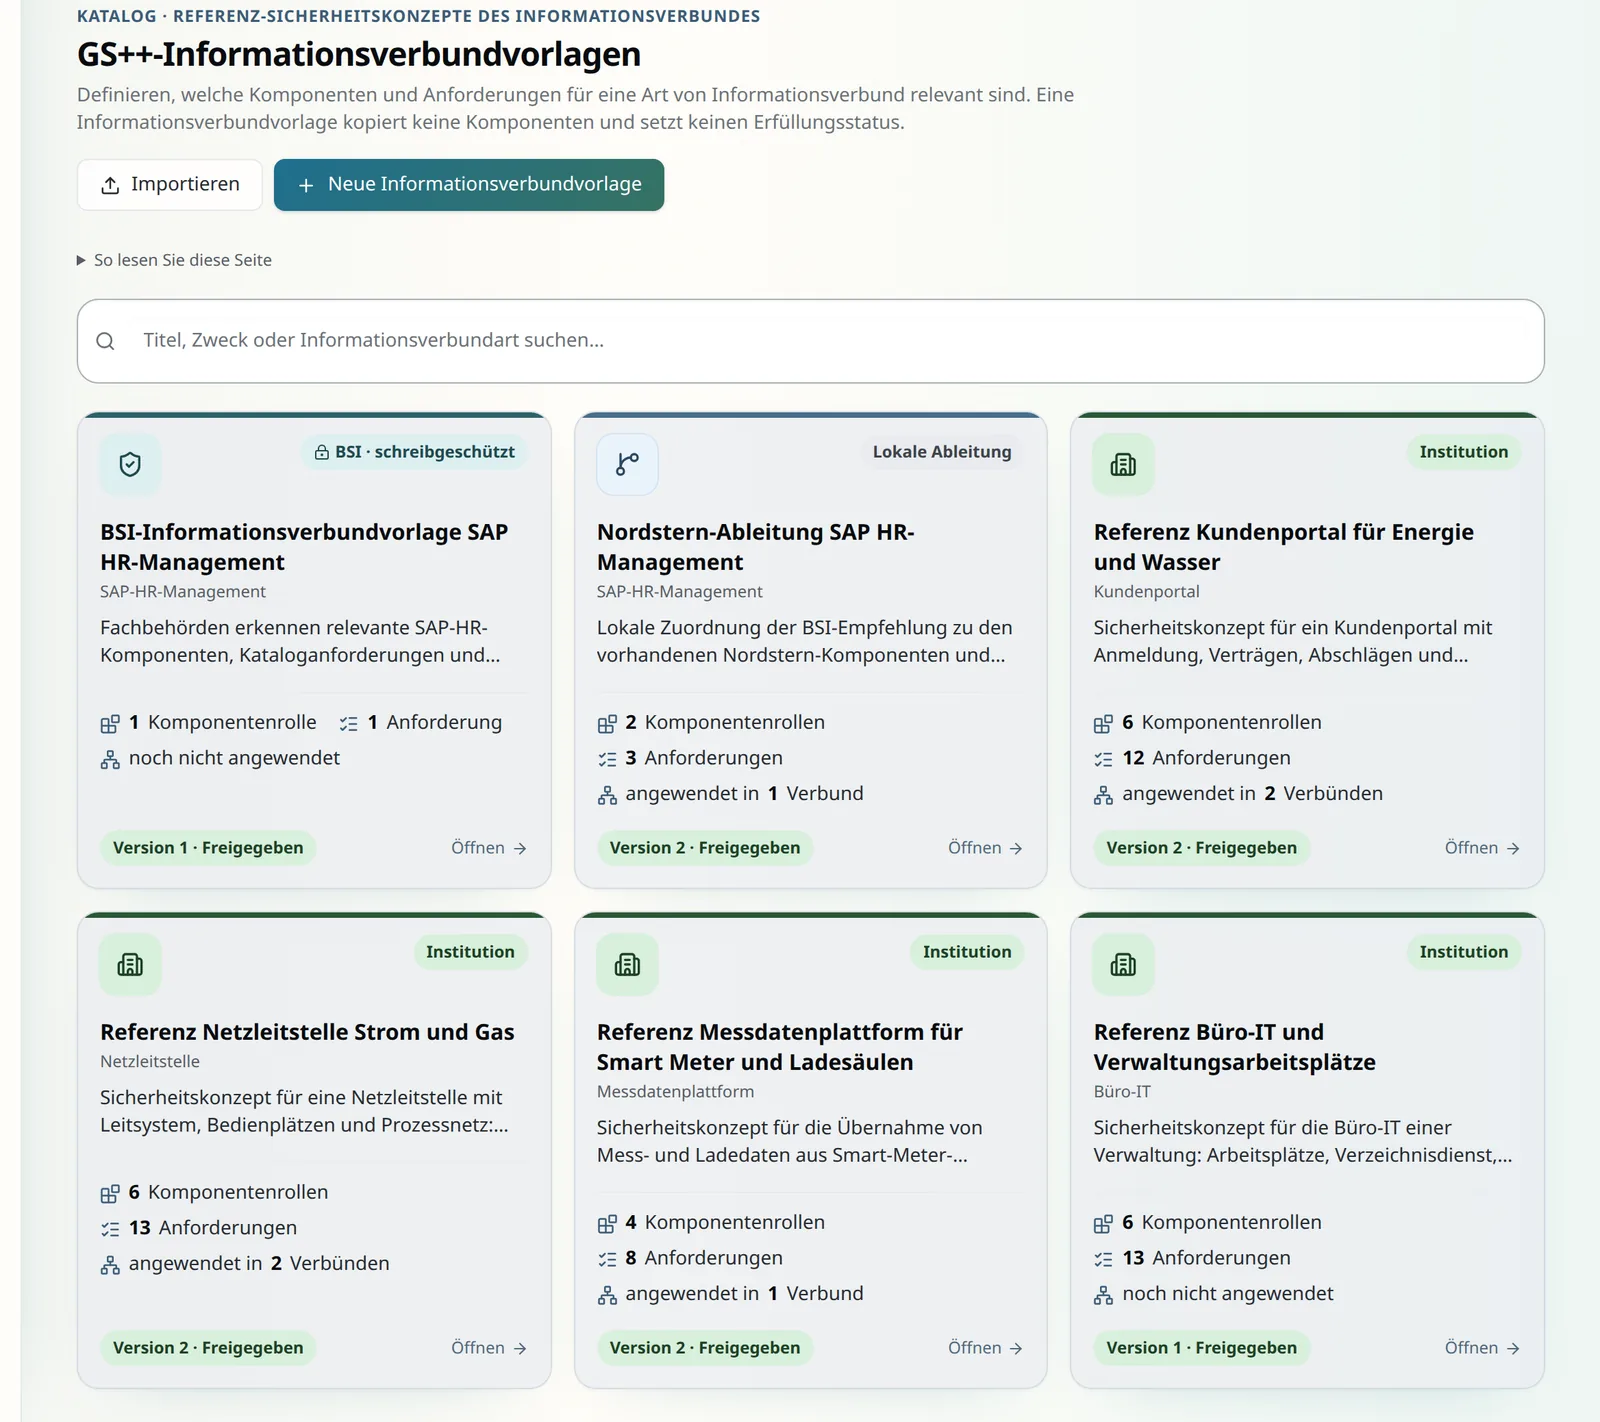
Referenz-Sicherheitskonzept für eine Art von Informationsverbund.
Die Vorlage legt fest, welche Komponenten und Anforderungen für eine Art von Informationsverbund relevant sind. Sie kopiert keine Komponenten und setzt keinen Umsetzungsstatus. BSI-Vorlagen bleiben schreibgeschützt, eigene Ableitungen sind möglich.
Teilen lohnt sich zum Beispiel für
- Referenz für bekannte Verbünde, zum Beispiel Büro-IT mit Arbeitsplätzen und Fileserver, Abrechnung oder Kundenportal
- Lokale Ableitung einer BSI-Vorlage, die zu einer Branche passt
- Vorlagen für kleine Institutionen, die mit wenigen Komponenten auskommen
Komponentensatz-Vorlagen
Ein bewährter Stack aus mehreren Komponenten.
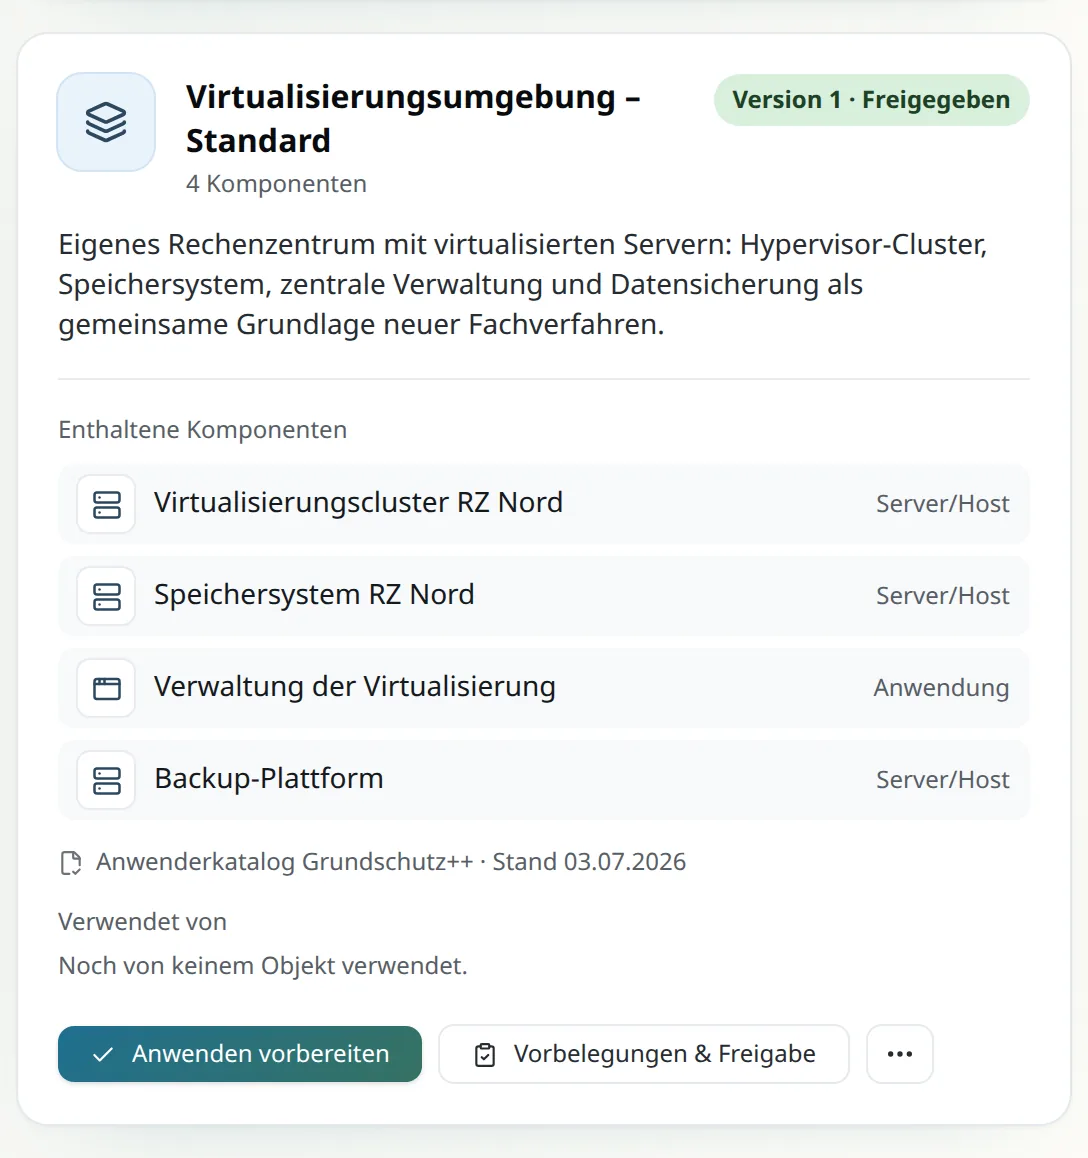
Ein Komponentensatz ist ein Schnappschuss mehrerer Komponenten, etwa eine Virtualisierungsumgebung mit Hosts, Verwaltung, Speicher und Sicherung oder ein Internetportal mit zentraler Anmeldung, WAF und Datenbank. Anwenden erzeugt neue, unabhängige Komponenten. Freigegebene Vorlagen können neuen Anforderungszeilen einen nachvollziehbaren Startstatus mitgeben.
Teilen lohnt sich zum Beispiel für
- Virtualisierungsumgebung im eigenen Rechenzentrum
- Standard-Stack für Portale mit externem Zugriff
- Fachverfahren mit Datenbank, Dateiablage und Sicherung
Komponentenvorlagen
Eine wiederverwendbare Komponente mit Vorbelegungen.
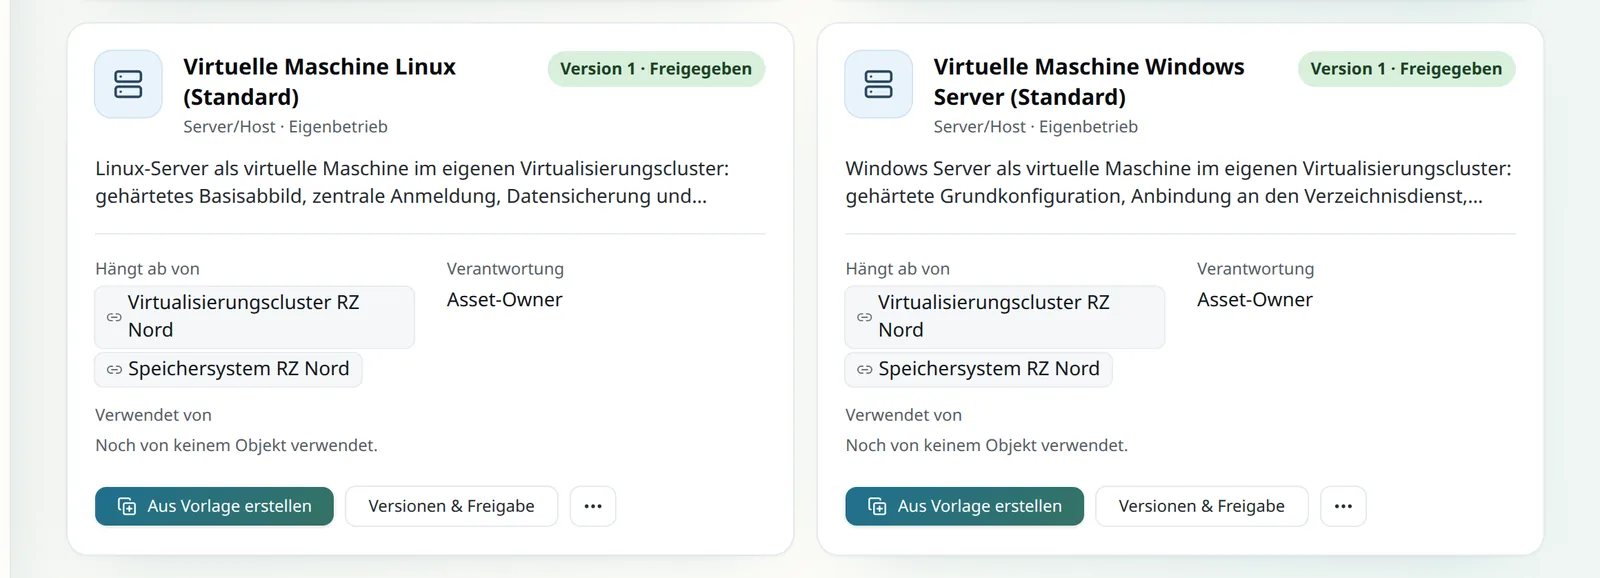
Der typische Fall ist die virtuelle Maschine im eigenen Virtualisierungscluster: Eine Komponentenvorlage enthält Beschreibung, Kategorie, Abhängigkeiten, Betriebsmodell und Statusvorbelegungen. Name und Standort werden beim Anlegen bewusst neu festgelegt. Dienstleister erscheinen nur als Archetyp, nie mit Namen.
Teilen lohnt sich zum Beispiel für
- Virtuelle Maschine mit Linux oder Windows Server, gehärtet, gesichert und überwacht
- Firewall-Cluster, Mail-Gateway, Identitätsdienst
- Typische Cloud-Dienste mit klarer Aufteilung der Verantwortung
Berichtsvorlagen
Gliederungen und Textbausteine für wiederkehrende Berichte.
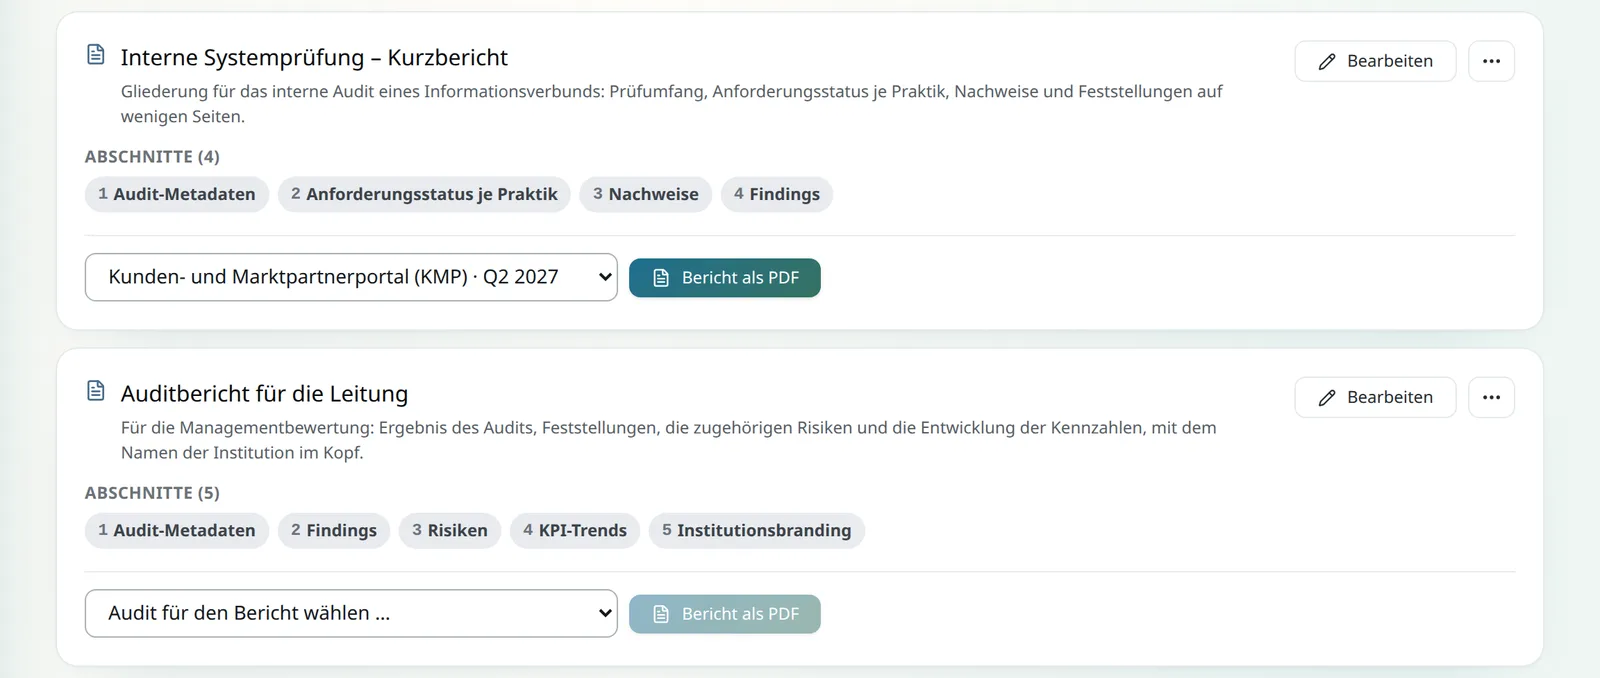
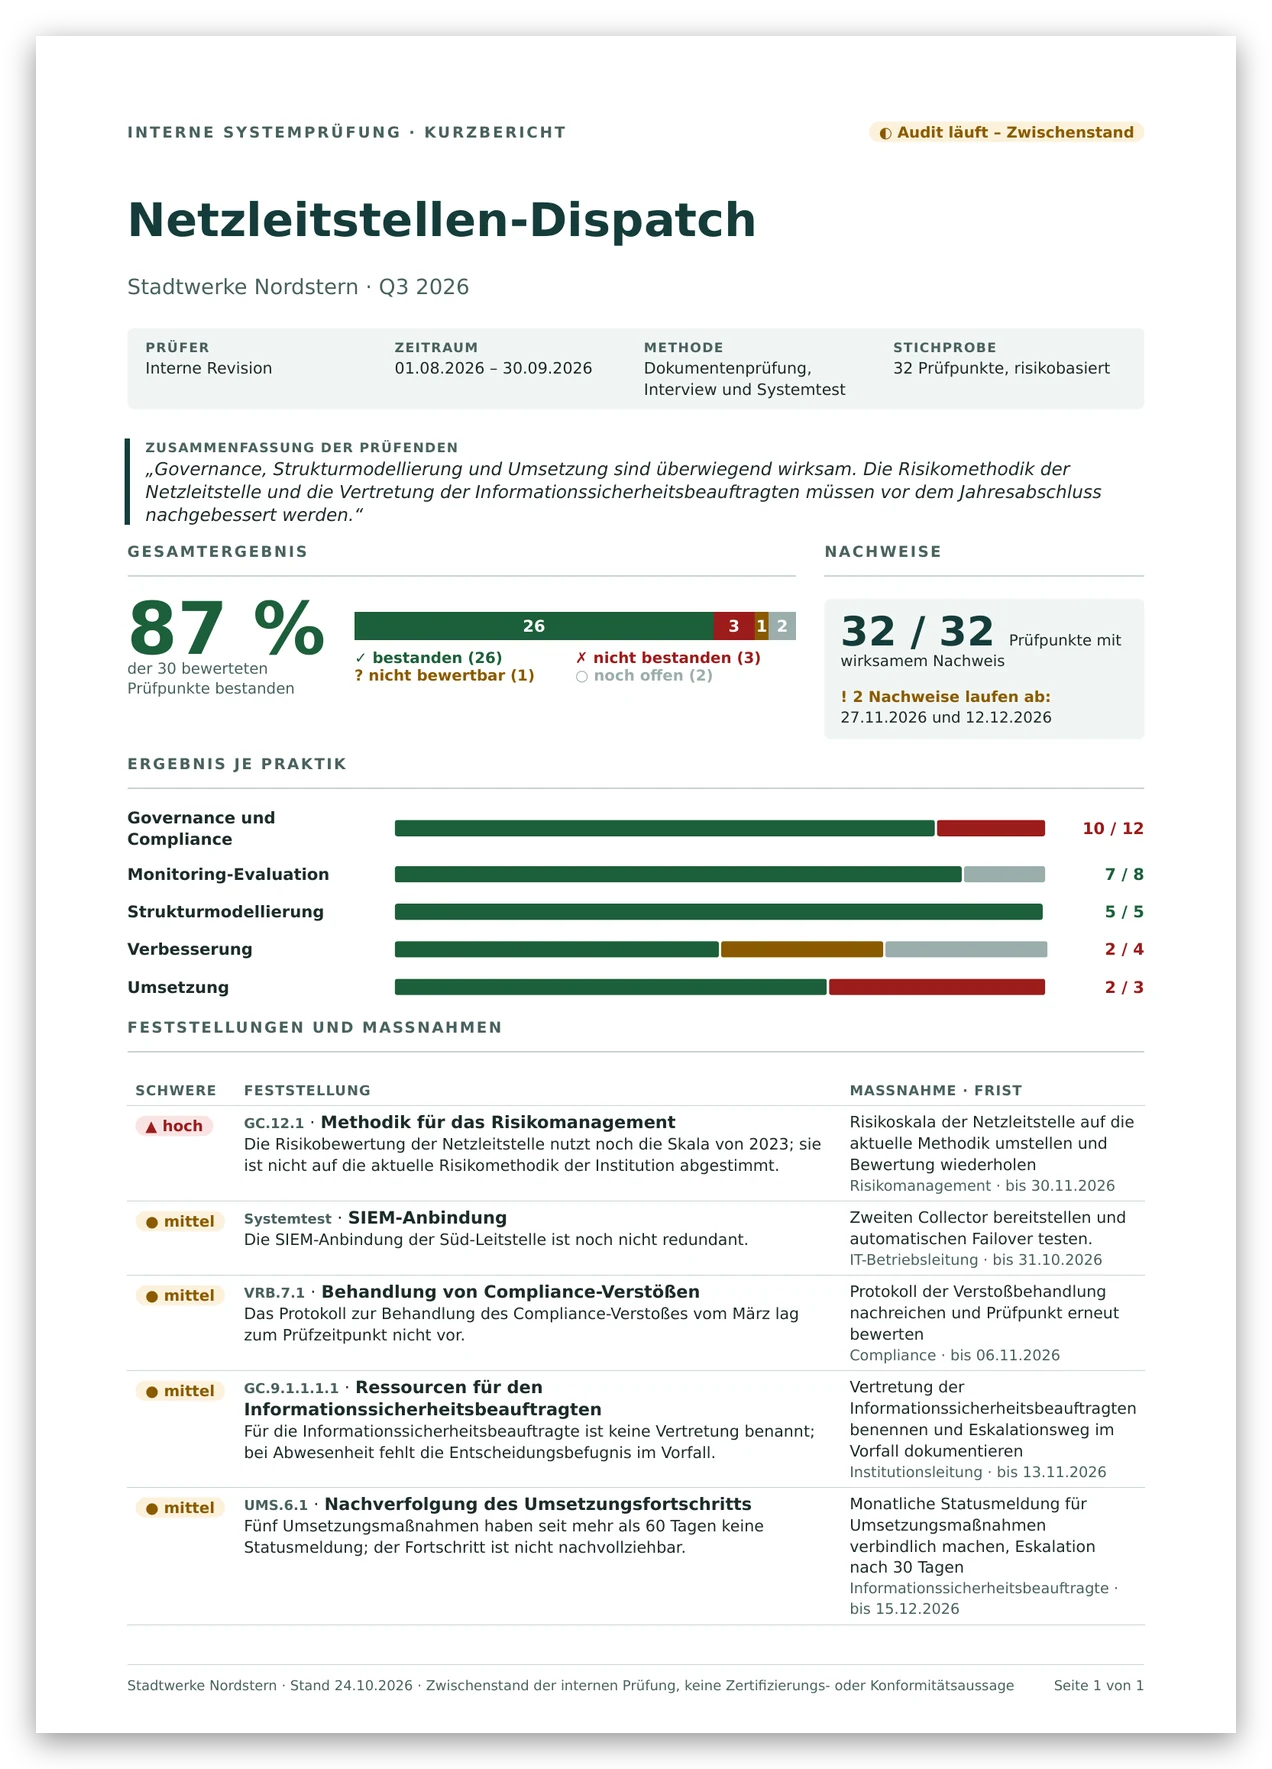
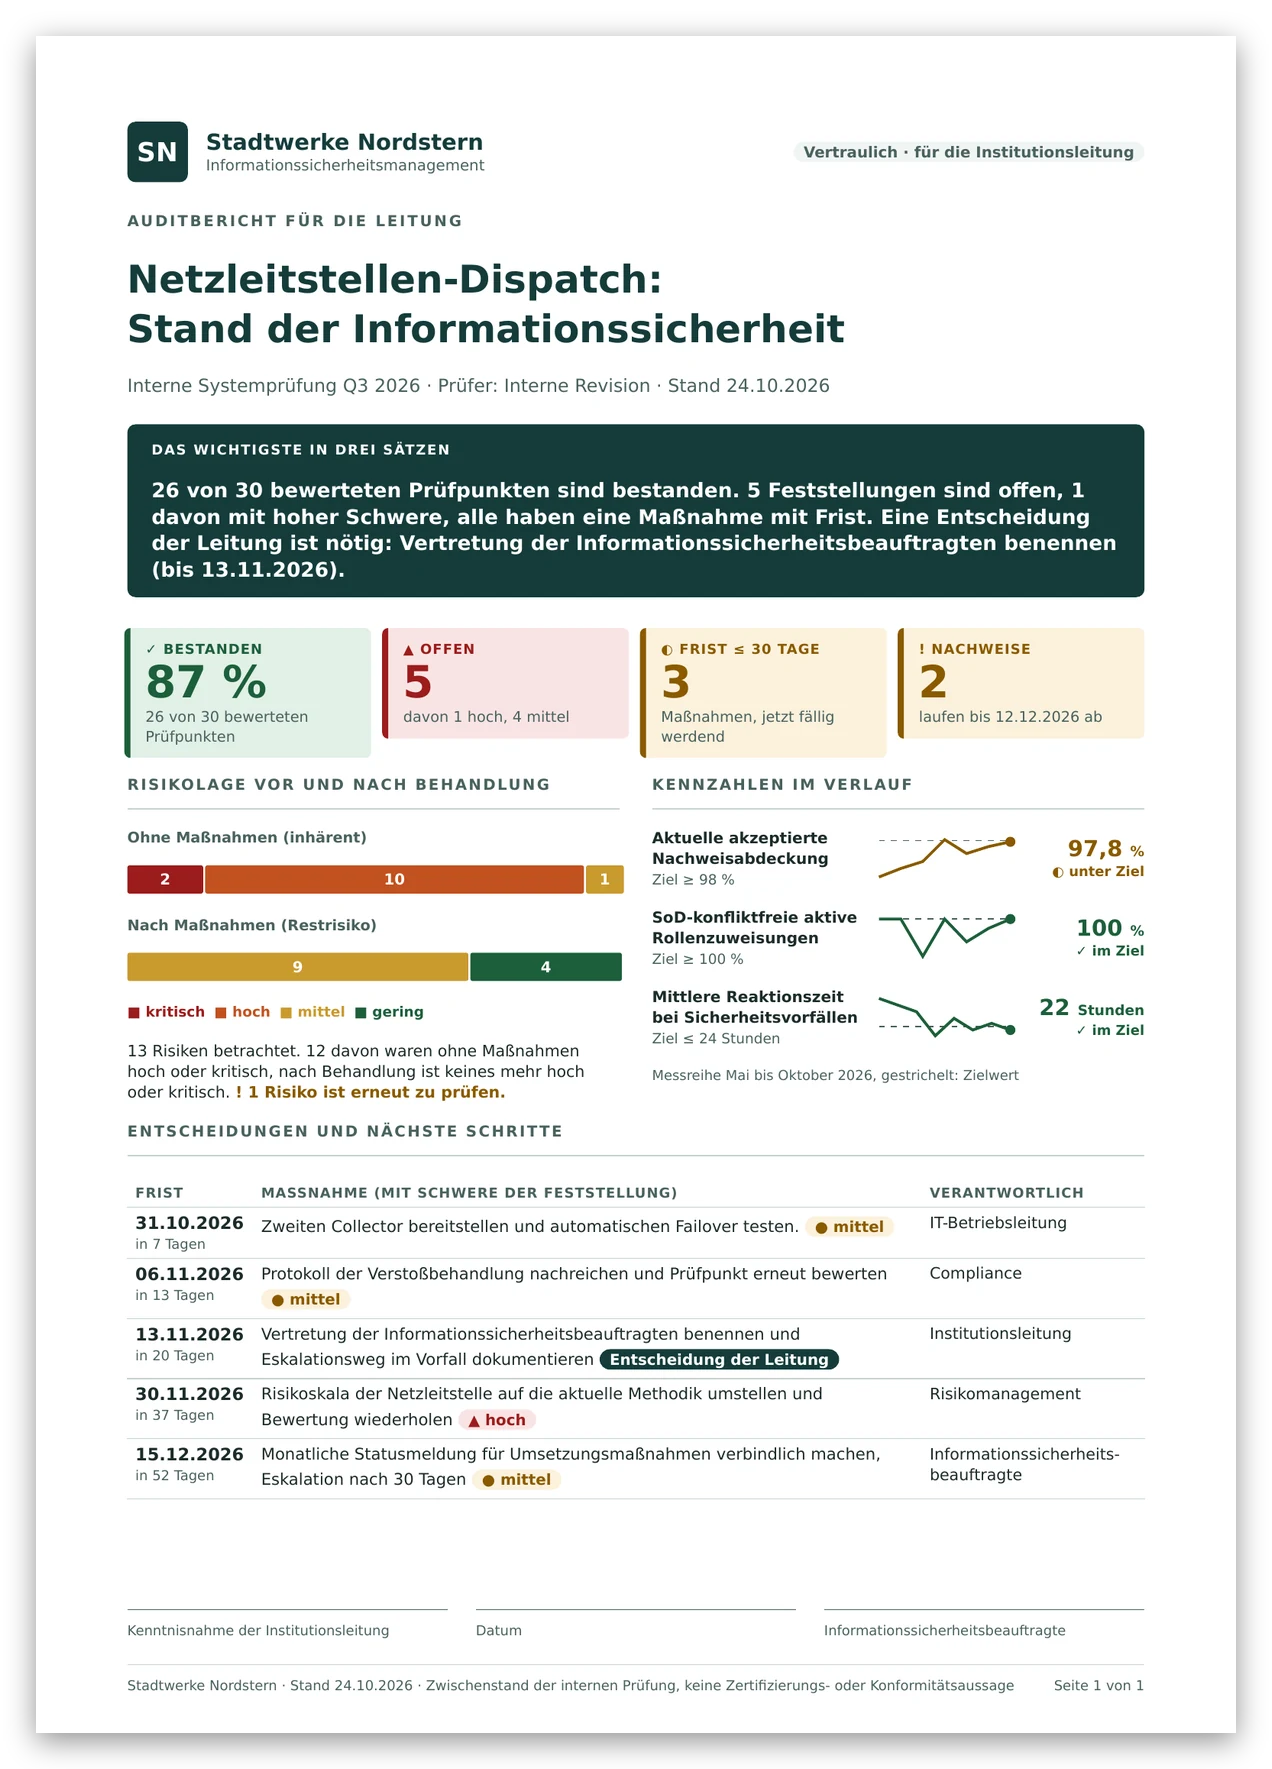
BlueProceedings ISMS erzeugt Gesamtbericht, Sicherheitskonzept, Prüfpaket und OSCAL-Exporte aus den Daten. Eine Berichtsvorlage legt zusätzlich fest, welche Abschnitte ein Auditbericht enthält, etwa Prüfumfang, Nachweise, Feststellungen, Risiken oder Kennzahlen. Die Vorlage selbst lässt sich als Datei weitergeben und in einer anderen Institution einlesen.
Im Beispiel wird auf der Karte der Vorlage ein Audit gewählt und „Bericht als PDF“ gedrückt. BlueProceedings ISMS setzt die gewählten Abschnitte aus den aktuellen Daten zusammen, und das PDF trägt den Namen der Institution. Die beiden weiteren Bilder zeigen, wie solche Berichte aussehen können.
Teilen lohnt sich zum Beispiel für
- Managementbewertung auf wenigen Seiten
- Quartalsbericht zur Sicherheitslage für die Leitung
- Gliederung für das interne Audit
Erfahrungen
Was funktioniert hat und was nicht.
Erfahrungen gehören in die Diskussionen: Umstellung auf Grundschutz++, Schutzbedarf mit Fachbereichen erheben, vier Augen im kleinen Team. Fragen zur Methodik und Wünsche für Vorlagen haben eigene Kategorien.
Teilen lohnt sich zum Beispiel für
- Womit ihr bei der Umstellung auf Grundschutz++ angefangen habt
- Wie ihr Fachbereiche zur Pflege ihrer Objekte gebracht habt
- Vier Augen ohne zweite Sicherheitsrolle
- Wie ihr Kontext, interessierte Parteien und Compliance-Verpflichtungen knapp und doch nachvollziehbar haltet (BSI-Standard 300-1, Kapitel 2.1 bis 2.4)
- Wie ihr Zusicherungen von Dienstleistern und Subdienstleistern im Blick behaltet
Vom lokalen Entwurf zur geteilten Vorlage.
BlueProceedings ISMS kommuniziert nicht selbst mit der Community. Einreichungen und Importe erfolgen als bewusste Dateioperationen. Erst wenn ihr eine exportierte Datei selbst an GitHub oder einen anderen Empfänger übermittelt, verlässt sie eure Infrastruktur.
- 1Lokal freigeben
Nur eine mit vier Augen freigegebene Version einer Vorlage kann eingereicht werden.
- 2Redaktion prüfen
Der Assistent sucht muster- und regelbasiert in Freitexten nach möglichen Namen, Kontaktdaten, IP-Adressen, Hostnamen und Geheimnissen. Jede Fundstelle braucht eine Entscheidung. Nicht erkannte Angaben bleiben möglich; ihr kontrolliert die vollständige Datei vor der Weitergabe.
- 3Paket erzeugen
Mit Lizenz, Rechteerklärung und vier Bestätigungen entsteht ein Einreichungspaket samt maschinenlesbarem Prüfbericht.
- 4Moderation
Die Einreichung läuft als Pull Request im Community-Repository auf GitHub. Die Moderation prüft Einreichungen nach veröffentlichten formalen, technischen und plausibilitätsbezogenen Kriterien. Dazu gehören die Vollständigkeit der Erklärungen, erkennbare personenbezogene oder institutionelle Angaben und technisch auffällige Inhalte. Die Prüfung ersetzt keine rechtliche Beratung, Herkunftsgarantie oder vollständige Sicherheitsprüfung.
- 5Signiert veröffentlichen
Angenommene Pakete werden nach dem veröffentlichten Signaturverfahren signiert. Die Signatur bestätigt die Herkunft aus dem Community-Repository und die Unverändertheit seit der Signierung, nicht die fachliche Eignung oder Fehlerfreiheit. Beim Import entsteht immer ein lokaler Entwurf, den ihr selbst prüft und freigebt.
Verantwortung
Auch eine sorgfältige Moderation kann Fehler und schädliche Inhalte nicht ausschließen. Jede Vorlage ist eine lesbare Textdatei, die ihr vor dem Import vollständig ansehen könnt. Der Import erzeugt nur einen lokalen Entwurf, den ihr selbst prüft und freigebt. Für den Inhalt einer Einreichung ist verantwortlich, wer sie einreicht; ob eine Vorlage zur eigenen Institution passt, entscheidet, wer sie importiert. BlueProceedings stellt die Vorlagen unentgeltlich und ohne Gewähr bereit.
Was beim Einreichen mit euren Daten passiert
- Öffentlich über GitHub
- Einreichungen laufen als Pull Request. Dafür braucht ihr ein GitHub-Konto; Benutzername, Zeitpunkt und Beitrag sind öffentlich sichtbar. Für euer Konto ist GitHub verantwortlich.
- Nennung nach eurer Wahl
- CC BY-SA 4.0 sieht eine Nennung vor. Ihr entscheidet, ob euer Name, ein Pseudonym oder nur euer GitHub-Benutzername erscheint, und könnt die Nennung später entfernen lassen.
- Keine Daten Dritter
- Vorlagen enthalten keine Namen, Kontaktdaten oder Angaben, die auf Personen oder eure Institution schließen lassen. Wer für eine Institution einreicht, klärt vorher, ob die Vorlage geteilt werden darf.
- Rücknahme mit Grenzen
- Auf Wunsch nehmen wir einen Beitrag aus dem aktuellen Stand. Die Lizenz lässt sich nicht widerrufen, und die Versionsgeschichte sowie bereits erstellte Kopien bleiben bestehen. Prüft deshalb vor dem Einreichen, was ihr teilt.
Einzelheiten und Rechtsgrundlagen stehen in der Datenschutzerklärung.
Veröffentlichte Beiträge
Noch keine veröffentlichten Beiträge. Einreichungen sind ab der ersten Version im Januar 2027 möglich. Wünsche für Vorlagen könnt ihr schon jetzt in den Diskussionen sammeln.