Grundschutz++ · geprüft am 01.11.2026

ISMS-Software für BSI-Grundschutz++ und NIS2, auf eurer eigenen Infrastruktur.

Ihr sucht eine ISMS-Software, die nach den Vorgaben des BSI arbeitet, NIS2 nicht aus dem Blick verliert und eure Daten im Haus lässt. BlueProceedings ISMS setzt die Methodik Grundschutz++ (BSI-Standard 300-1) um, läuft als Docker-Container On-Premises und begrenzt die Zahl der Nutzenden nicht, damit Fachbereiche selbst mitarbeiten können.

  • Zielgruppe und Betrieb: für wen die Anwendung gedacht ist und wie sie betrieben wird
  • Produktstand: was heute in der Pre-Alpha vorhanden ist und wo ihre Grenzen liegen

Für wen BlueProceedings ISMS gedacht ist.

Institutionen, die Grundschutz++ einführen

Behörden, Kommunen und Unternehmen, die nach dem BSI-Standard 300-1 arbeiten oder vom IT-Grundschutz umsteigen wollen. Version 1.0 des Standards richtet sich an Early Adopters, die Pre-Alpha ebenso.

NIS2-regulierte Einrichtungen

Wer Risikomanagementmaßnahmen nach § 30 BSIG umsetzen und dokumentieren muss, kann sich an Grundschutz++ orientieren; das BSI nennt es als Beispiel eines anerkannten Standards. Was die Anwendung dazu beiträgt, steht auf der Seite NIS2 und ISMS.

Viele Fachbereiche, ein ISB

Wenn Prozesse, Systeme und Dienstleister über viele Abteilungen verteilt sind und der ISB nicht jede Angabe selbst erheben soll.

Noch nicht passend, wenn …

ihr eine gehostete Lösung ohne eigenen Betrieb sucht oder heute ein produktiv freigegebenes Werkzeug braucht. BlueProceedings ISMS ist Pre-Alpha; die erste Version ist für Januar 2027 geplant.

Betrieb On-Premises.

Ein Docker-Container

Die Anwendung läuft als ein Container auf eurer Infrastruktur, mit einem Volume für die verschlüsselte Datenbank.

Keine Hersteller-Cloud

Für den Betrieb auf eurer Infrastruktur ist keine Hersteller-Cloud erforderlich. Die Anwendung übermittelt im Standardbetrieb keine Produktdaten an BlueProceedings. Zugänge, Netzwerkfreigaben und Datensicherungen verwaltet ihr selbst; berechtigte Personen können Daten exportieren.

Katalog im Haus

Ein Stand des Anwenderkatalogs Grundschutz++ liegt bei; neue Stände und weitere OSCAL-Kataloge werden als Datei eingelesen und mit Prüfsumme geführt.

Nachvollziehbar

Änderungen werden in einem hashverketteten Protokoll festgehalten, das sich nur um neue Einträge ergänzen lässt.

Offene Formate

Ergebnisse lassen sich im OSCAL-Format exportieren, unter anderem System Security Plan, Assessment Plan und Results sowie POA&M, dazu Berichte als HTML und PDF.

Rollen über Fachbereiche hinweg.

Nutzende ohne Begrenzung

Die Zahl der Nutzenden ist nicht begrenzt. Jede Fachabteilung kann ihre Prozesse, Komponenten und Nachweise selbst pflegen.

Rollen mit Bezug

Eine Rolle gilt für die ganze Institution oder nur für einen Informationsverbund, einen Prozess, eine Komponente, ein Risiko oder ein Audit. Eigene Rollen lassen sich anlegen.

Mindestbesetzung

Leitung, ISB, Asset-Owner, Risikoeigentümer, Nachweisprüfer, Auditor und HR gehören zur Mindestbesetzung, deren Besetzung die Anwendung schützt.

RACI und Vertretung

Eine RACI-Matrix für die Institution und je Informationsverbund zeigt Zuständigkeiten; der Vertretungsplan weist auf unbesetzte Rollen hin.

Vier Augen

Freigaben verlangen im regulären Betrieb eine zweite Person. Der Kleinunternehmen-Modus lockert nur die personelle Trennung, nicht die fachlichen Bedingungen.

Wer damit arbeitet.

Informationssicherheit

Der ISB behält offene Arbeit, Risiken, Fristen und den Stand der Informationsverbünde im Blick.

Fachbereiche und IT

Verantwortliche pflegen ihre Prozesse und Objekte, bearbeiten Aufgaben und liefern Nachweise.

Institutionsleitung

Die Leitung entscheidet über den Rahmen und erhält die Vorgänge, für die ihre Freigabe gebraucht wird.

Prüfende

Erwartungen lassen sich importieren und Nachweise als Prüfpaket übergeben; ein Gastkonto ist nicht nötig.

Aus der Pre-Alpha

Fachbereiche arbeiten gleichzeitig.

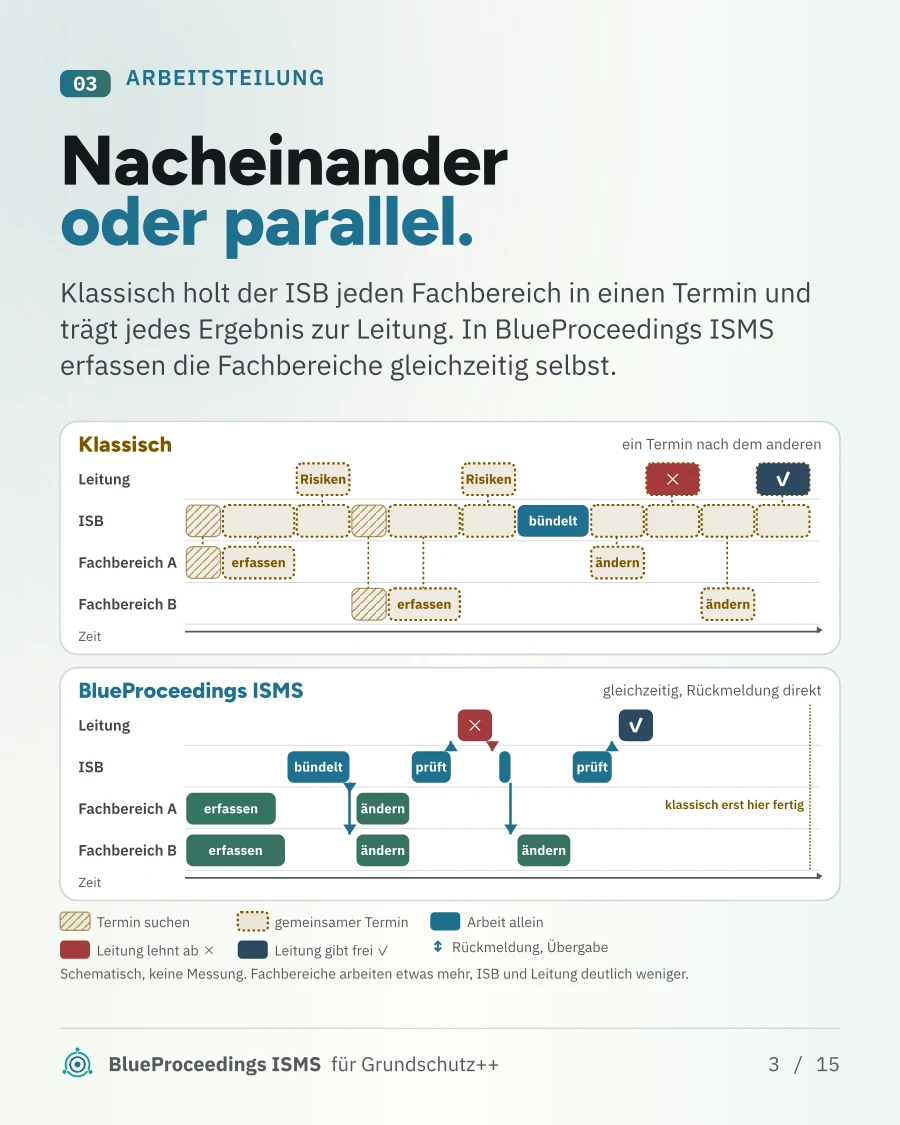
Der ISB muss nicht jede Angabe in aufeinanderfolgenden Terminen selbst aufnehmen. Fachbereiche erfassen ihre Prozesse und Objekte, während der ISB den Stand bündelt und die Leitung die vorgesehenen Entscheidungen trifft.

Die Darstellung vergleicht zwei mögliche Abläufe. Sie ist schematisch und keine Zeitmessung: Fachbereiche übernehmen eigene Arbeit, Rückmeldungen und Freigaben bleiben nachvollziehbar.
BlueProceedings ISMS · Pre-Alpha
Schematischer Vergleich: Fachbereiche erfassen nacheinander mit gemeinsamen Terminen oder parallel in BlueProceedings ISMS. ISB und Leitung prüfen und geben Rückmeldung. Keine Zeitmessung.
Fiktive Demo-Daten aus der Pre-Alpha

Was das für die tägliche Arbeit bedeutet.

Die Leitung setzt den Rahmen

Kontext, Anwendungsbereich, Leitlinie und Risikomethodik bilden die Grundlage. Freigaben und ihre Begründungen bleiben nachvollziehbar (BSI-Standard 300-1, Kapitel 2).

Mit dem wichtigen Prozess beginnen

Prozesse und ihre Assets werden schrittweise erfasst. Aus dem Katalog entsteht ein auf den Informationsverbund bezogenes Anforderungspaket (Kapitel 3).

Lücken unterschiedlich behandeln

MUSS- und SOLLTE-Anforderungen folgen unterschiedlichen Wegen. Dauerhaft nicht erfüllte SOLLTE-Anforderungen führen in die Risikobetrachtung (Kapitel 4.1.2).

Überwachung und Verbesserung

Nachweise, Audits, Managementbewertung und Wirksamkeitsprüfungen begleiten das ISMS über die erste Umsetzung hinaus (Kapitel 5 und 6).

Aufgaben und Freigaben

Zuständigkeiten, Fristen und Rückmeldungen stehen am Vorgang. Die erforderliche Prüfung und Freigabe bleiben Teil des Ablaufs.

Wiederverwenden, statt erneut anzufangen.

Kataloge und Blaupausen

OSCAL-Kataloge liefern strukturierte Anforderungen. Eine Blaupause hält Auswahl, Ergänzungen, Ausschlüsse und Parameter für einen Kontext zusammen und kann für weitere Informationsverbünde genutzt werden.

Informationsverbundvorlagen

Wiederkehrende Strukturen und Komponentenrollen als Ausgangspunkt nutzen, lokal zuordnen und an den eigenen Informationsverbund anpassen.

Komponenten und Komponentensätze

Eine einzelne virtuelle Maschine oder einen ganzen wiederkehrenden Stack aus Vorlagen anlegen. Die erzeugten Komponenten bleiben eigenständig; spätere Vorlagenänderungen überschreiben sie nicht.

Vererbung und gemeinsame Daten

Schutzbedarf und Anforderungen werden entlang der erfassten Beziehungen abgeleitet. Prozesse, Komponenten und Verantwortlichkeiten dienen zugleich Risiken, Notfallvorsorge und Berichten.

Aus der Pre-Alpha

Vorlagen für den eigenen Bestand.

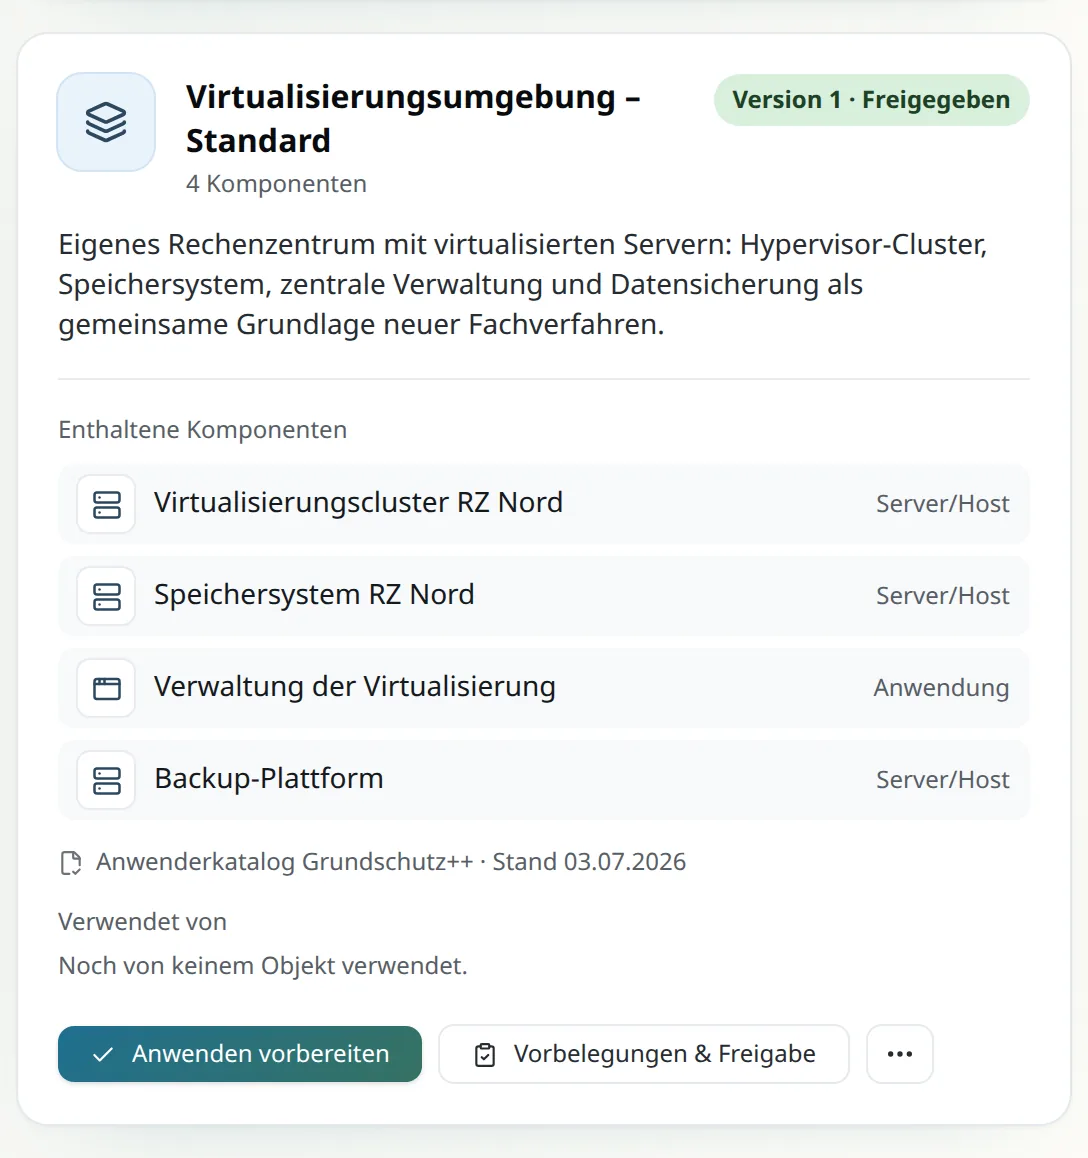
Eine Virtualisierungsumgebung besteht oft aus denselben Arten von Komponenten. Eine Komponentensatz-Vorlage hält den wiederkehrenden Aufbau zusammen; Komponentenvorlagen helfen bei einzelnen Systemen.

Im Beispiel entstehen aus einem vorbereiteten Stack neue Komponenten. Namen, Standort und die tatsächliche Umsetzung prüft ihr für euren eigenen Bestand.

BlueProceedings ISMS · Pre-Alpha
Freigegebene Komponentensatz-Vorlage „Virtualisierungsumgebung – Standard“ für das eigene Rechenzentrum mit Virtualisierungscluster, Speichersystem, Verwaltung der Virtualisierung und Backup-Plattform, Katalogstand und der Aktion „Anwenden vorbereiten“.
Fiktive Demo-Daten aus der Pre-Alpha
BlueProceedings ISMS · Pre-Alpha
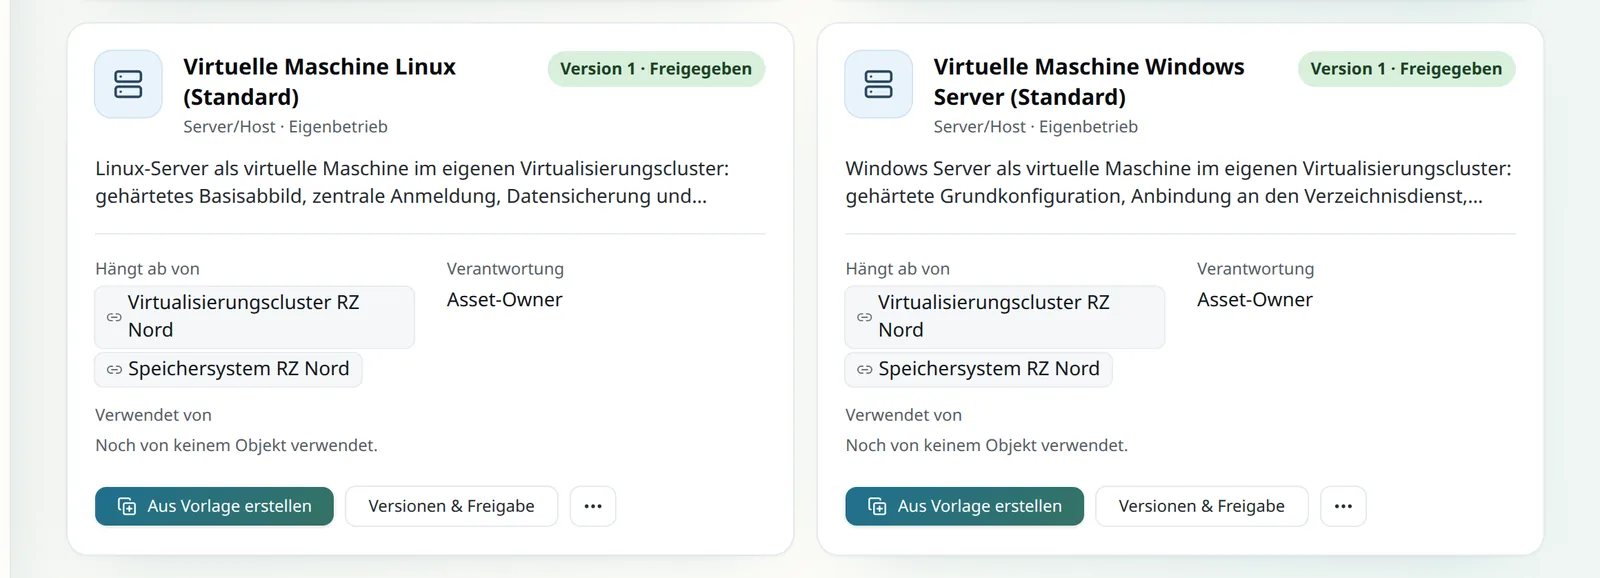
Zwei freigegebene Komponentenvorlagen für virtuelle Maschinen mit Linux und Windows Server im eigenen Virtualisierungscluster, jeweils abhängig von Virtualisierungscluster und Speichersystem, mit Verantwortung und der Aktion „Aus Vorlage erstellen“.
Fiktive Demo-Daten aus der Pre-Alpha
BlueProceedings ISMS · Pre-Alpha
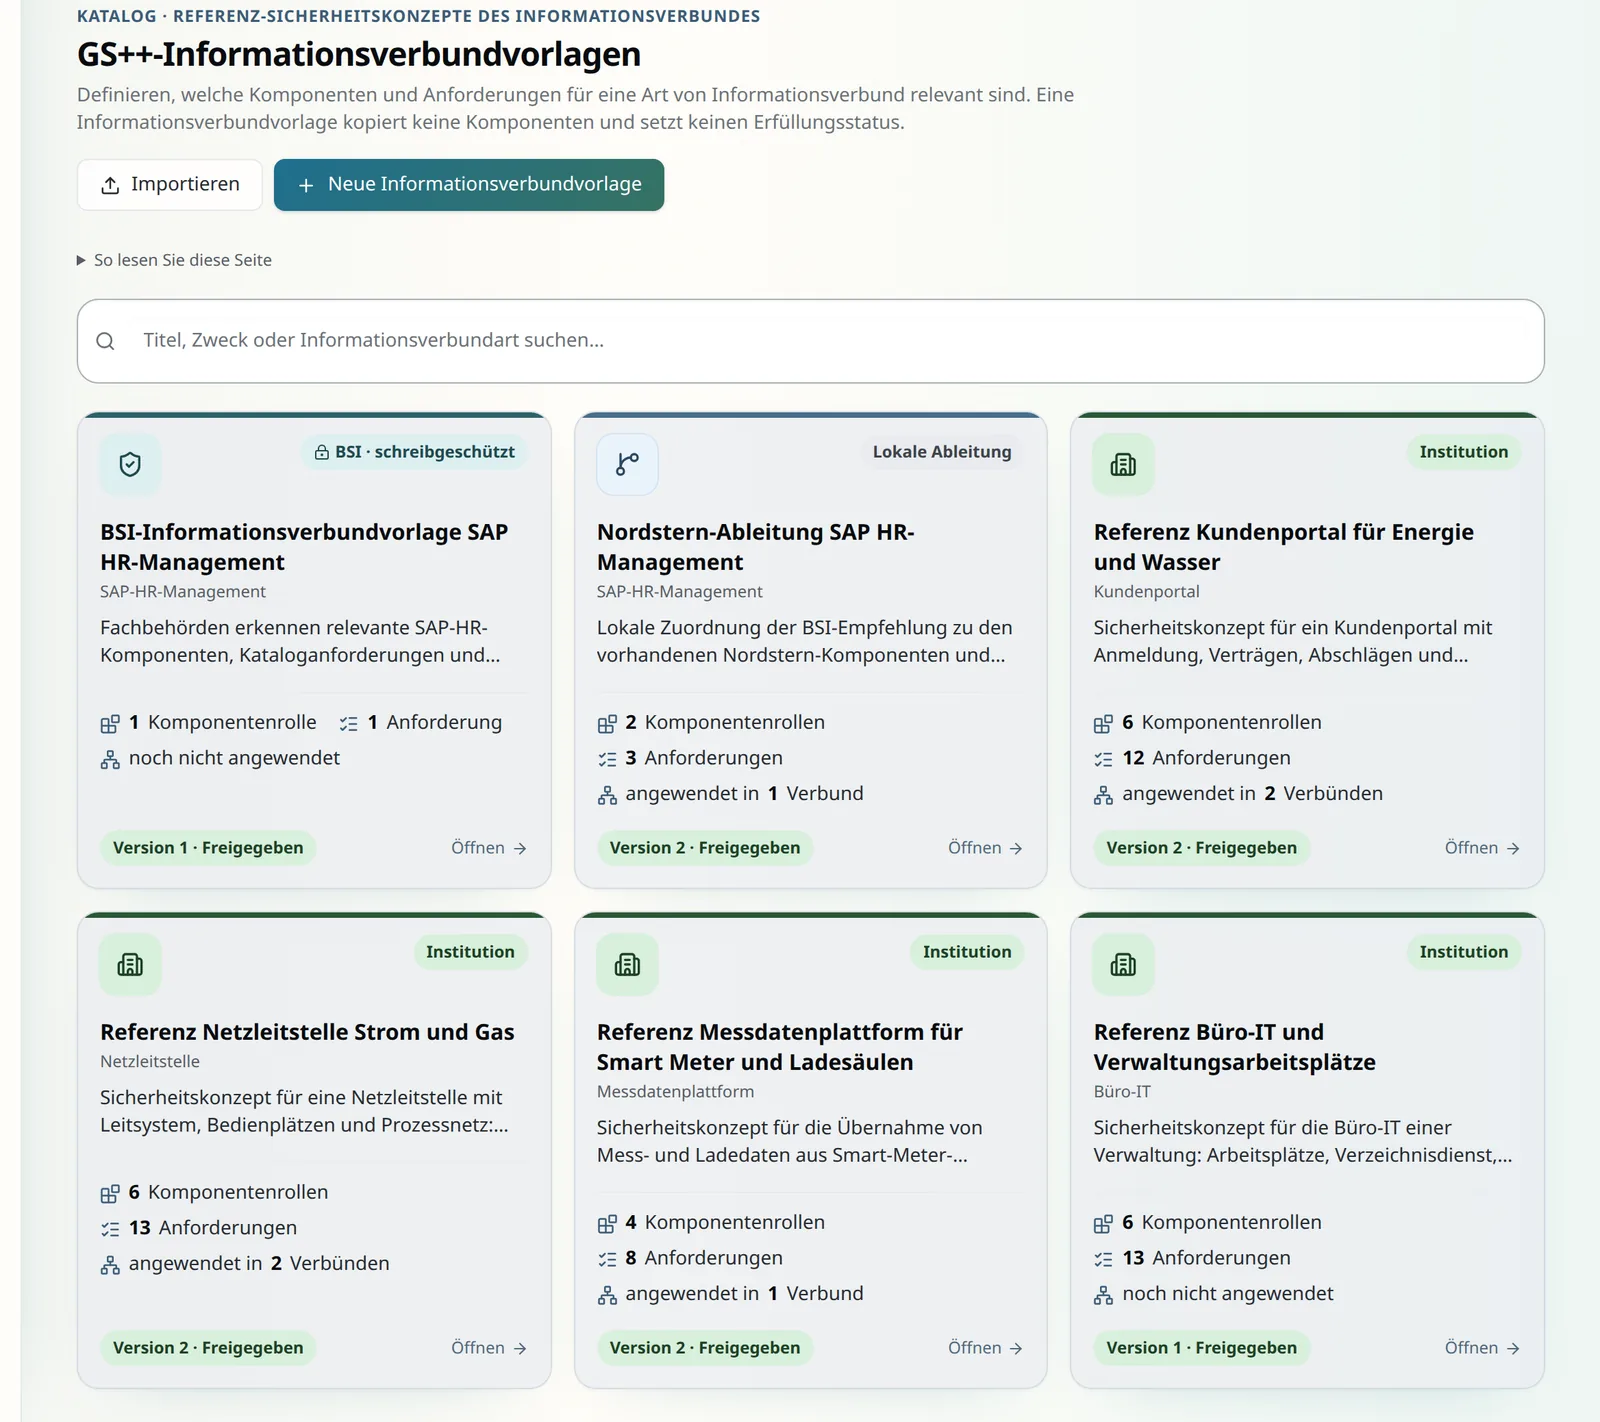
Übersicht der Informationsverbundvorlagen als Karten: eine schreibgeschützte BSI-Vorlage SAP HR-Management, eine lokale Ableitung und vier Referenzen der Institution für Kundenportal, Netzleitstelle, Messdatenplattform und Büro-IT, jeweils mit vier bis sechs Komponentenrollen, sieben bis dreizehn Anforderungen, Anwendung in Informationsverbünden und Freigabestatus.
Fiktive Demo-Daten aus der Pre-Alpha

Fragen zu Betrieb und Einsatz.

Wo läuft BlueProceedings ISMS?

Als Docker-Container auf eurer eigenen Infrastruktur. Die Datenbank ist verschlüsselt, und es gibt keine Hersteller-Cloud.

Wie viele Personen können mitarbeiten?

Die Zahl der Nutzenden ist nicht begrenzt. Rollen lassen sich für die Institution oder für einzelne Informationsverbünde, Prozesse, Komponenten, Risiken oder Audits vergeben.

Unterstützt die Anwendung NIS2?

Sie unterstützt die Vorbereitung und Dokumentation vieler Risikomanagementmaßnahmen nach § 30 BSIG, etwa Risikoanalyse, Vorfallbehandlung, Notfallvorsorge und Lieferkette. Sie trifft keine Konformitätsaussage; Einzelheiten stehen auf der NIS2-Seite.

Ab wann ist die Anwendung verfügbar?

Die Pre-Alpha wird ab dem 11.11.2026 von bis zu elf Personen aus der ISMS-Praxis getestet. Die erste Version ist für Januar 2027 geplant.

Grundschutz++ statt automatischer Zertifizierung.

BlueProceedings ISMS unterstützt die Vorbereitung auf Grundlage von Grundschutz++. Ein Werkzeug ersetzt weder die Umsetzung in der Institution noch die Beurteilung einer prüfenden Stelle. Veröffentlichte Mappings zum IT-Grundschutz dienen beim Umstieg als Orientierung, nicht als automatische Übernahme einer Erfüllung.

Das ist noch nicht alles.

Weitere Funktionen sind bereits umgesetzt: alle Funktionen nach den fünf Prozessschritten, Dienstleister und Lieferkette und was sonst noch in der Pre-Alpha steckt.

Ein Datenstand für Sicherheit, Risiko und Kontinuität.

Die Funktionsübersicht zeigt, welche Arbeitsabläufe die Pre-Alpha bereits verbindet.