Den Grundschutz++-Anwenderkatalog lesen.
Der Anwenderkatalog enthält die Anforderungen von Grundschutz++, gegliedert nach Praktiken. Jede Anforderung ist ein einzelner Eintrag mit festen Feldern. Wer weiß, was in welchem Feld steht, sieht auf einen Blick, was gefordert ist, wie verbindlich es ist und wofür es gilt.
- Veröffentlicht: was das BSI im BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0 und in den ergänzenden Quellen herausgegeben hat
- Auslegung: wie BlueProceedings ISMS das in der Pre-Alpha umsetzt
Eine Anforderung, Feld für Feld.
Das Beispiel ist ASST.2.1.1 „Informationsverantwortung“ aus der Praktik „Informationen und Assets“, so wie sie im Katalog steht, gekürzt und ohne Namensräume. Zu jedem Feld steht, was es bedeutet.
- Kennung und Titel
"id": "ASST.2.1.1", "title": "Informationsverantwortung"- Sicherheitsniveau
"sec_level": "normal-SdT"- Aufwand
"effort_level": "3"- Gefährdungen
"threats": "G 0.18, G 0.16, G 0.17, G 0.45"- Parameter
"params": [{ "label": "einer zuständigen Person oder Rolle" }]- Zielobjektkategorie
"target_object_categories": "Daten"- Modalverb
"modal_verb": "SOLLTE"- Handlungswort
"action_word": "zuweisen"- Ergebnis
"result": "die Zuständigkeit für deren Verarbeitung"- Dokumentation
"documentation": "Inventar Informationen"- Anforderungstext
- Informationen und Assets für Daten SOLLTE die Zuständigkeit für deren Verarbeitung {{einer zuständigen Person oder Rolle}} zuweisen.
Sechs Fragen an jede Anforderung.
Links, was Anwenderkatalog und BSI-Standard 300-1 zu dem Feld sagen, rechts, wie BlueProceedings ISMS es verwendet.
- Was wird gefordert?Katalog
- Veröffentlicht
Handlungswort und Ergebnis sagen, was zu tun ist und was danach gelten soll. Die Erläuterung ordnet es fachlich ein.
Auslegung in BlueProceedings ISMSDie Anforderung steht am Objekt, mit Text, Erläuterung und der Angabe, aus welchem Katalogstand sie kommt.
- Wie verbindlich ist sie?Anwenderkatalog; BSI-Standard 300-1, Kapitel 4.1.2
- Veröffentlicht
KANN-Anforderungen sind optional. Eine vorübergehend nicht erfüllte SOLLTE-Anforderung ist zu begründen; eine dauerhafte Nichterfüllung erfordert eine Risikobetrachtung und die Freigabe des Restrisikos. MUSS-Anforderungen erlauben keine Ausnahme oder Risikoakzeptanz.
Auslegung in BlueProceedings ISMSBlueProceedings ISMS setzt diese Regeln im Arbeitsablauf durch: Bei MUSS sperrt es Ausnahme, Herabstufung und Risikoakzeptanz; vorübergehende MUSS- und SOLLTE-Lücken verlangen Begründung und Frist. Dauerhafte SOLLTE-Lücken werden zu Risikokandidaten; erforderliche Leitungsentscheidungen laufen als formaler Akzeptanzantrag, im regulären Betrieb mit erzwungener Vier-Augen-Trennung.
- Für welches Sicherheitsniveau?BSI-Standard 300-1, Kapitel 2.6 und 3.4.2
- Veröffentlicht
Der Standard unterscheidet die Sicherheitsniveaus „normal-SdT“ und „erhöht“. Anforderungen des erhöhten Niveaus sind optionale KANN-Anforderungen und können in der Risikobetrachtung helfen, zusätzliche Maßnahmen zu bestimmen.
Auslegung in BlueProceedings ISMSAls zusätzliche Steuerungsfunktion versioniert BlueProceedings ISMS ein institutionsweites Mindestniveau mit Eskalationskriterien und führt es durch einen Freigabeprozess. Jeder Informationsverbund erhält sein eigenes Zielniveau: „erhöht“ verlangt eine aktuelle Schutzbedarfsfeststellung für Vertraulichkeit, Integrität und Verfügbarkeit sowie ein passendes Kriterium; eine Abstufung unter das Mindestniveau verlangt eine vollständige, akzeptierte Risikobetrachtung. Daraus leitet die Anwendung die geltenden Anforderungen ab.
- Wofür gilt sie?BSI-Standard 300-1, Kapitel 3.4.2
- Veröffentlicht
Die Zielobjektkategorie nennt die Art von Asset, hier Daten. Ein Asset kann mehreren Kategorien zugeordnet sein; Anforderungen übergeordneter Kategorien werden vererbt.
Auslegung in BlueProceedings ISMSDie Anwendung rechnet die Vererbung entlang der Hierarchie selbst. Die Zuordnung eines Assets zu einer Kategorie bleibt eine begründete Entscheidung.
- Was legt die Institution fest?Anwenderkatalog; BSI-Standard 300-1, Kapitel 3.5
- Veröffentlicht
Parameter sind variabel gestaltbare Elemente einer Anforderung. Sie passen sie an den Kontext an, hier an die Frage, wer zuständig ist.
Auslegung in BlueProceedings ISMSDen Parameterwert führen wir getrennt vom Text der Anforderung, nachvollziehbar von der Blaupause bis zum einzelnen Objekt.
- Was belegt die Umsetzung?Katalog
- Veröffentlicht
Das Feld Dokumentation nennt, welche Dokumentation erwartet wird, hier das Inventar der Informationen.
Auslegung in BlueProceedings ISMSWir zeigen den Hinweis an, werten ihn aber nicht als Nachweis. Ein Nachweis hat bei uns Gültigkeit und Prüfstatus und wird von Menschen geprüft.
Vom Katalog zum Anforderungspaket.
Was veröffentlicht ist: Blaupausen wählen Anforderungen für einen wiederkehrenden Kontext aus. Die Stand-der-Technik-Bibliothek veröffentlicht für Grundschutz++ Quellkataloge, ein OSCAL-Profil und den daraus aufgelösten Anwenderkatalog.
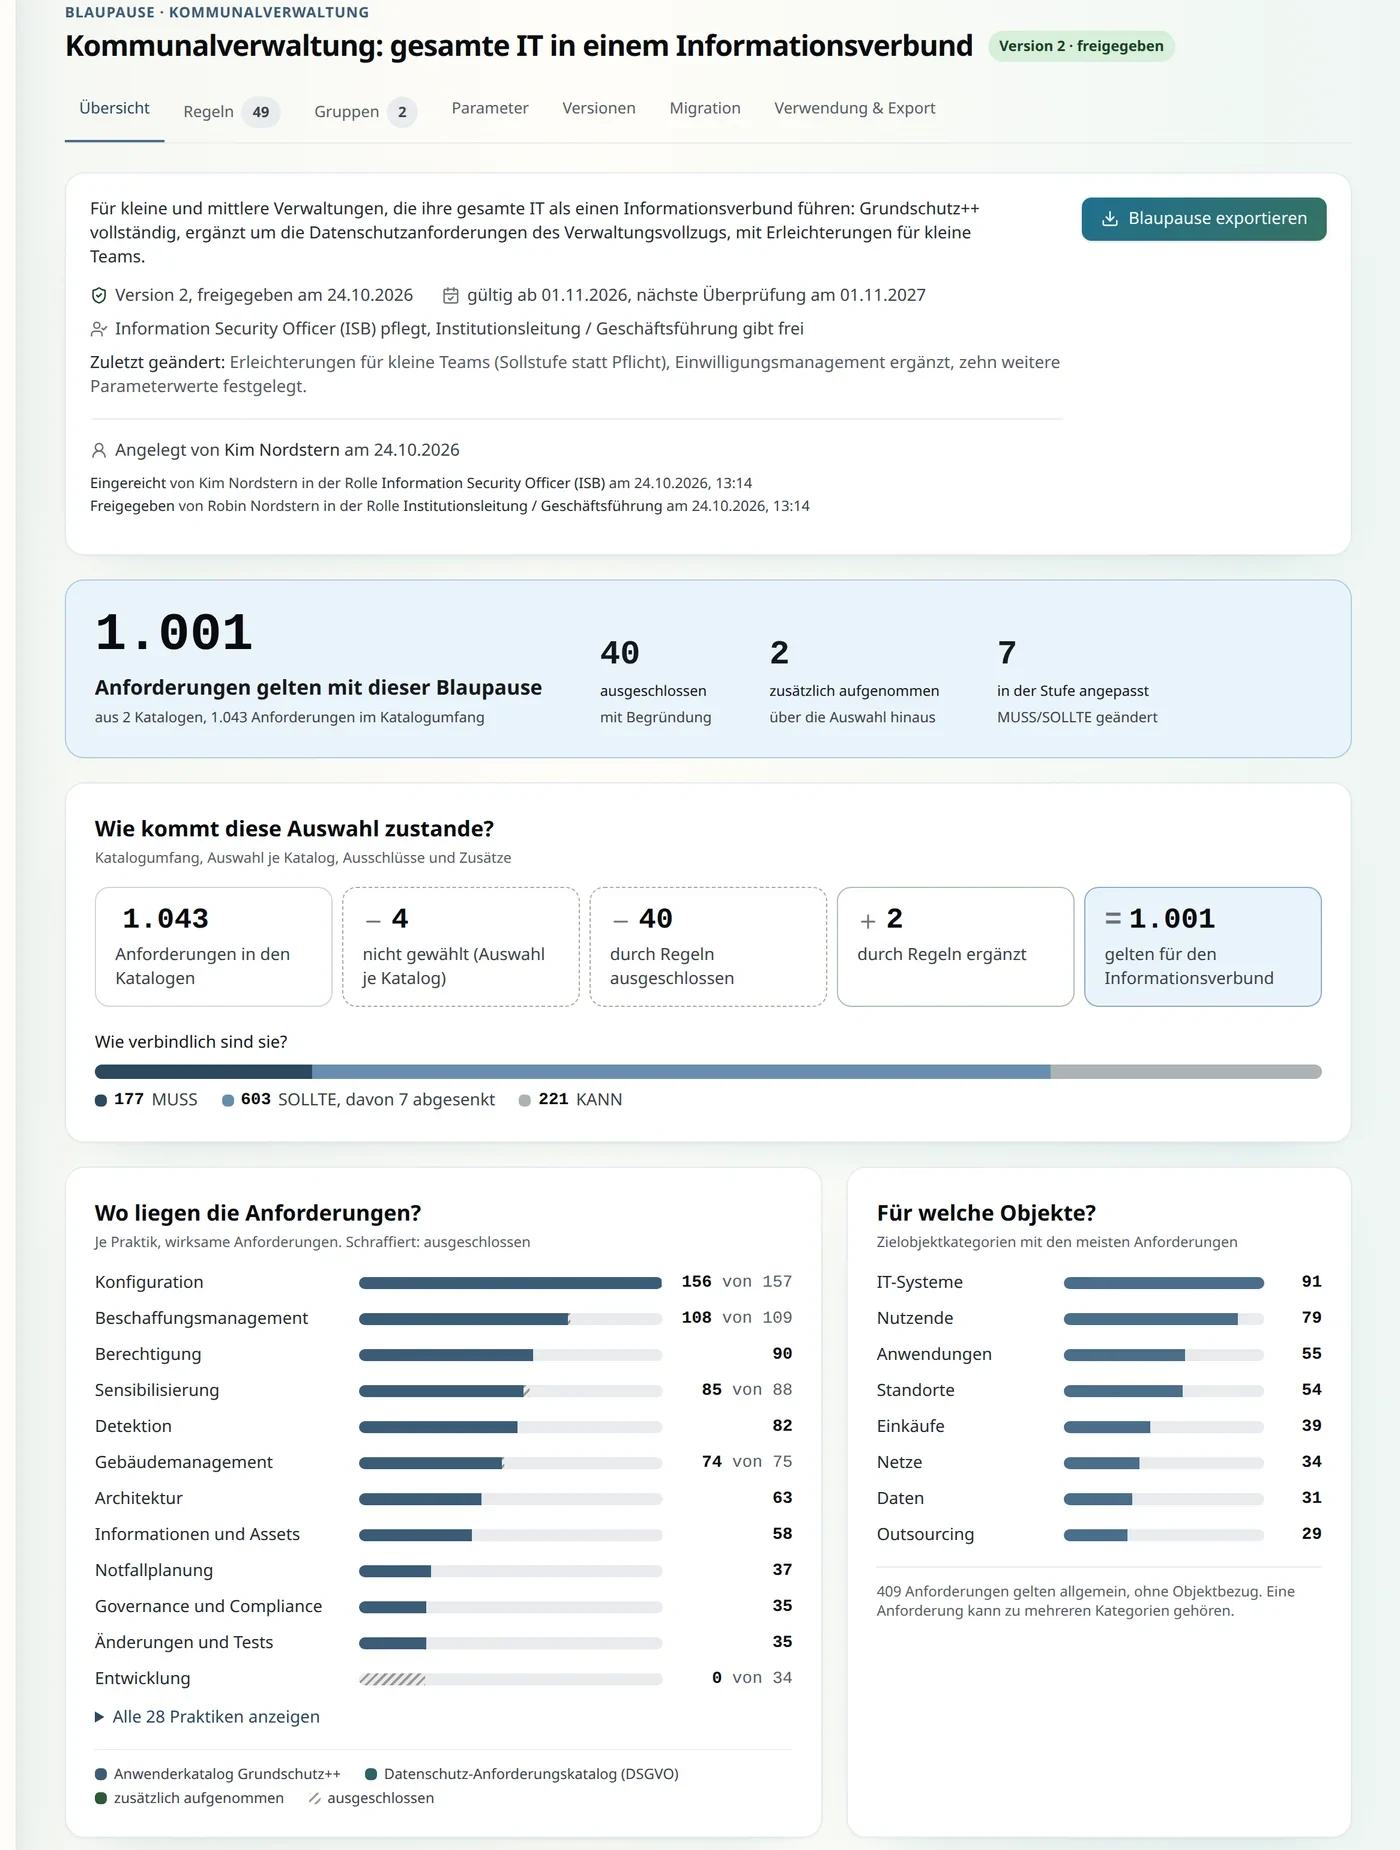
Wie wir es auslegen: In BlueProceedings ISMS ist eine Blaupause eine versionierte Regelmenge auf einem festen Katalogstand, technisch ein OSCAL-Profil. Jeder Ausschluss braucht eine Begründung. Ein neuer Katalogstand ändert die Blaupause nicht still.
Das Bild zeigt eine Blaupause für eine Kommunalverwaltung mit fiktiven Daten: 1.001 geltende Anforderungen aus zwei Katalogen, 40 ausgeschlossen, 2 ergänzt, 7 in der Stufe angepasst.
Fragen zum Anwenderkatalog.
Was ist der Grundschutz++-Anwenderkatalog?
Die Sammlung der Anforderungen von Grundschutz++, gegliedert nach Praktiken und maschinenlesbar im OSCAL-Format. Das BSI veröffentlicht ihn in der Stand-der-Technik-Bibliothek auf GitHub.
Was bedeuten MUSS, SOLLTE und KANN?
MUSS-Anforderungen erlauben keine Ausnahme und keine Risikoakzeptanz. Eine vorübergehend nicht erfüllte SOLLTE-Anforderung ist zu begründen, eine dauerhafte Nichterfüllung erfordert eine Risikobetrachtung. KANN-Anforderungen sind optional (BSI-Standard 300-1, Kapitel 4.1.2).
Was ist eine Zielobjektkategorie?
Die Art von Asset, für die eine Anforderung gilt, etwa Daten oder Anwendungen. Ein Asset kann mehreren Kategorien zugeordnet sein; Anforderungen übergeordneter Kategorien werden vererbt (Kapitel 3.4.2, Anhang 1).
Wozu dienen Parameter?
Sie sind variabel gestaltbare Teile einer Anforderung, die die Institution für ihren Kontext festlegt, etwa wer zuständig ist oder in welchem Intervall geprüft wird (Kapitel 3.5).
Gilt der Anwenderkatalog auch für Compliance-Verpflichtungen?
Anforderungen aus Gesetzen und Verträgen kommen über das Compliance-Management hinzu und sind bei der Erstellung des Anforderungspakets zu berücksichtigen (Kapitel 2.2 und 3.4.3). In BlueProceedings ISMS kann jede Compliance-Verpflichtung einen eigenen Katalog haben.
Weiterlesen
Quellen
- Stand-der-Technik-Bibliothek: Grundschutz++Anwenderkatalog als OSCAL-Datei; das Beispiel stammt aus dem Stand vom 03.07.2026
- BSI: BSI-Standard 300-1 „Methodik Grundschutz++“, Version 1.0Anforderungsanalyse, Sicherheitsniveaus und Bewertung fehlender Umsetzungen
- NIST: OSCALAufbau von Katalogen und Anforderungen
Geschrieben von Xhoan Qazimi, BlueProceedings, zuletzt am 01.11.2026 mit den Quellen abgeglichen. Was zur Methodik gesagt ist, folgt den Veröffentlichungen des BSI; was zu BlueProceedings ISMS gesagt ist, beschreibt die Pre-Alpha.
Den Katalog lesen lassen, nicht abtippen.
BlueProceedings ISMS liest den Anwenderkatalog des BSI ein und ordnet die Anforderungen euren Objekten zu. Die Startseite zeigt die Pre-Alpha.