Produktstand · geprüft am 01.11.2026

Ein ISMS, das im Alltag mitläuft.

Mit der Freigabe ist ein ISMS nicht fertig. Neue Systeme, Vorgaben und Dienstleister ändern seine Grundlagen. BlueProceedings ISMS verbindet die Arbeit von der Planung bis zur Prüfung – damit sichtbar bleibt, was gilt, wer entscheidet und was erneut auf den Tisch gehört. Die Funktionen sind nach den fünf Prozessschritten des BSI-Standards 300-1 geordnet: 1 Erhebung und Planung · 2 Anforderungsanalyse · 3 Realisierung · 4 Überwachung · 5 Kontinuierliche Verbesserung · quer durch alle Schritte.

  • Arbeitsweise: welches Problem die Funktion löst und wie der Ablauf zusammenhängt
  • Produktstand: was heute in der Pre-Alpha vorhanden ist und wo ihre Grenzen liegen

1. Den Rahmen festlegen.

Erhebung und Planung nach BSI-Standard 300-1, Kapitel 2: Die Leitung gibt den Rahmen vor, die Arbeit wird auf mehrere Schultern verteilt. Alle elf Teilschritte mit Bildern aus der Pre-Alpha.

Kontext und Verpflichtungen

Interne und externe Einflussfaktoren, gesetzliche und vertragliche Verpflichtungen sowie Entscheidungen dazu stehen an einem Ort. Ändert sich ein verwendeter Faktor wesentlich, weist die Anwendung auf betroffene Entscheidungen zur Prüfung hin.

Geltungsbereich und Stakeholder

Prozesse, Systeme und andere erfasste Objekte gehören grundsätzlich dazu; Ausschlüsse werden begründet. Erwartungen interessierter Parteien lassen sich erfassen und gewichten.

Prozesse und Schutzbedarf

Geschäftsprozesse werden mit ihren Informationen und Abhängigkeiten beschrieben. Schadensszenarien helfen, den Schutzbedarf je Schutzziel zu begründen.

Leitlinie und Dokumente

Sicherheitsziele, Leitlinie und ISMS-Dokumente erhalten einen nachvollziehbaren Stand mit Freigabe und Kommunikation.

Rollen, RACI und Vertretung

Fachbereiche pflegen ihre Angaben, der ISB steuert, die Leitung entscheidet. Die RACI-Matrix zeigt Zuständigkeiten; der Vertretungsplan warnt vor unbesetzten Rollen.

Risikomethodik und Risikoappetit

Die Leitung legt den Rahmen für Bewertungen und Entscheidungen fest. Sie kann bestimmen, ob Restrisiken anhand freigegebener Regeln oder einzeln zur Entscheidung vorgelegt werden.

Kontextlandkarte und Gruppen

Einflussfaktoren und Stakeholder werden den Gruppen des Standards (Kapitel 2.1.1, 2.1.2 und 2.4) oder eigenen Gruppen zugeordnet. Die Landkarte zeigt, wozu noch nichts erfasst ist. Zum Kontext.

Messfaktor

Ein Faktor kann an eine Kennzahl gebunden sein. Nennt eine Entscheidung ihn, bleibt der damalige Wert festgehalten und steht neben dem heutigen.

Was steht in den nächsten 90 Tagen an?

Überprüfungen und Fristen von Faktoren, Stakeholdern und Compliance-Verpflichtungen an einer Stelle, nach überfällig und Zeitraum.

Geltungsmatrix und „Was fehlt noch?“

Je Compliance-Verpflichtung und Objekt: gilt sie hier, warum, und wie viele Anforderungen sind umgesetzt? Erfüllt zählt nur mit gültigem Nachweis. Darunter stehen Objekte ohne Verpflichtung und Verpflichtungen ohne Objekt. Zur Compliance.

Anwendungsbereich mit Innen und Außen

Objekte innerhalb je Art, Ausschlüsse namentlich mit Begründung und die Schnittstellen über die Grenze; eine Entscheidungsvorlage bereitet die Freigabe durch die Leitung vor.

Erwartungen und Prioritätsvorschlag

Stakeholder-Landkarte und Erwartungs-Trichter zeigen, welche Erwartungen übernommen und mit Maßnahmen hinterlegt sind. Freigegebene Gewichte fließen in einen Vorschlag P1 bis P5 ein, ohne Gesamtpunktzahl und mit dem Grund. Zu den interessierten Parteien.

Kontextspur: Warum tun wir das?

Zu einem Prozess zeigt die Anwendung, welche Stakeholder, Compliance-Verpflichtungen und Faktoren zu welchen Entscheidungen geführt haben. Ändert sich eine Quelle, führt der Weg direkt zu dem, was neu zu prüfen ist. Darüber hinaus.

Stand von Schritt 1 und Leitungsmappe

Je Teilschritt 2.1 bis 2.11 ein Stand mit einer nachprüfbaren Tatsache, ohne Gesamtzahl. Die Leitungsmappe zeigt alle Freigaben mit Fassung, Rolle, Datum und Termin zur Überprüfung.

Rollenkarte und Beratung

Je Rolle Besetzung, Vertretung, RACI und Funktionstrennung. Wer laut RACI beraten oder informiert wird, sieht es in einer eigenen Liste.

Mitarbeit ohne Lizenzgrenze

Die Zahl der Nutzenden ist nicht begrenzt: Jede Fachabteilung pflegt ihre Prozesse und Objekte selbst, der ISB bündelt, die Leitung gibt frei.

Aus der Pre-Alpha

Nacheinander oder parallel.

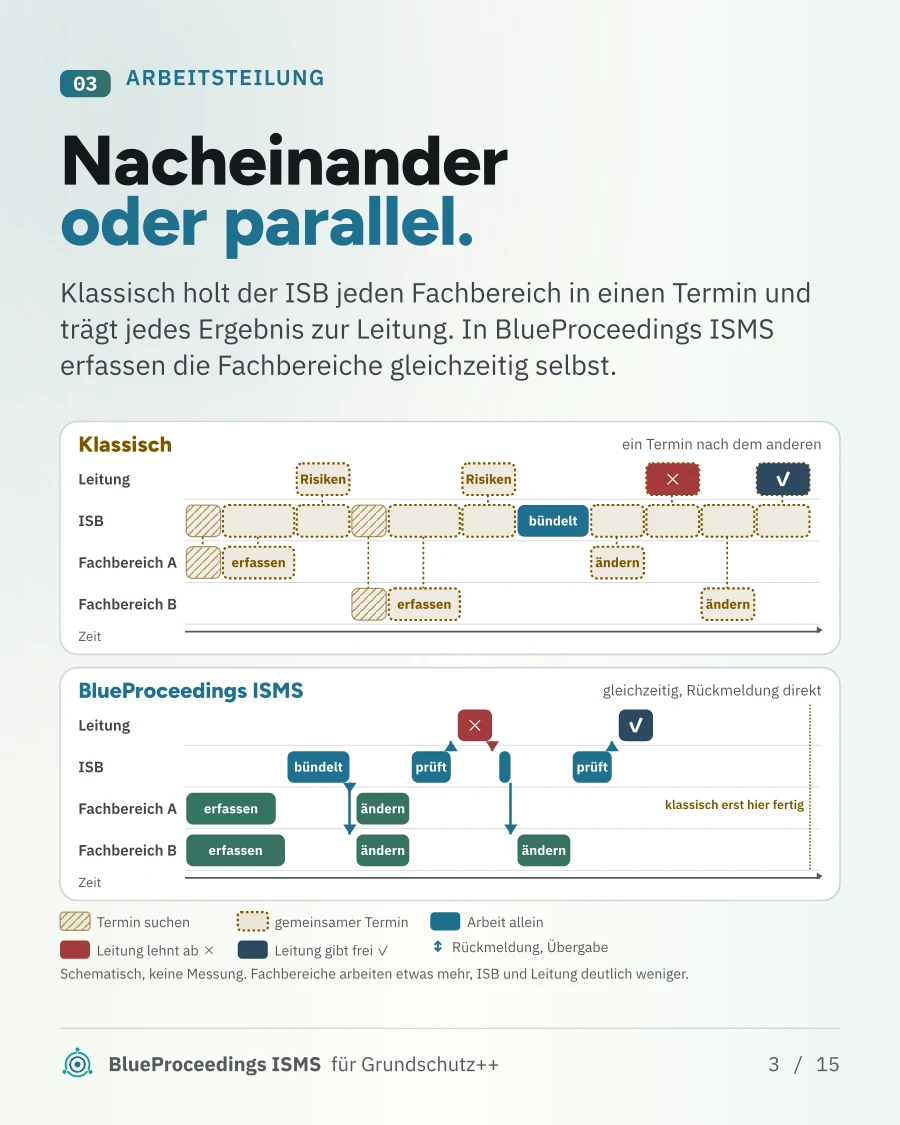
Klassisch holt der ISB jeden Fachbereich in einen Termin, trägt die Ergebnisse zusammen und geht mit den Risiken zur Leitung. Jede Rückfrage braucht einen neuen Termin.

In BlueProceedings ISMS erfassen die Fachbereiche ihre Prozesse und Objekte gleichzeitig selbst. Der ISB bündelt und meldet zurück, die Leitung prüft im Rahmen ihrer Regeln. Die Darstellung ist schematisch und keine Messung.
BlueProceedings ISMS · Pre-Alpha
Schematischer Vergleich: Fachbereiche erfassen nacheinander mit gemeinsamen Terminen oder parallel in BlueProceedings ISMS. ISB und Leitung prüfen und geben Rückmeldung. Keine Zeitmessung.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

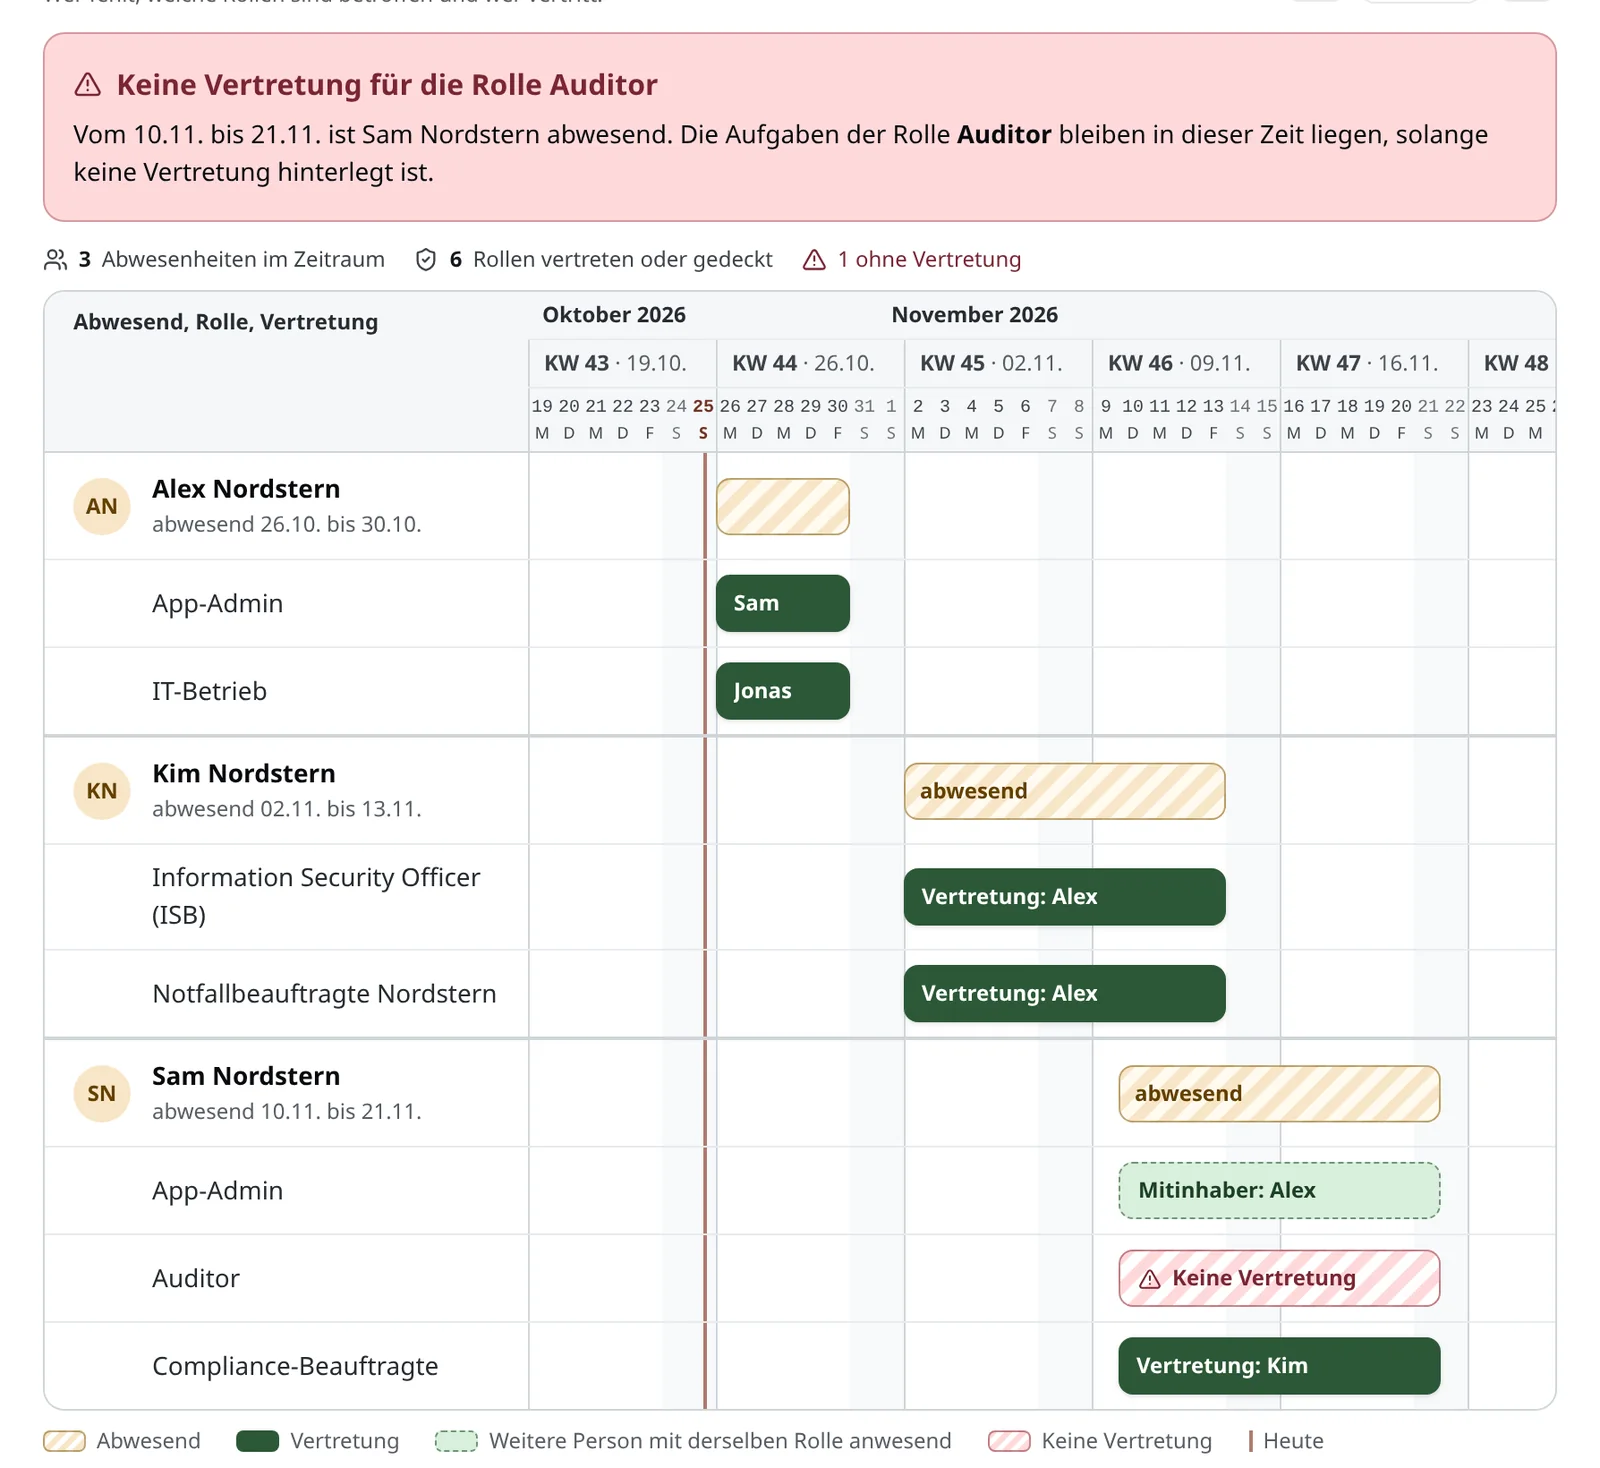
Sehen, wer einspringt, bevor eine Rolle unbesetzt ist.

Fällt jemand aus, bleibt oft offen, wer die Aufgaben übernimmt. Der Vertretungsplan legt Abwesenheiten und Vertretungen je Rolle nebeneinander und weist auf Lücken hin.

Im Beispiel fehlt während einer Abwesenheit die Vertretung für die Rolle Auditor. Der Plan zeigt die eingetragenen Abwesenheiten, nicht deren Grund.

BlueProceedings ISMS · Pre-Alpha
Vertretungsplan über sechs Wochen mit Kalenderwochen und Tagen. Je abwesender Person ein Block mit schraffiertem Abwesenheitsbalken und einer Bahn je Rolle: Alex Nordstern ist vom 26. bis 30.10. abwesend, App-Admin vertritt Sam, IT-Betrieb vertritt Jonas. Kim Nordstern ist vom 02. bis 13.11. abwesend, ISB und Notfallbeauftragte vertritt Alex. Sam Nordstern ist vom 10. bis 21.11. abwesend: App-Admin ist durch Alex als weiteren Inhaber der Rolle gedeckt, Compliance vertritt Kim, für die Rolle Auditor gibt es keine Vertretung. Darüber steht die Warnung „Keine Vertretung für die Rolle Auditor“ mit dem Zeitraum.
Fiktive Demo-Daten aus der Pre-Alpha

2. Den Informationsverbund verstehen.

Anforderungsanalyse nach BSI-Standard 300-1, Kapitel 3: vom Geschäftsprozess zum passenden Anforderungspaket.

Bestand und Abhängigkeiten

Prozesse, Informationen, Komponenten, Dienstleister, Standorte und Schnittstellen werden verknüpft. Derselbe Bestand dient auch Risiken, Berichten und Notfallvorsorge.

OSCAL und Katalogstände

Kataloge werden mit Version und Herkunft eingelesen. Ein Vergleich zeigt Änderungen, bevor ein Informationsverbund auf einen neuen Stand wechselt. Zur Katalogverwaltung.

Blaupausen und Anforderungen

Zielobjektkategorien, Kataloge und Blaupausen führen zum Anforderungspaket. Herkunft, Parameter und begründete Ausnahmen bleiben sichtbar.

Vorlagen wiederverwenden

Informationsverbund-, Komponentensatz- und Komponentenvorlagen helfen, wiederkehrende Strukturen und Erfahrungswissen erneut zu nutzen.

Folgen eines Katalogwechsels

Vor dem Wechsel auf einen neuen Katalogstand zeigt eine eigene Seite je Informationsverbund, welche Anforderungen neu, geändert oder entfallen sind und welcher Status sich dadurch ändert.

Eine Seite je Anforderung

Jede Anforderung hat eine eigene Seite mit Gliederung, Status je Objekt, Risikokandidaten und Verlauf.

Sicherheitsniveau

Ein institutionsweites Mindestniveau und ein Zielniveau je Informationsverbund steuern, welche Anforderungen gelten; „erhöht“ verlangt eine aktuelle Schutzbedarfsfeststellung. Mehr im Anwenderkatalog.

Verantwortung beim Dienstleister

Je Komponente und Leistungsmodell (IaaS, PaaS, SaaS, Outsourcing) wird festgelegt, welche Praktiken bei euch, beim Dienstleister oder geteilt liegen (Kapitel 3.1, Outsourcing-Abgrenzung). Zur Dienstleistersteuerung.

3. Lücken und Risiken bearbeiten.

Realisierung nach BSI-Standard 300-1, Kapitel 4: vom Umsetzungsstand zur begründeten Entscheidung.

Anforderungen bearbeiten

Verantwortliche erfassen den Umsetzungsstand und planen offene Arbeit. Herkunft und Bezug zum eigenen Objekt bleiben an der Anforderung.

Betroffenheit prüfen

Ein Graph zeigt, welche Objekte über Abhängigkeiten mitbetroffen sein könnten. Die Anwendung schlägt vor; Menschen bestätigen, verwerfen oder klären die Vorschläge.

Vom Auslöser zum Restrisiko

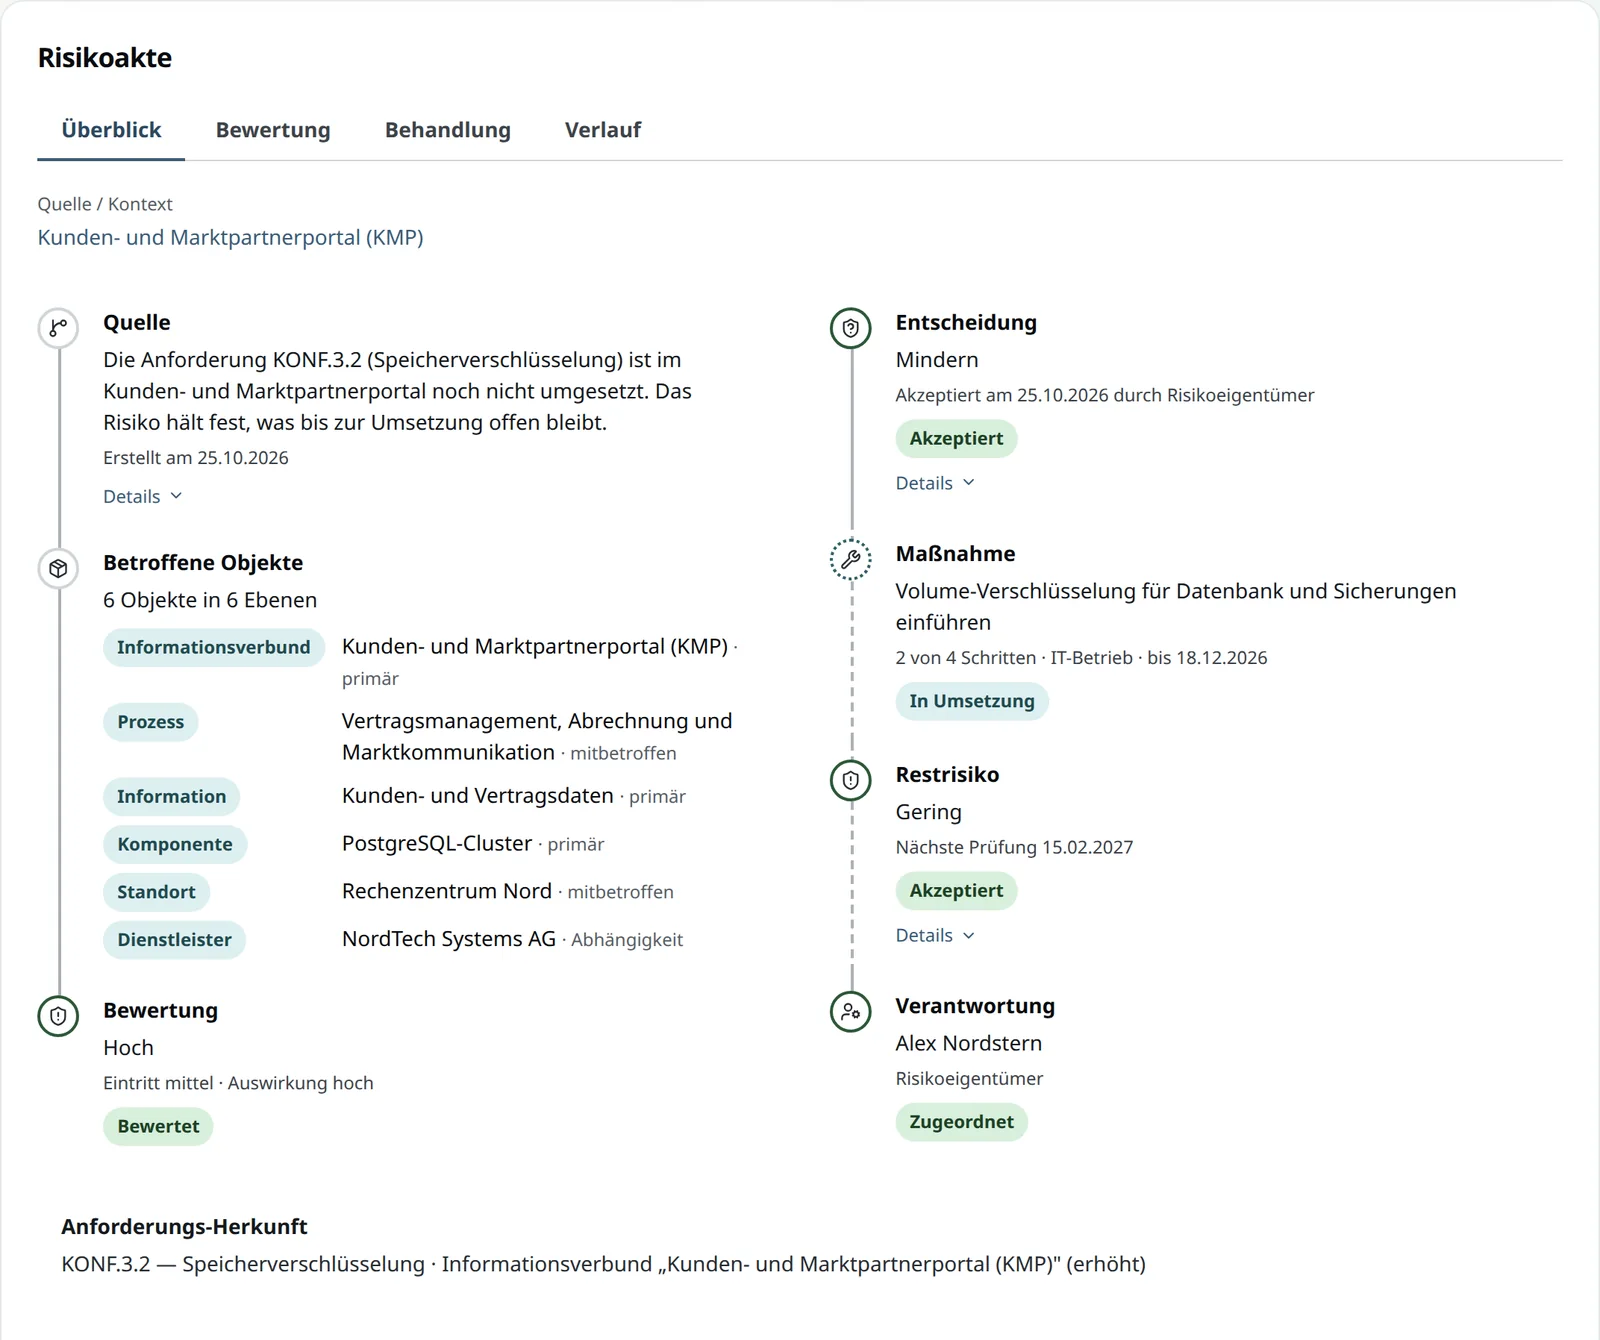
Die Risikoakte verbindet Ursache, Bewertung, betroffene Objekte, Behandlung, Maßnahme, Restrisiko und Wiedervorlage. Zum Risikomanagement.

Maßnahmen planen

Verantwortung, Frist und Fortschritt stehen bei der Maßnahme. Was nach der Behandlung verbleibt, wird erneut bewertet und zur Entscheidung vorgelegt.

Warum existiert diese Maßnahme?

Anlass, Bezüge und Einflussfaktoren stehen an der Maßnahme. Die vorgeschlagene Priorität nennt ihren Grund, etwa eine überschrittene Frist oder die Gewichtung eines Stakeholders.

Risikoanalyse je Asset

Gefährdungen aus dem Register werden je Asset betrachtet; am Ende stehen Risikokandidaten, kein automatisch angelegtes Risiko. Jeder Informationsverbund entscheidet, ob die Analyse für ihn hinreichend ist.

Regel statt Einzelfall

Die Leitung legt je Zelle der Risikomatrix fest, ob ein Restrisiko vorab akzeptiert, einzeln entschieden oder abgelehnt wird. Ausnahmen sind befristet, bei MUSS-Anforderungen ausgeschlossen. Zum Risikorahmen.

Aus der Pre-Alpha

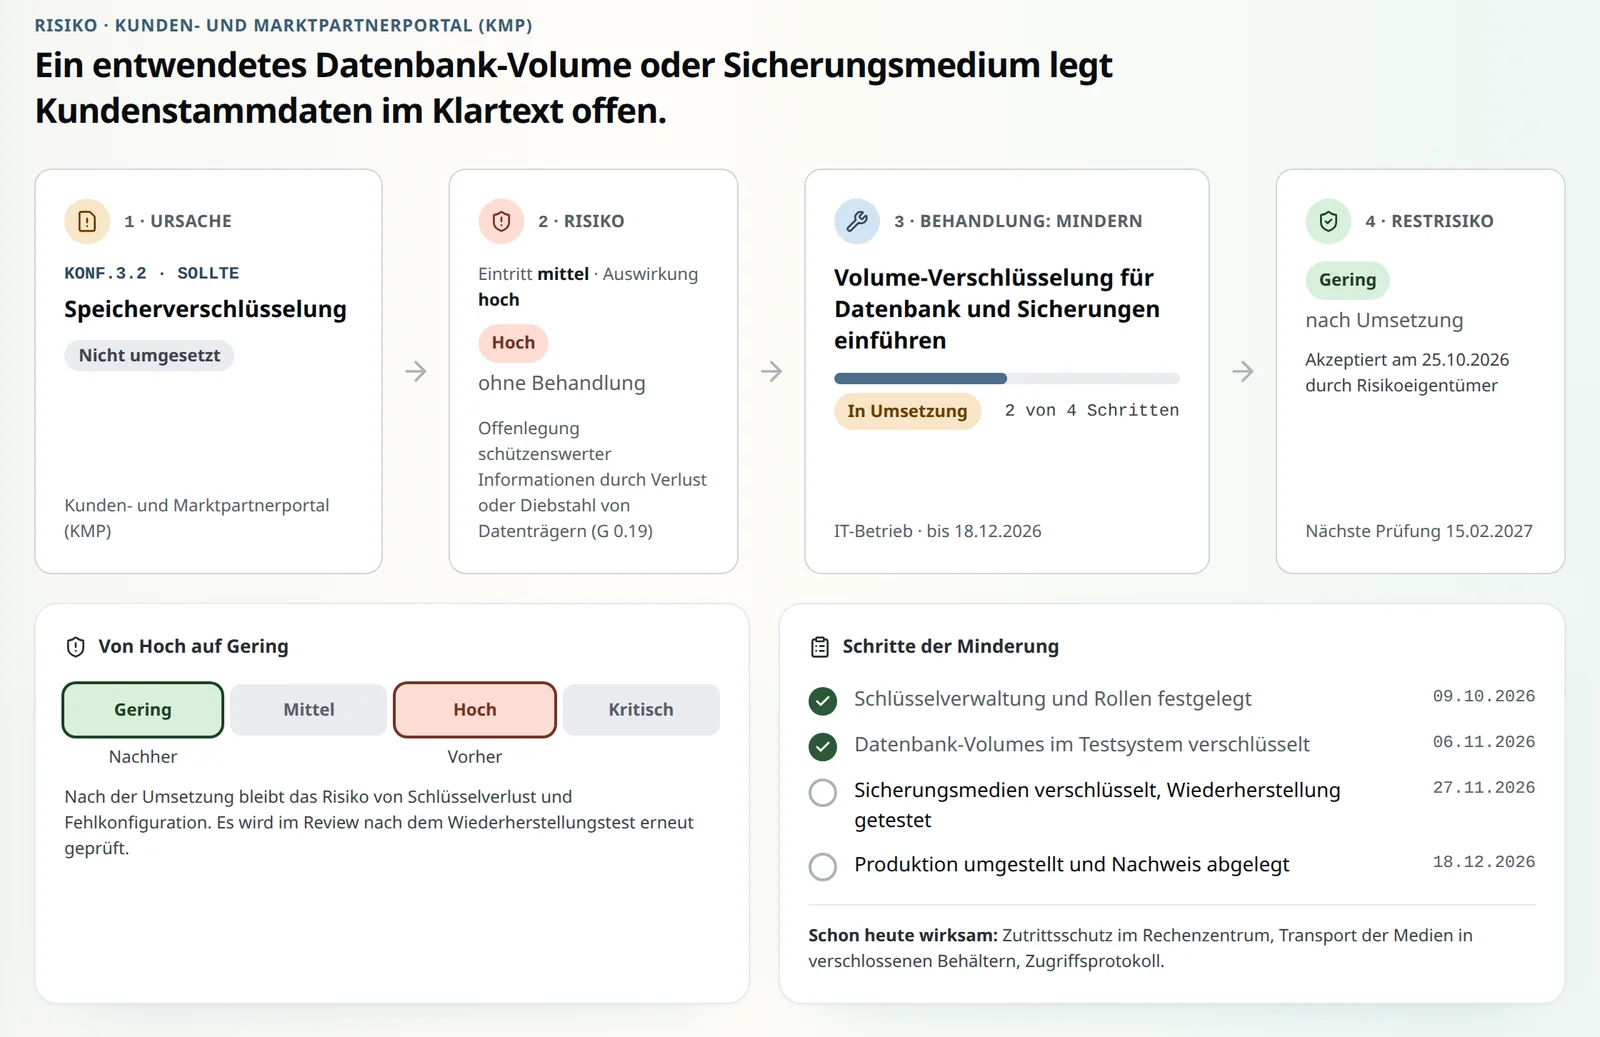
Von der Ursache bis zum Restrisiko, auf einer Seite.

Eine Zeile im Risikoregister verrät nicht, woher ein Risiko kommt, was dagegen getan wird und was übrig bleibt. Jedes Risiko hat deshalb eine eigene Seite mit Ursache, Bewertung, Behandlung, Maßnahme und Restrisiko.

Im Beispiel ist die Anforderung zur Speicherverschlüsselung noch nicht umgesetzt; die Maßnahme ist in Umsetzung. Mehr auf der Seite Risikomanagement.

BlueProceedings ISMS · Pre-Alpha
Risikoseite zu einem Risiko im Kunden- und Marktpartnerportal: „Ein entwendetes Datenbank-Volume oder Sicherungsmedium legt Kundenstammdaten im Klartext offen.“ In vier Stationen von links nach rechts: 1 Ursache, die nicht umgesetzte Anforderung KONF.3.2 Speicherverschlüsselung; 2 Risiko, Eintritt mittel, Auswirkung hoch, inhärent hoch; 3 Behandlung Mindern mit der Maßnahme „Volume-Verschlüsselung für Datenbank und Sicherungen einführen“, in Umsetzung, zwei von vier Schritten, IT-Betrieb, bis 18.12.2026; 4 Restrisiko gering nach Umsetzung, akzeptiert durch den Risikoeigentümer, nächste Prüfung 15.02.2027. Darunter eine Skala von Gering bis Kritisch mit den Marken vorher (Hoch) und nachher (Gering) und die vier Schritte der Minderung mit Termin, zwei davon erledigt.
Fiktive Demo-Daten aus der Pre-Alpha
BlueProceedings ISMS · Pre-Alpha
Risikoakte, Reiter Überblick, in zwei Bahnen: links Quelle, Betroffene Objekte und Bewertung, rechts Entscheidung, Maßnahme, Restrisiko und Verantwortung. Die sechs betroffenen Objekte stehen nach Ebene geordnet: Informationsverbund Kunden- und Marktpartnerportal, Prozess Vertragsmanagement, Abrechnung und Marktkommunikation, Information Kunden- und Vertragsdaten, Komponente PostgreSQL-Cluster, Standort Rechenzentrum Nord und Dienstleister NordTech Systems AG, jeweils mit Art des Bezugs. Bei der Maßnahme stehen Titel, Fortschritt, Verantwortliche und Frist. Unten die Herkunft der Anforderung KONF.3.2.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

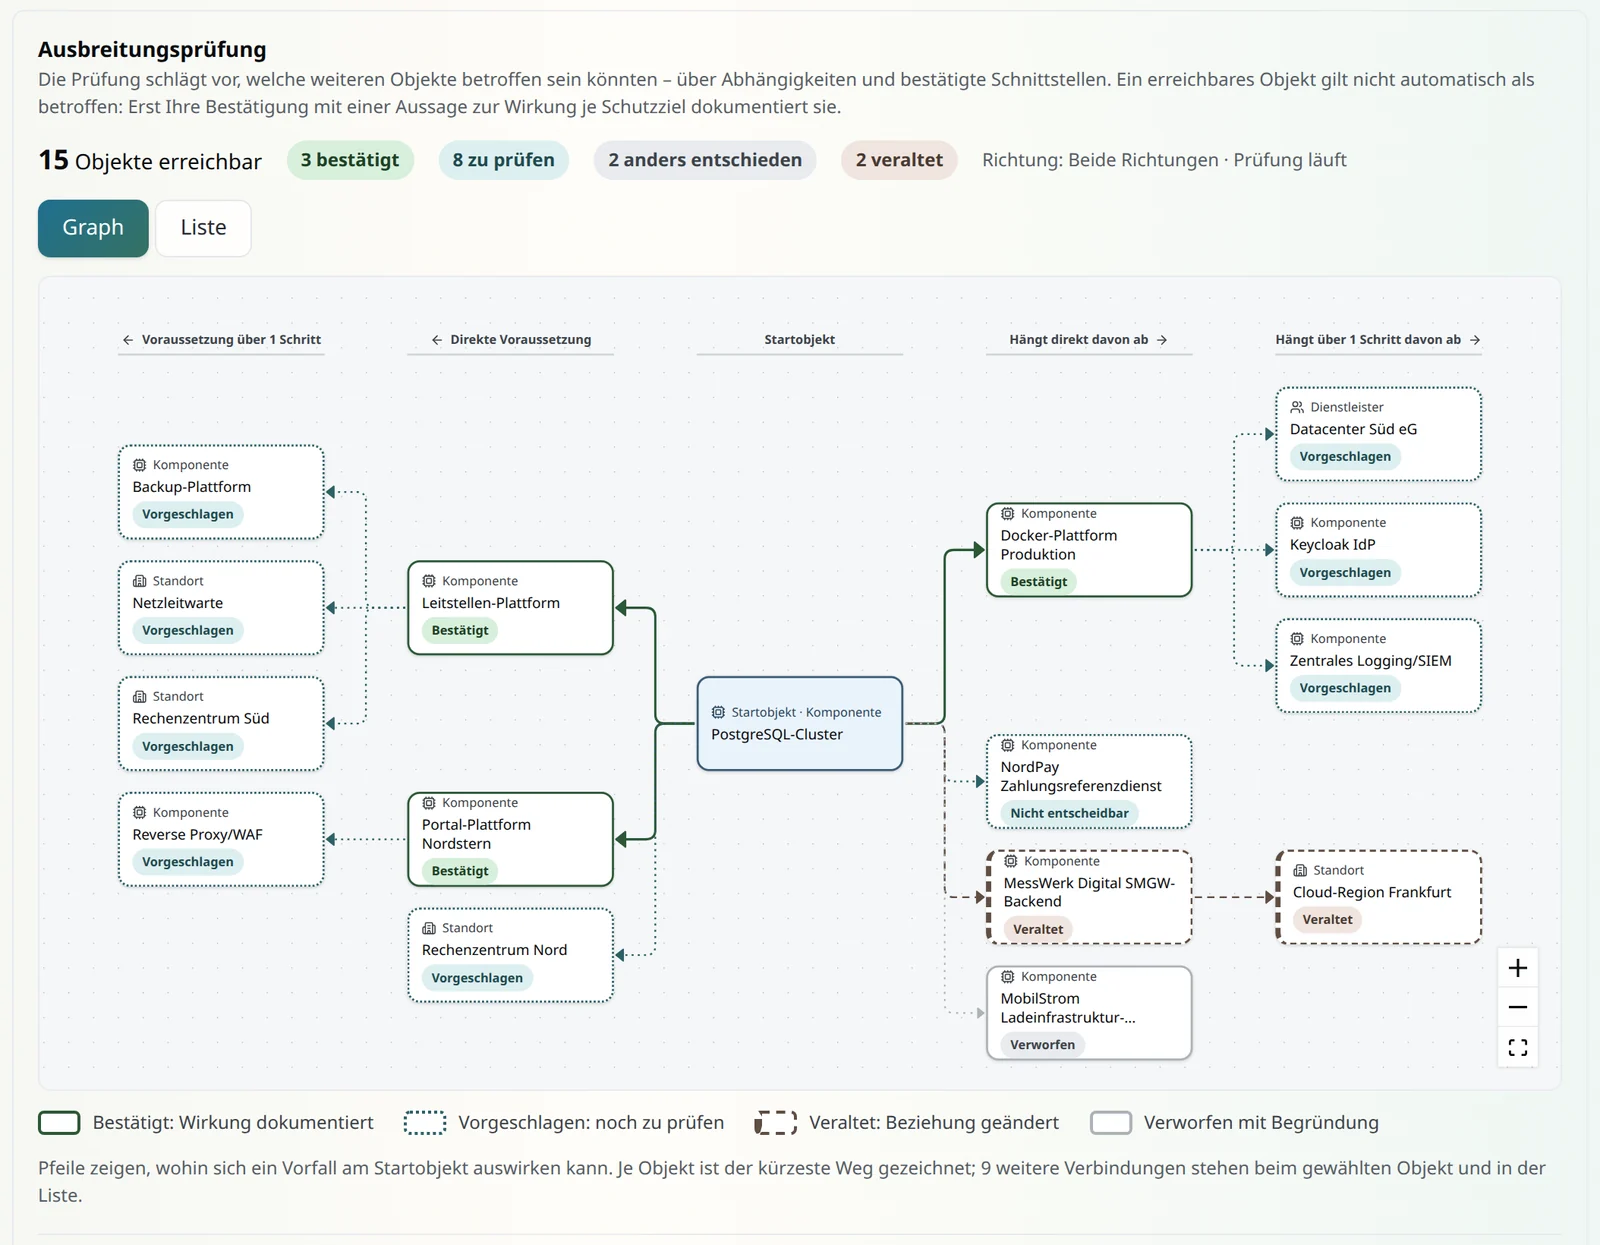
Bei einem Vorfall sehen, was mitbetroffen sein könnte.

Ein Datenbank-Cluster fällt aus. Welche Prozesse und Komponenten davon abhängen, zeigt die Ausbreitungsprüfung anhand der erfassten Beziehungen.

Die Anwendung schlägt mögliche Betroffenheiten vor. Ihr prüft jeden Vorschlag und bestätigt oder verwerft ihn mit Begründung.

BlueProceedings ISMS · Pre-Alpha
Ausbreitungsprüfung als zweiseitiger Graph: in der Mitte das Startobjekt PostgreSQL-Cluster, links seine Voraussetzungen, rechts die davon abhängigen Objekte, je Spalte eine Ebene. Drei Objekte sind bestätigt, zwei veraltet, eines verworfen, eines nicht entscheidbar, acht noch zu prüfen. Eine Legende erklärt die Randformen.
Fiktive Demo-Daten aus der Pre-Alpha

4. Prüfen, ob es wirkt.

Überwachung nach BSI-Standard 300-1, Kapitel 5: Ein vorhandenes Dokument und ein erledigter Arbeitsschritt sind noch keine Wirksamkeitsprüfung.

Nachweise

Bezug, Gültigkeit und Prüfstatus stehen beim Nachweis. Zum Nachweismanagement.

Audit und Managementbewertung

Auditprogramm, Feststellungen, Kennzahlen und Managementbewertung führen Prüfergebnisse und Entscheidungen zusammen.

Berichte mit Datenstand

Ein Sicherheitskonzept ist eine Momentaufnahme. Ändern sich Grundlagen, zeigt ein Hinweis, warum es veraltet ist. Zum Berichtswesen.

Austausch mit Prüfenden

Erwartungen werden importiert und Nachweise als Prüfpaket exportiert. Der Austausch benötigt kein Gastkonto.

Kennzahlen in einem Register

Eingebaute, berechnete und manuell gemessene Kennzahlen mit Zielwert, Schwellen und Zeitreihe; Ziele der Leitlinie lassen sich mit ihnen verbinden. Der Wert wird angezeigt, nicht bewertet.

Berichte mit aufbewahrten Ständen

Je Bericht ein Erzeugungsintervall und aufbewahrte Stände; das Dokument entsteht aus einem gewählten Stand. Zum Berichtswesen.

Audits mit Prüfmodus

Die dem Audit zugeordneten Anforderungen als Checkliste; ein eingereichtes Audit ist als Ergebnisstand eingefroren, Korrekturen laufen über einen protokollierten Rücksetzvorgang.

Aus der Pre-Alpha

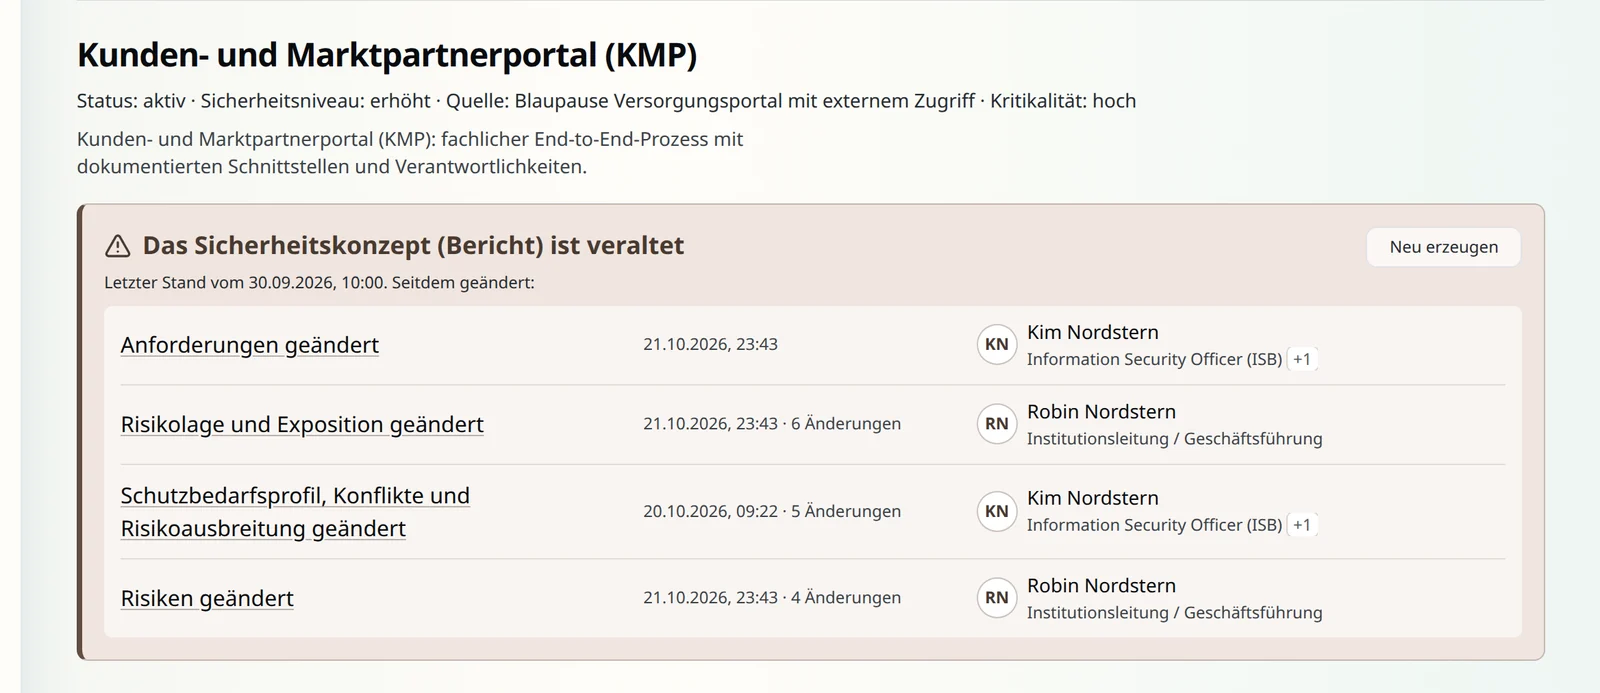
Veraltet statt falsch-grün.

Ein Sicherheitskonzept hält einen Stand fest. Ändern sich danach seine Grundlagen, zeigt die Anwendung, welche Bereiche betroffen sind und wann sie geändert wurden.

Das Beispiel zeigt einen Informationsverbund mit Demodaten. Die Verantwortlichen prüfen, was neu bewertet und berichtet werden muss.

BlueProceedings ISMS · Pre-Alpha
Informationsverbund Kunden- und Marktpartnerportal: Hinweis „Das Sicherheitskonzept (Bericht) ist veraltet“, letzter Stand vom 30.09.2026. Je geänderter Bereich steht, wann zuletzt geändert wurde, wie oft und von wem in welcher Rolle, etwa Risiken durch die Institutionsleitung und das Schutzbedarfsprofil durch die Informationssicherheitsbeauftragte.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

Erledigt ist nicht wirksam.

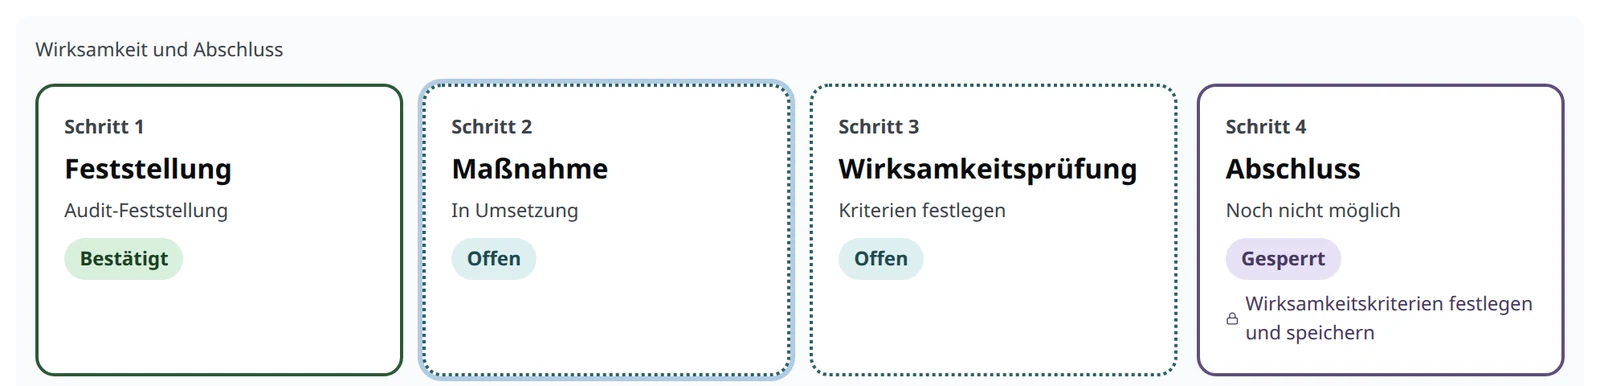
Eine Maßnahme lässt sich erst abschließen, wenn Wirksamkeitskriterien geprüft sind, ein gültiger Nachweis akzeptiert ist und die erforderliche Freigabe vorliegt (BSI-Standard 300-1, Kapitel 6.4). Fehlt etwas, sagt die Anwendung, was.

Im Beispiel stammt die Maßnahme aus einer Audit-Feststellung; die Kriterien für die Wirksamkeitsprüfung fehlen noch. Mehr auf der Seite Nachweismanagement.

BlueProceedings ISMS · Pre-Alpha
Prüfkreis einer Verbesserungsmaßnahme in vier Schritten: Feststellung aus dem Audit bestätigt, Maßnahme in Umsetzung und offen, Wirksamkeitsprüfung offen mit dem Hinweis „Kriterien festlegen“, Abschluss gesperrt, bis die Wirksamkeitskriterien festgelegt und gespeichert sind.
Fiktive Demo-Daten aus der Pre-Alpha

5. Aus Erkenntnissen besser werden.

Kontinuierliche Verbesserung nach BSI-Standard 300-1, Kapitel 6: Aus Feststellungen wird Folgearbeit, deren Wirkung geprüft wird.

Erledigt ist nicht wirksam

Eine Maßnahme lässt sich erst abschließen nach geprüften Wirksamkeitskriterien, gültigem Nachweis und erforderlicher Freigabe. Im Kleinunternehmen-Modus entfällt nur die personelle Trennung.

Sicherheitsvorfälle

Eine Zeitlinie hält Ereignisse und Entscheidungen fest; Korrekturen werden ergänzt. Erkenntnisse können bewusst in Folgearbeit übernommen werden.

Notfallvorsorge und Übungen

BIA, Verfahren, Organisation und Übungen nutzen den gemeinsamen Bestand. Im Lagezentrum stehen Plan und Ist nebeneinander. Zu BCM und Notfallmanagement.

Lernen während der Arbeit

Einrichtungsassistent, Feldhilfe und eine getrennte Übungsumgebung helfen beim Einstieg. Zum Lern-Modus.

Wesentliche Änderung erkannt

Berührt ein Ereignis ein bestehendes Risiko inhaltlich, etwa Sicherheitsniveau oder Schutzziel, steht das Risiko wieder zur Prüfung an (Anhang 3, Kriterium 35). Ein geänderter Einflussfaktor erzeugt Prüfhinweise an den Entscheidungen, die auf ihm beruhen.

Wiederanlauf planen

Für den Ausfall eines Standorts oder Objekts vergleicht die Anwendung Planungsverfahren für die Reihenfolge des Wiederanlaufs mit begrenztem Personal. Das Ergebnis ist ein Planungsvorschlag, keine Lagebeurteilung. Zu BCM und Notfallmanagement.

Aus der Pre-Alpha

Wiederanlauf planen, bevor es ernst wird.

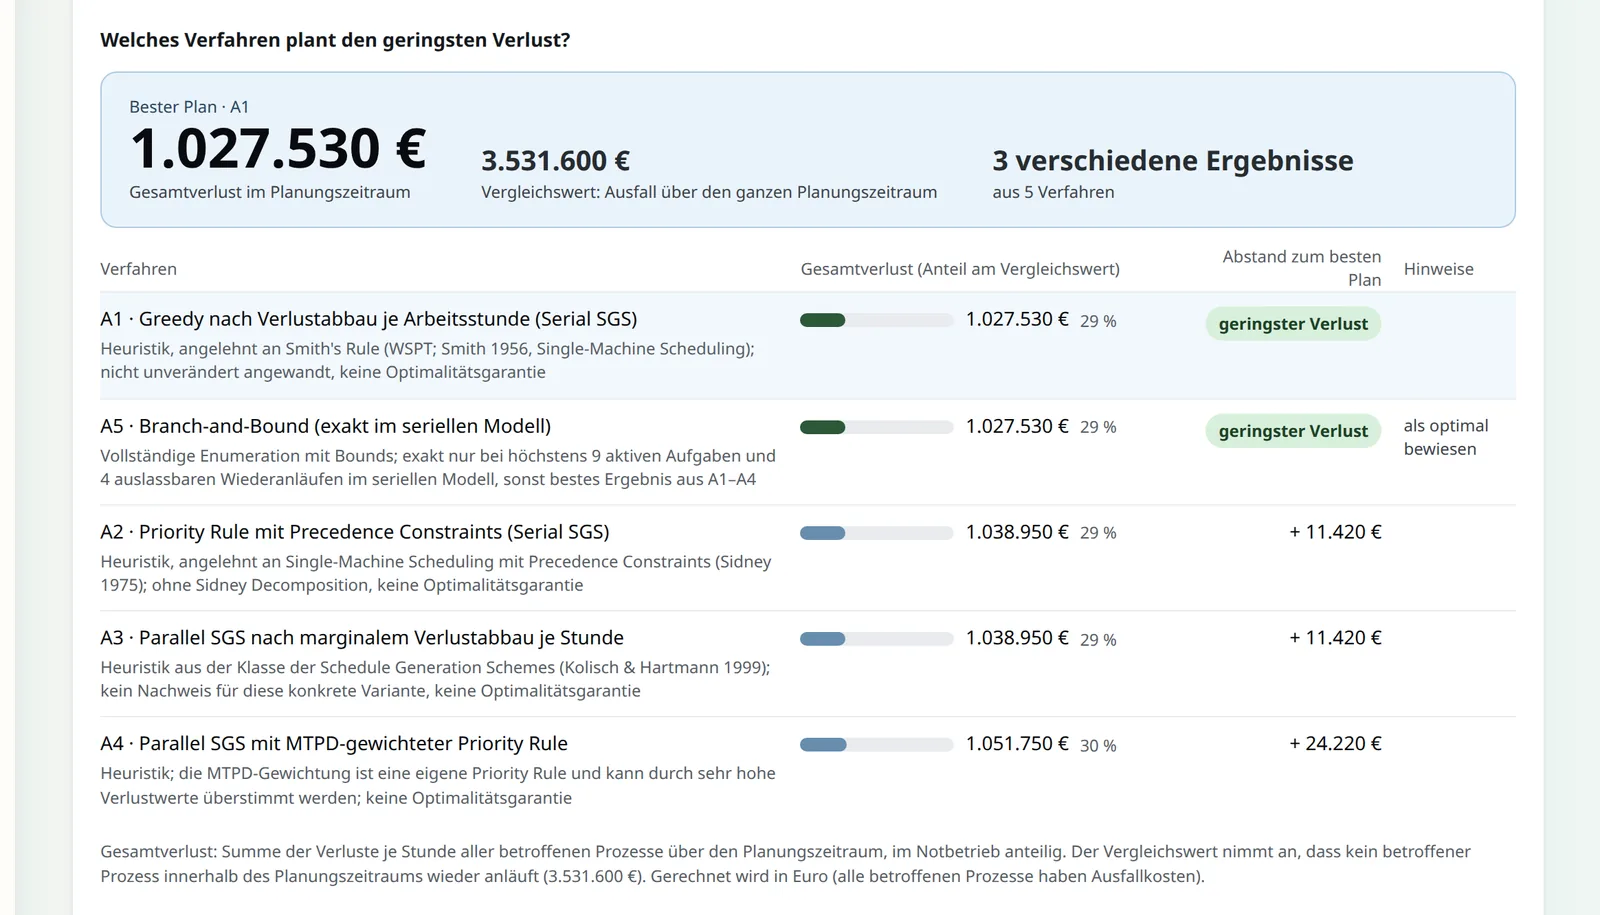
Fällt ein Standort oder ein Objekt aus, muss schnell entschieden werden, was zuerst wieder anläuft. Mit begrenztem Personal gibt es viele mögliche Reihenfolgen.

Die Anwendung vergleicht Planungsverfahren anhand der hinterlegten Abhängigkeiten und Annahmen. Das Ergebnis ist ein Planungsvorschlag; der Krisenstab beurteilt die tatsächliche Lage.

BlueProceedings ISMS · Pre-Alpha
Verfahrensvergleich eines Übungslaufs: bester der berechneten Planungsvorschläge mit einem modellierten Verlust von 1.027.530 Euro im Planungszeitraum, verglichen mit 3.531.600 Euro, wenn kein betroffener Prozess im Planungszeitraum wieder anliefe. Drei verschiedene Ergebnisse aus fünf implementierten Planungsverfahren (Greedy, Branch-and-Bound, Priority Rule, Parallel SGS, MTPD-gewichtete Priority Rule) mit Abstand zum besten berechneten Vorschlag.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

Ein Plan ohne Übung sagt wenig.

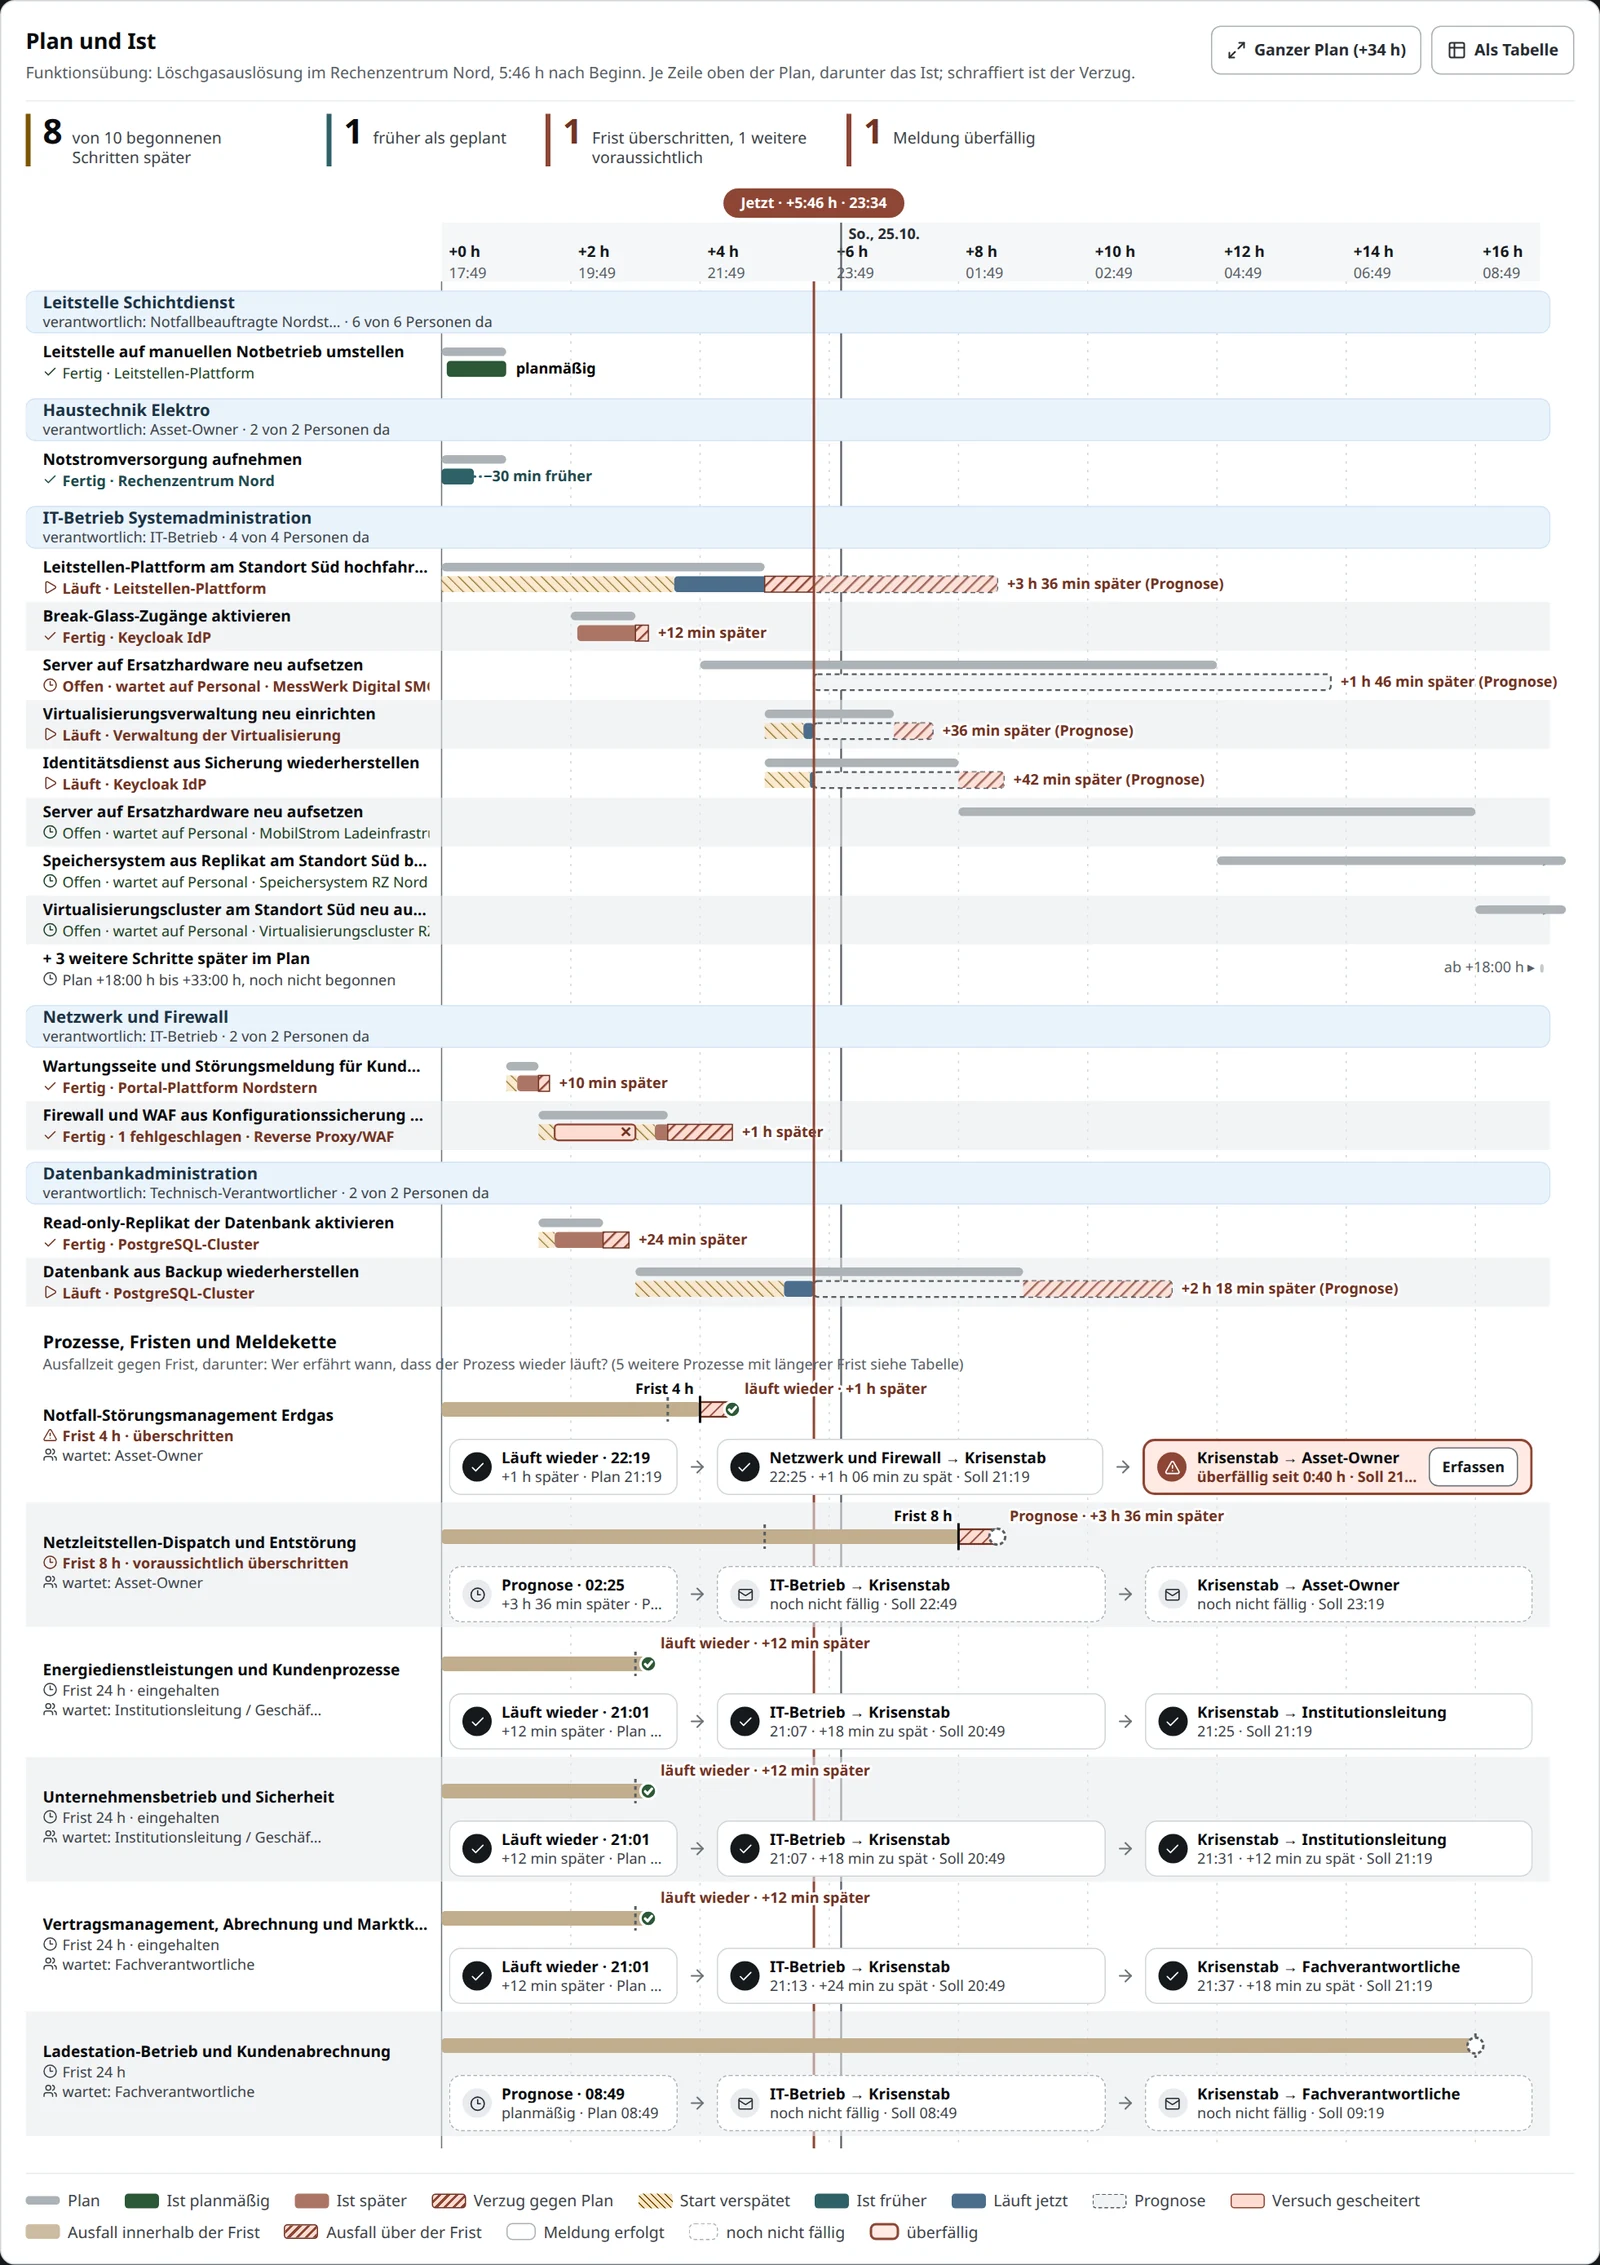
Im Lagezentrum steht der Plan eines Krisenlaufs neben dem tatsächlichen Ablauf: Was läuft, was ist abgeschlossen und wo entsteht Verzug?

Das Beispiel zeigt eine Funktionsübung mit mehreren Teams. Die Fortschreibung hilft beim Überblick; der Krisenstab beurteilt die Lage.

BlueProceedings ISMS · Pre-Alpha
Plan und Ist einer laufenden Funktionsübung „Löschgasauslösung im Rechenzentrum Nord“ fünfeinhalb Stunden nach Beginn: Je Zeile oben der Plan als graue Spur, darunter das Ist; schraffiert ist der Verzug. Acht von zehn begonnenen Schritten laufen später, einer früher als geplant. Die Schritte stehen in Bahnen je Team mit verantwortlicher Rolle, etwa IT-Betrieb, Netzwerk und Firewall oder Datenbankadministration; ein Versuch ist gescheitert, die rechnerische Fortschreibung für die Leitstellen-Plattform liegt dreieinhalb Stunden hinter dem Plan. Darunter stehen die Prozesse mit Frist: Das Notfall-Störungsmanagement Erdgas hat seine Frist von vier Stunden überschritten, beim Netzleitstellen-Dispatch weist die Fortschreibung auf eine mögliche Überschreitung hin. Je Prozess zeigt eine Kette, ob der Krisenstab informiert wurde und ob er die Verantwortlichen informiert hat; eine Information ist überfällig.
Fiktive Demo-Daten aus der Pre-Alpha

Quer durch alle Schritte.

Einige Funktionen gehören zu keinem einzelnen Prozessschritt.

Dienstleister und Lieferkette

Dienstleister-Cockpit, versionierte Zusicherungen, Subdienstleister-Ketten, Risikomeldungen auch im OSCAL-Format, Wirkung je Prozess und Angebotsvergleich. Zur Dienstleistersteuerung.

Entscheidungen mit Begründung

Einreichen, Freigeben und Ablehnen tragen eine Begründung und auf Wunsch die Einflussfaktoren, die die Entscheidung geprägt haben. Das Ereignis wird zusammen mit dem Statuswechsel gespeichert.

Veraltet statt falsch-grün

Ein Sicherheitskonzept kennt seinen Datenstand. Ändern sich danach Risiken, Schutzbedarf oder andere Grundlagen, nennt ein Hinweis die betroffenen Bereiche. Zum Berichtswesen.

Betrieb, Sicherheit und Zusammenarbeit

Persönliche Aufgaben, Kalenderdatei der Fälligkeiten, Papierkorb, signierte Vorlagenpakete, verschlüsselte Datenbank und weiteres. Zu den weiteren Funktionen.

Das ist noch nicht alles.

Weitere Funktionen sind bereits umgesetzt; die Beitragsreihe stellt sie Prozessschritt für Prozessschritt vor. Schaut in die Neuigkeiten oder folgt BlueProceedings auf LinkedIn.

Die Arbeit hängt zusammen.

Auf der Startseite zeigen wir anhand von Demodaten, wie einzelne Schritte in der Pre-Alpha aussehen.