Was gehört nach BSI-Standard 300-1 zu Prozessschritt 1?
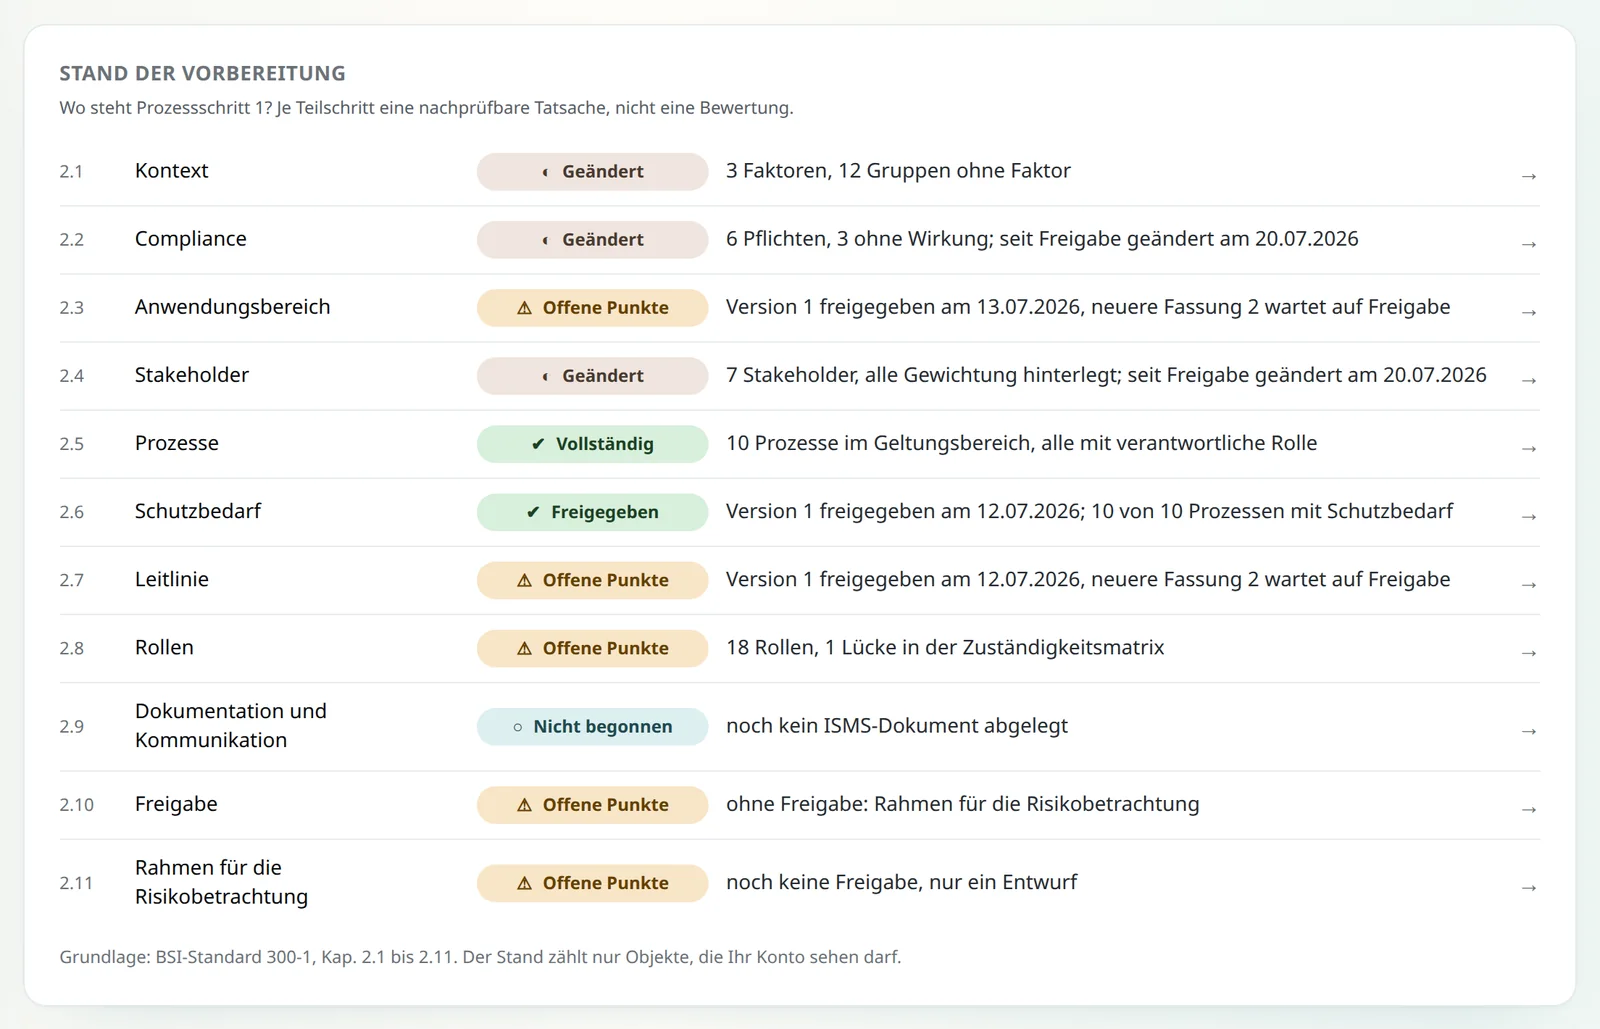
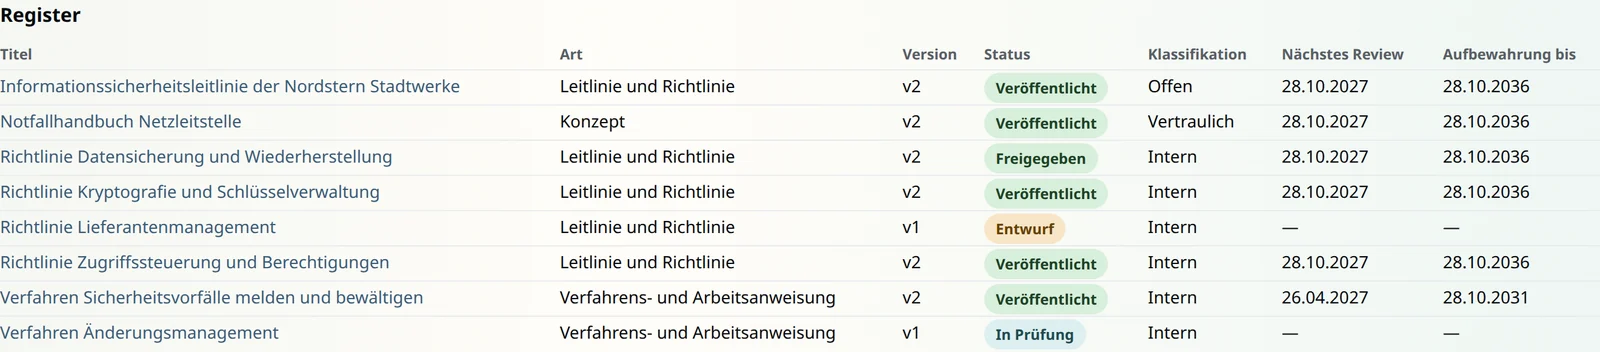
Elf Teilschritte in Kapitel 2: Kontext der Institution, Compliance-Management, Anwendungsbereich, interessierte Parteien, Geschäftsprozesse, Schutzbedarfsfeststellung, Informationssicherheitsleitlinie, Rollen und Zuständigkeiten, Dokumentation und Kommunikation, Freigabe der Vorgehensweise und Initiierung der Risikobetrachtung.
Wie ausführlich muss der Kontext der Organisation dokumentiert werden?
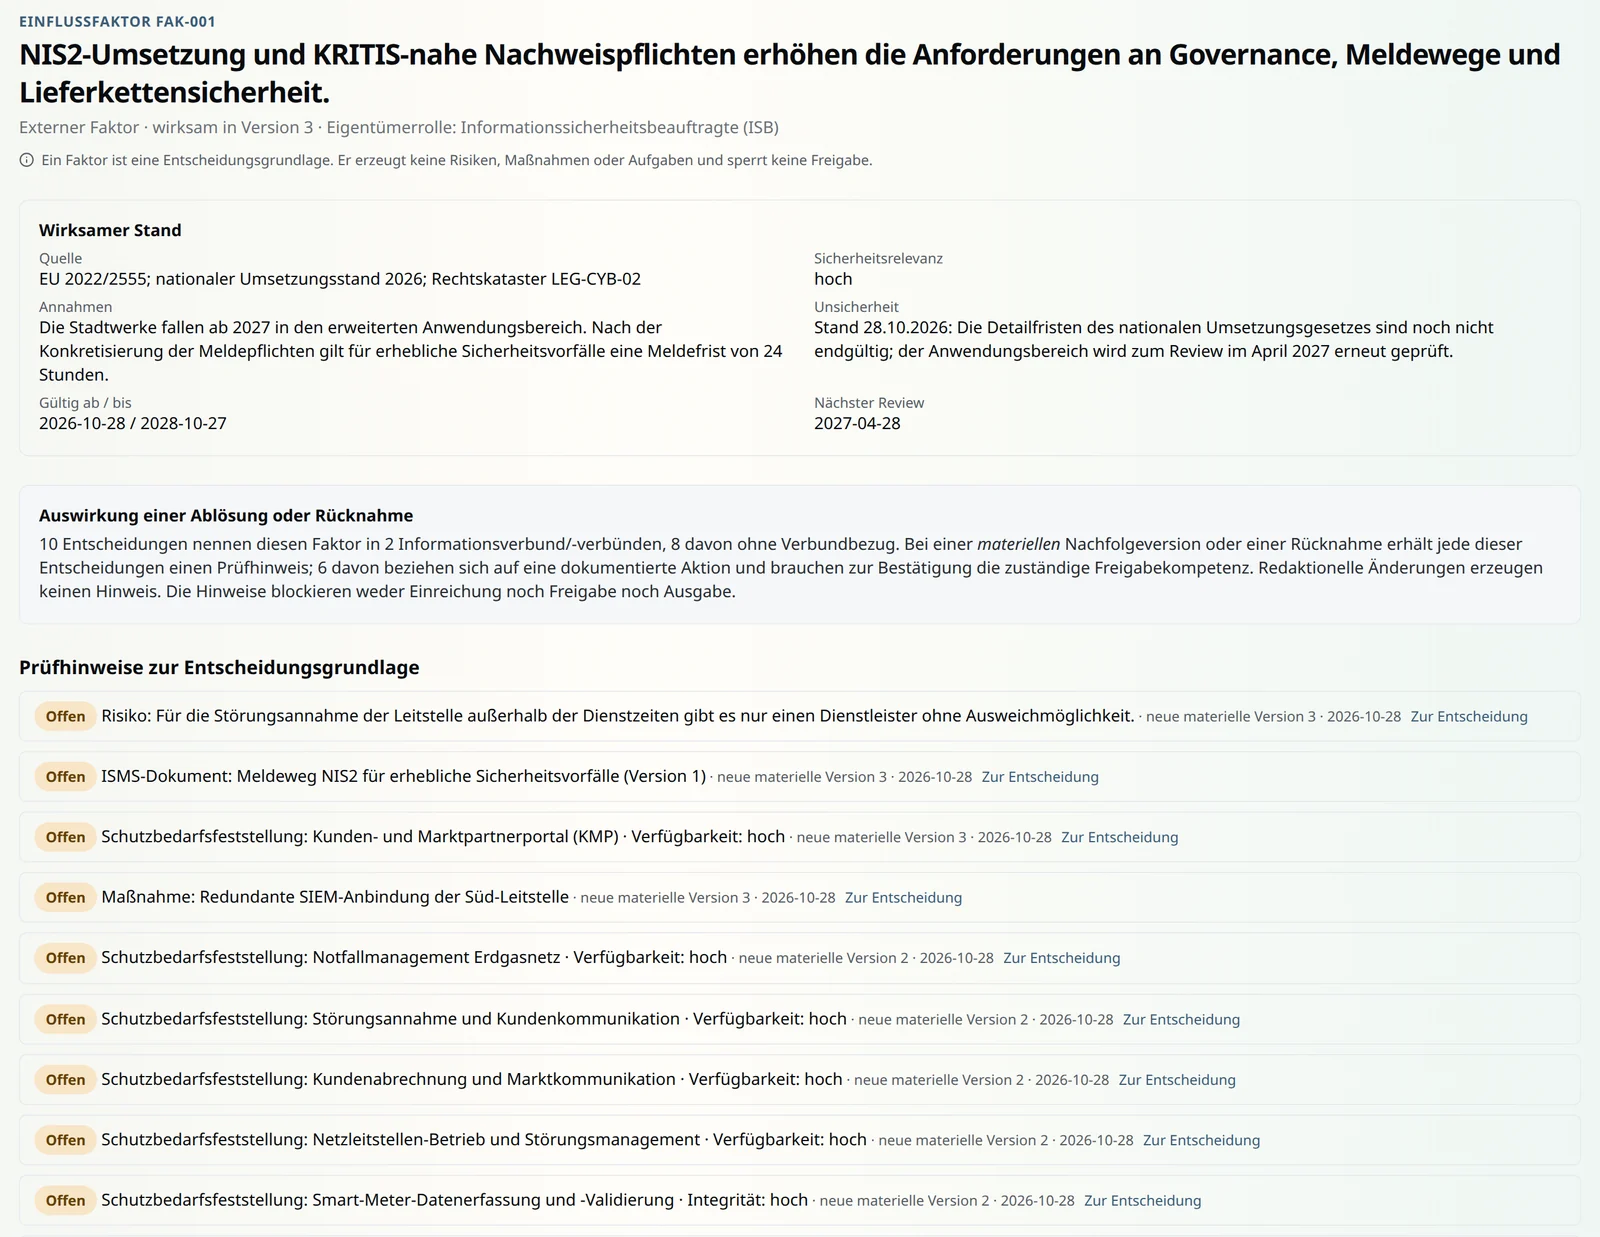
Der Standard verlangt, wesentliche Aspekte knapp festzuhalten (Kapitel 2.1). BlueProceedings ISMS hält jeden Faktor kurz, verbindet ihn aber mit den Entscheidungen und Maßnahmen, die auf ihm beruhen, und gibt ihm einen Termin zur Überprüfung.
Welche Schutzbedarfskategorien kennt Grundschutz++?
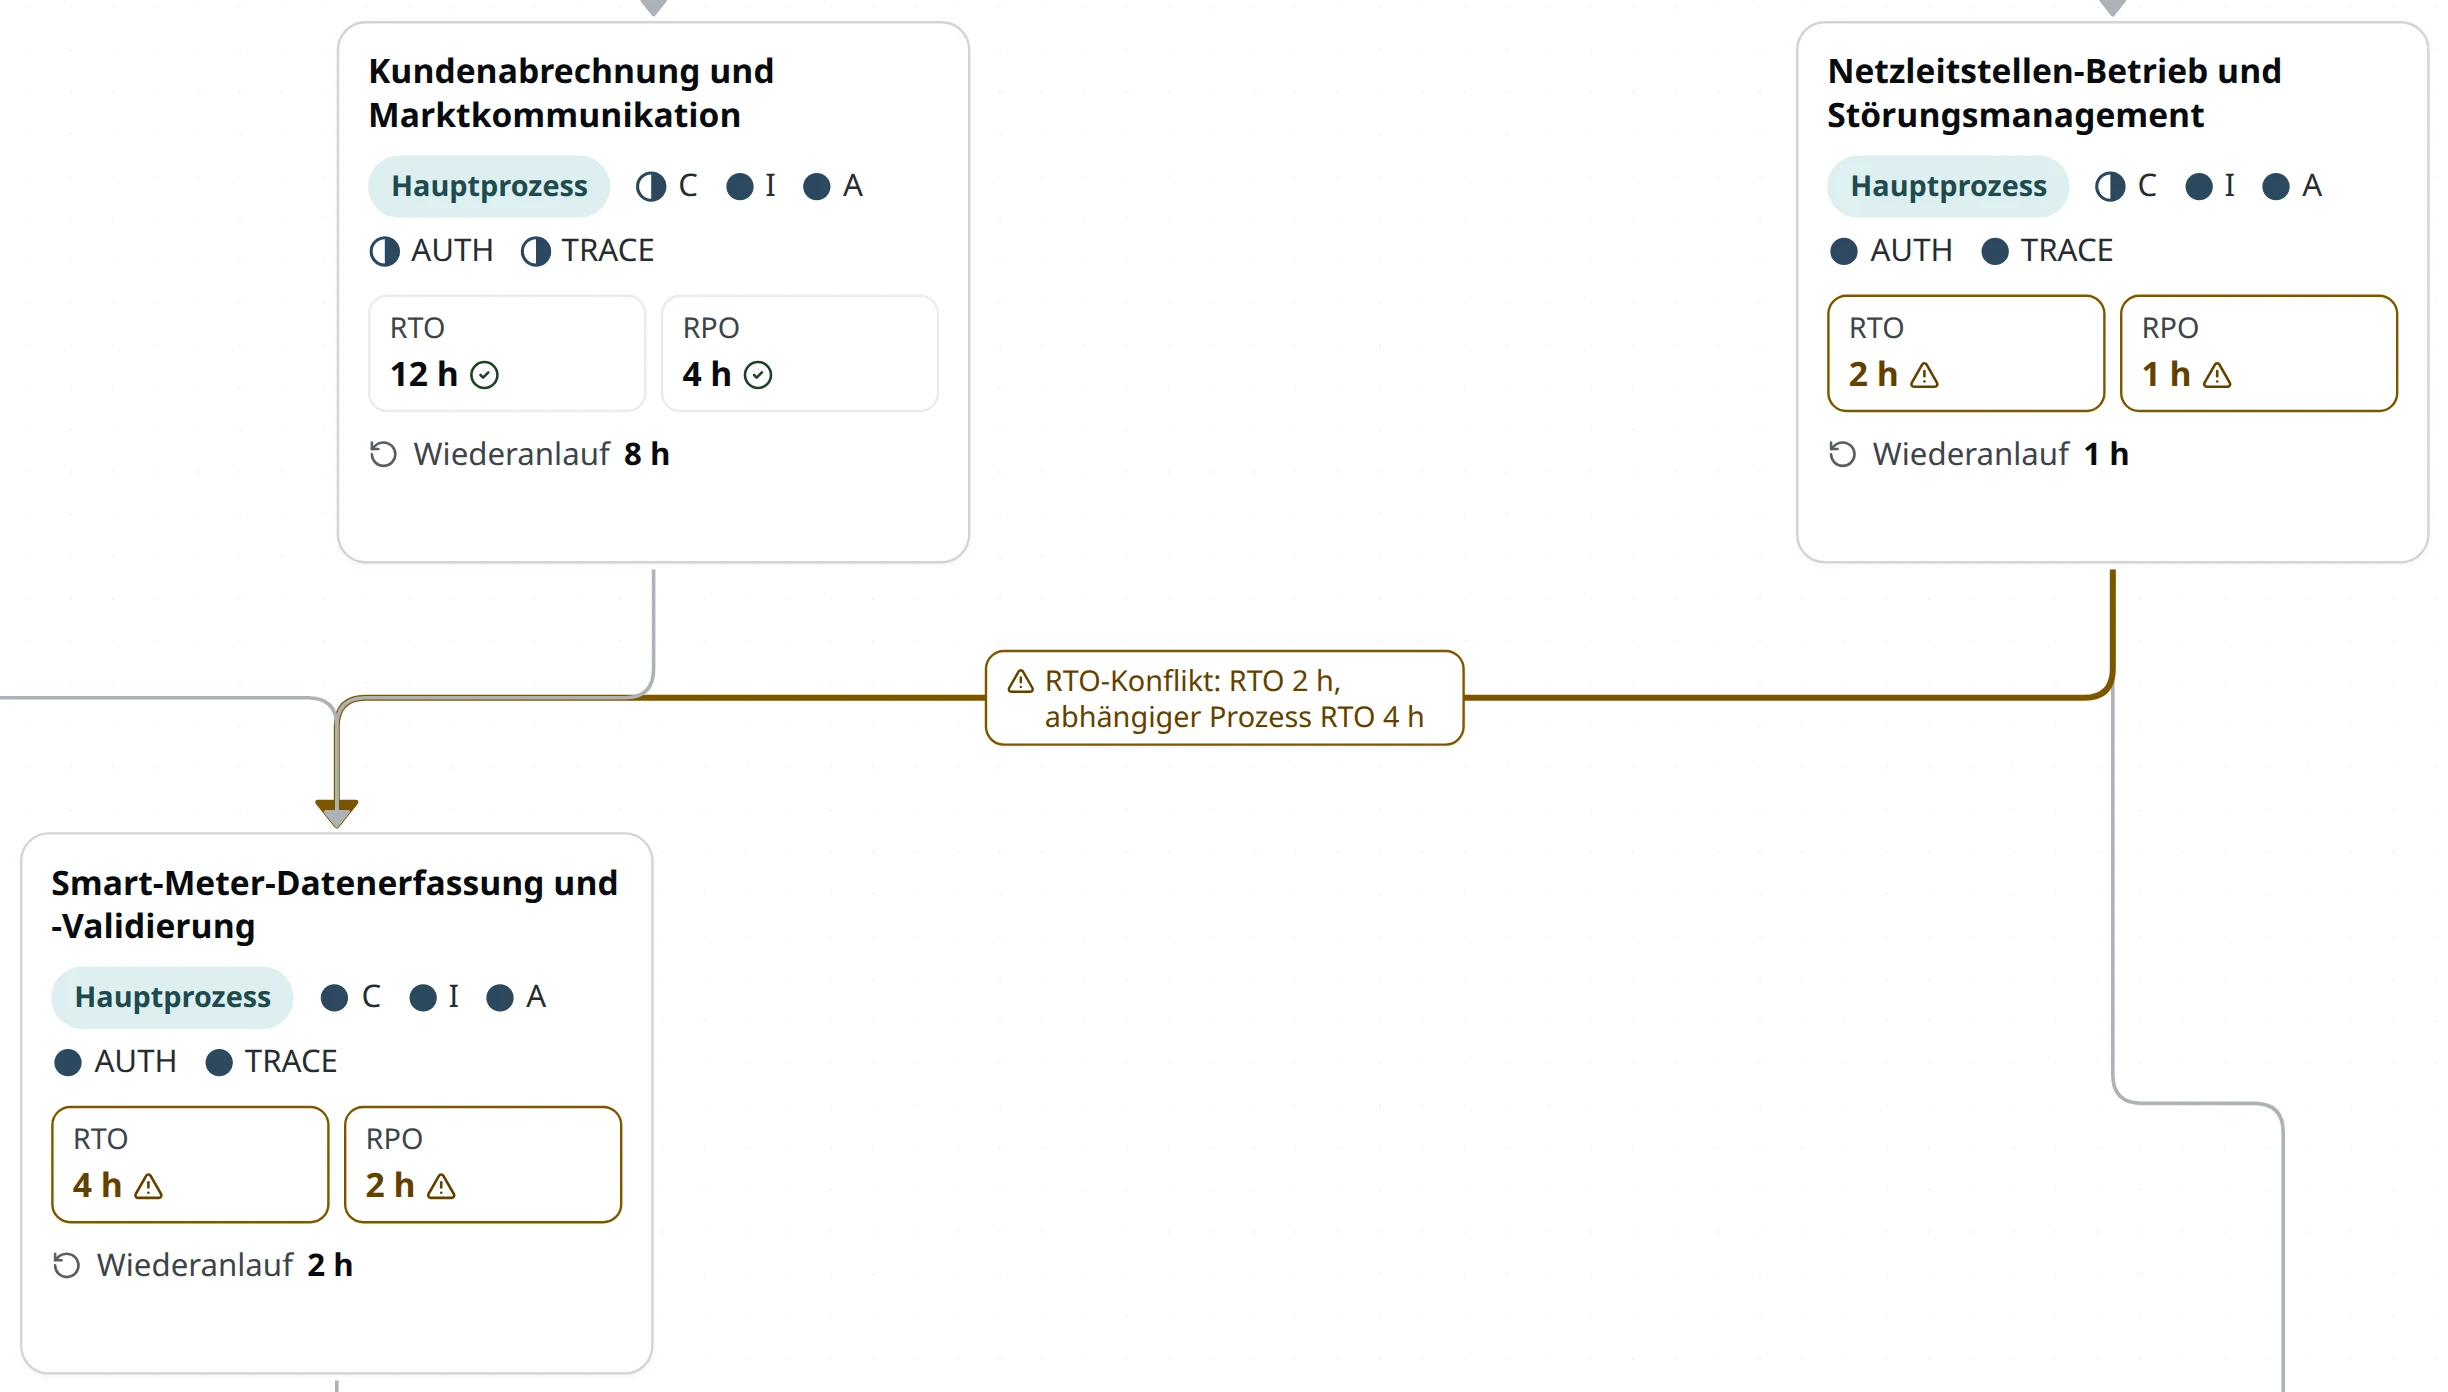
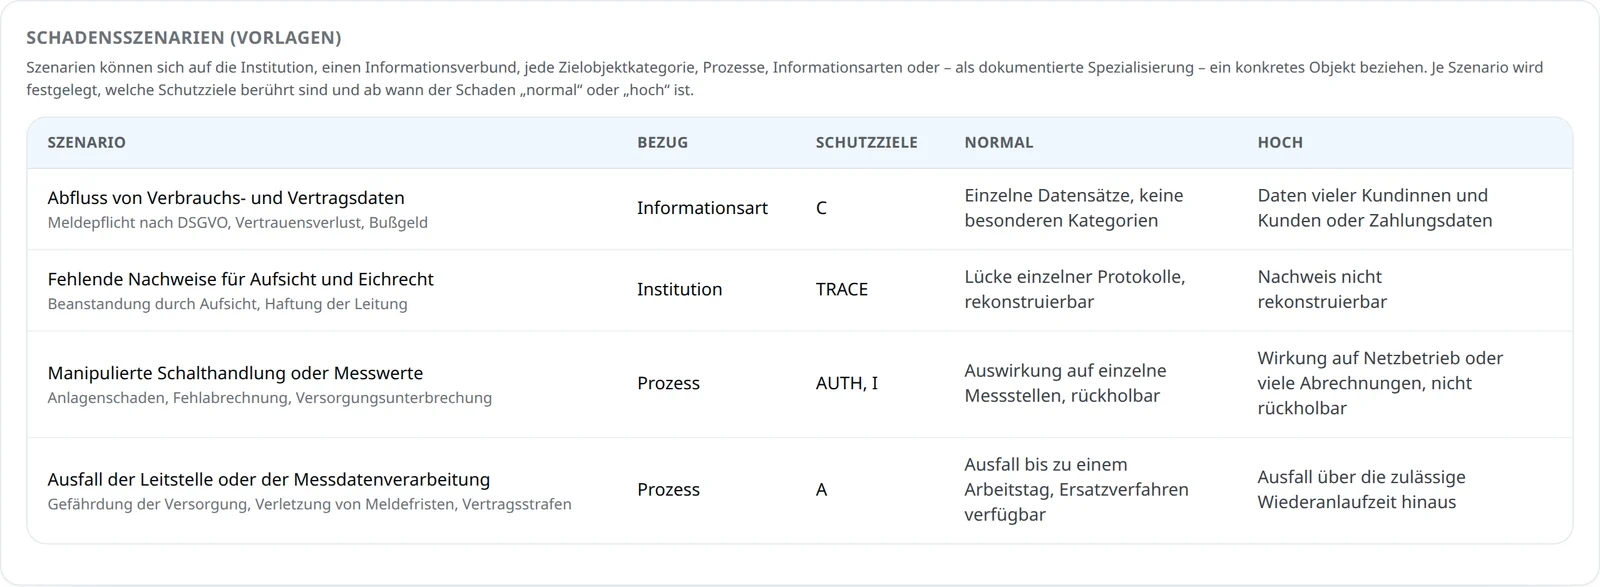
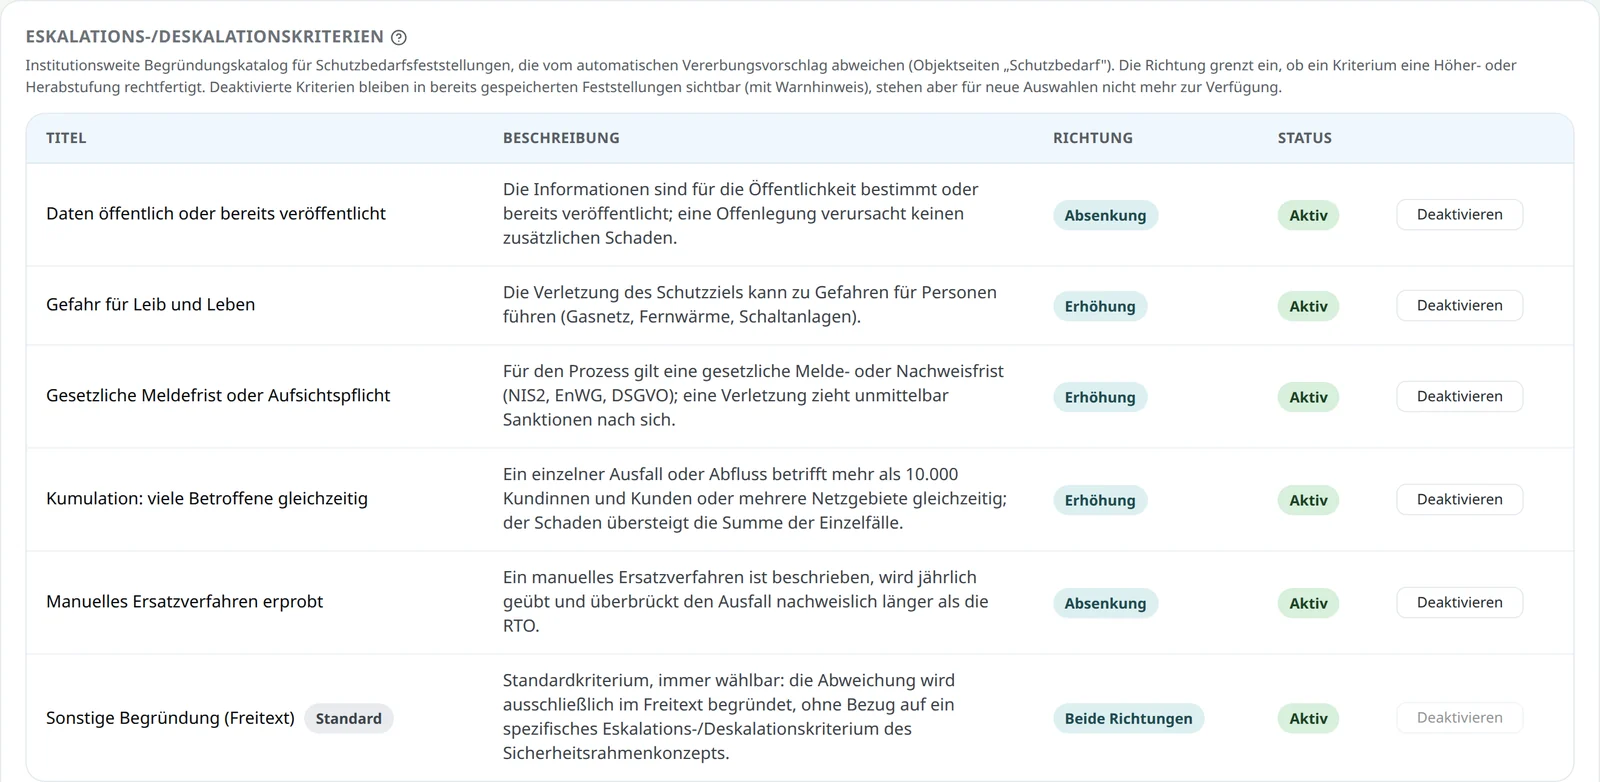
Zwei: normal und hoch, je Geschäftsprozess und Schutzziel (Kapitel 2.6). Eigene Kategorien sind möglich, müssen aber auf diese beiden abgebildet werden. Bei hohem Schutzbedarf ist eine eigene Risikobetrachtung erforderlich.
Braucht jeder Geschäftsprozess eine eigene Risikobetrachtung?
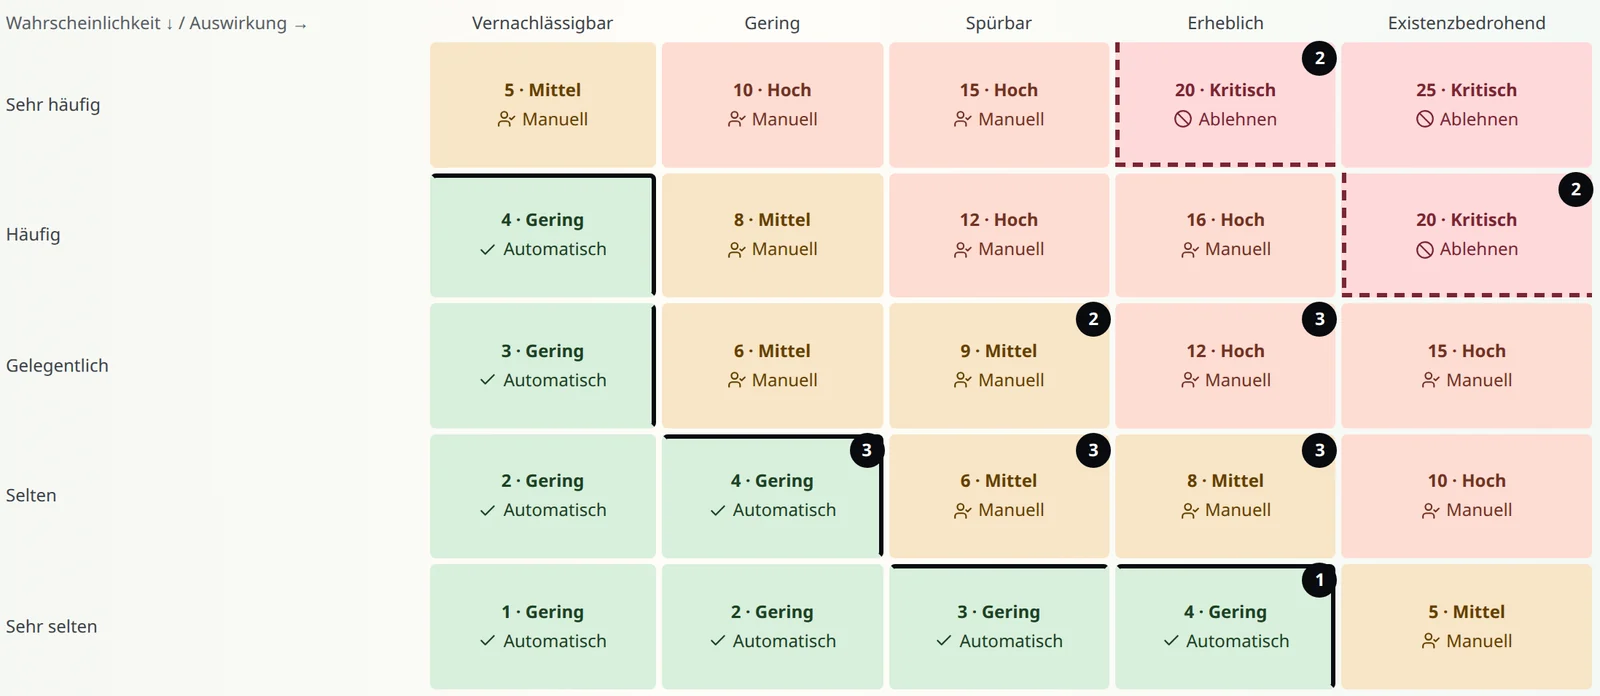
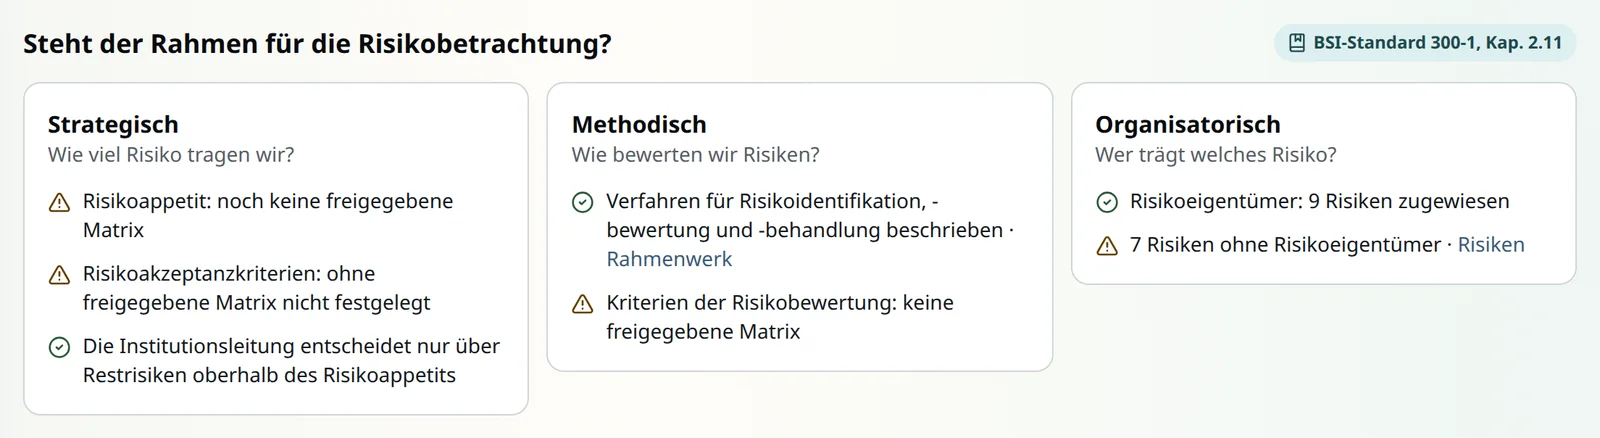
Nein. Bei normalem Schutzbedarf deckt die allgemeine Risikobetrachtung des Anwenderkatalogs ab. Eine explizite Risikobetrachtung ist nötig bei hohem Schutzbedarf, bei nicht hinreichend abgedeckten Assets und bei dauerhaft nicht erfüllten SOLLTE-Anforderungen (Kapitel 2.11, Anhang 3, Kriterien 32 bis 34).
Wer gibt in Prozessschritt 1 frei?
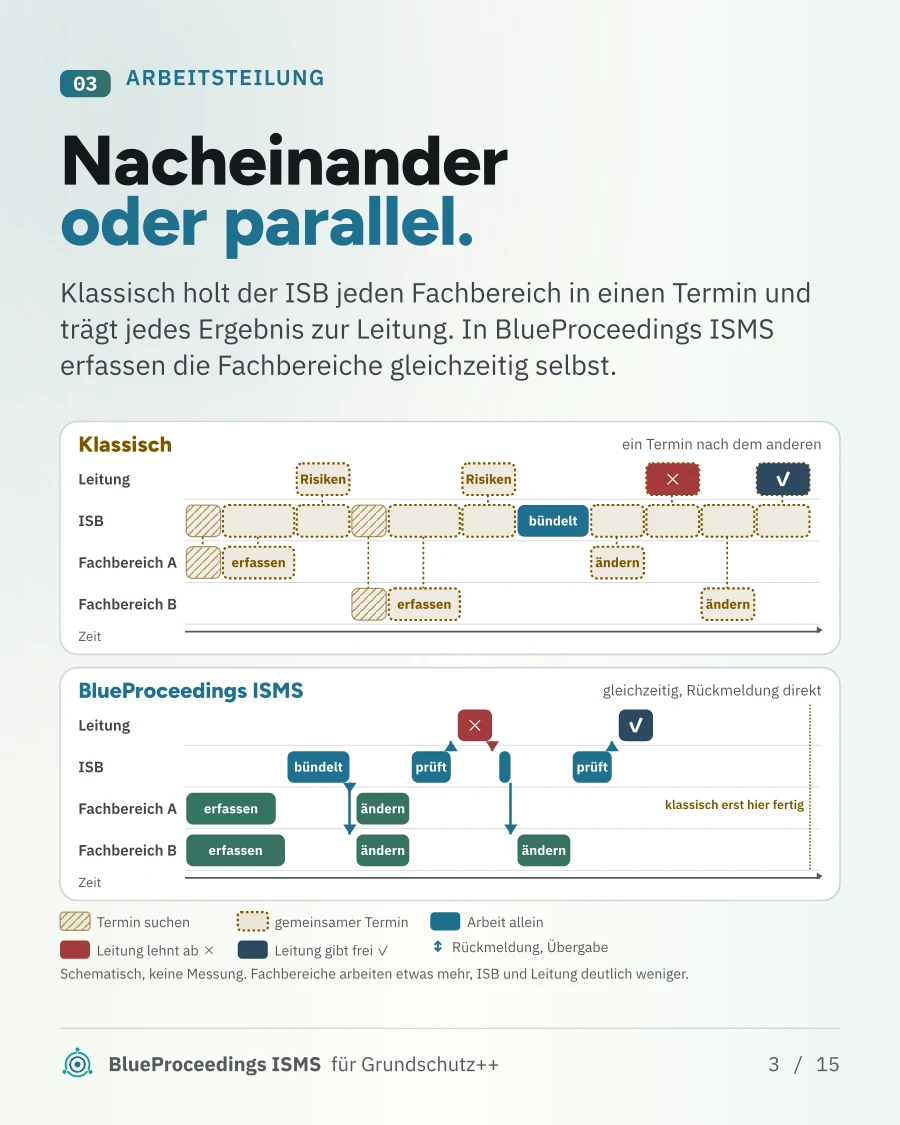
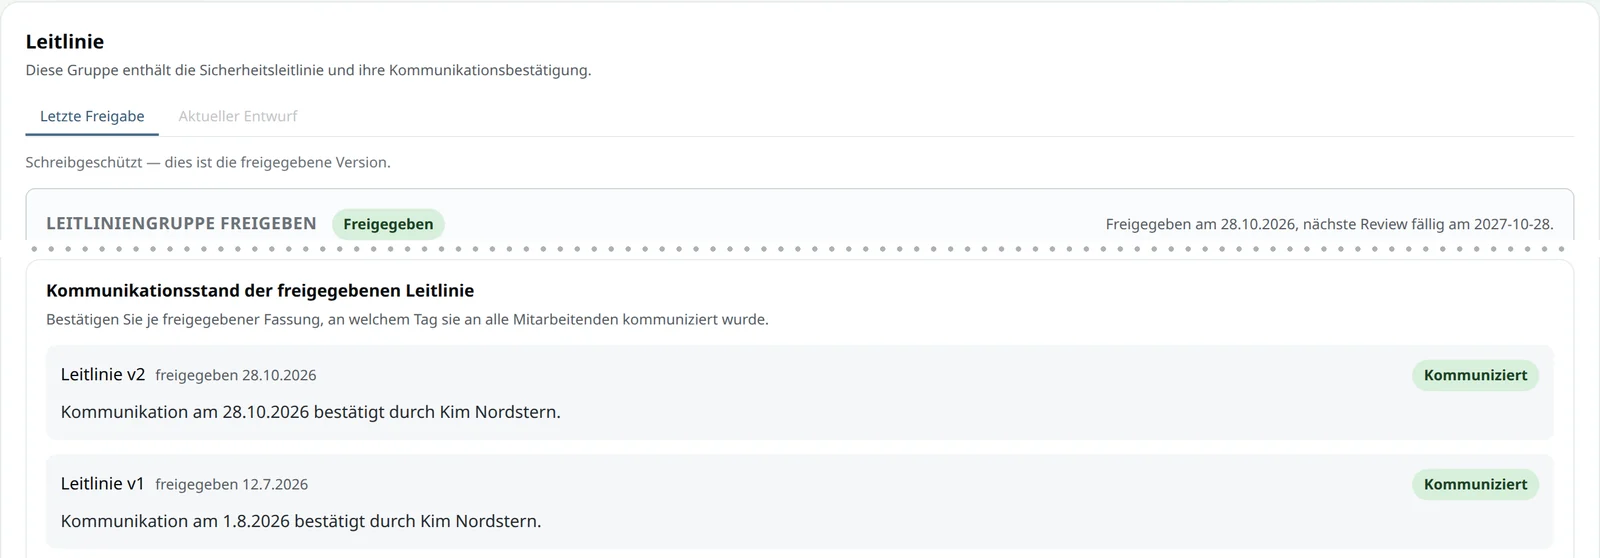
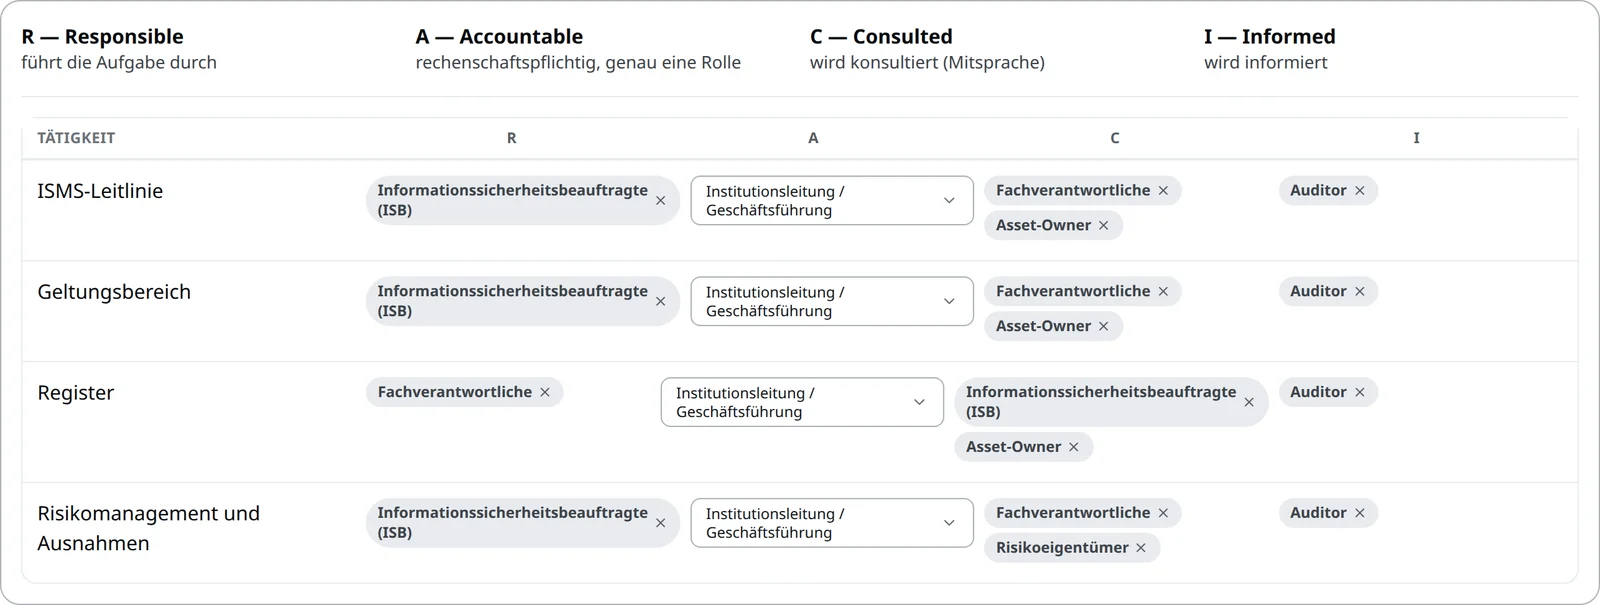
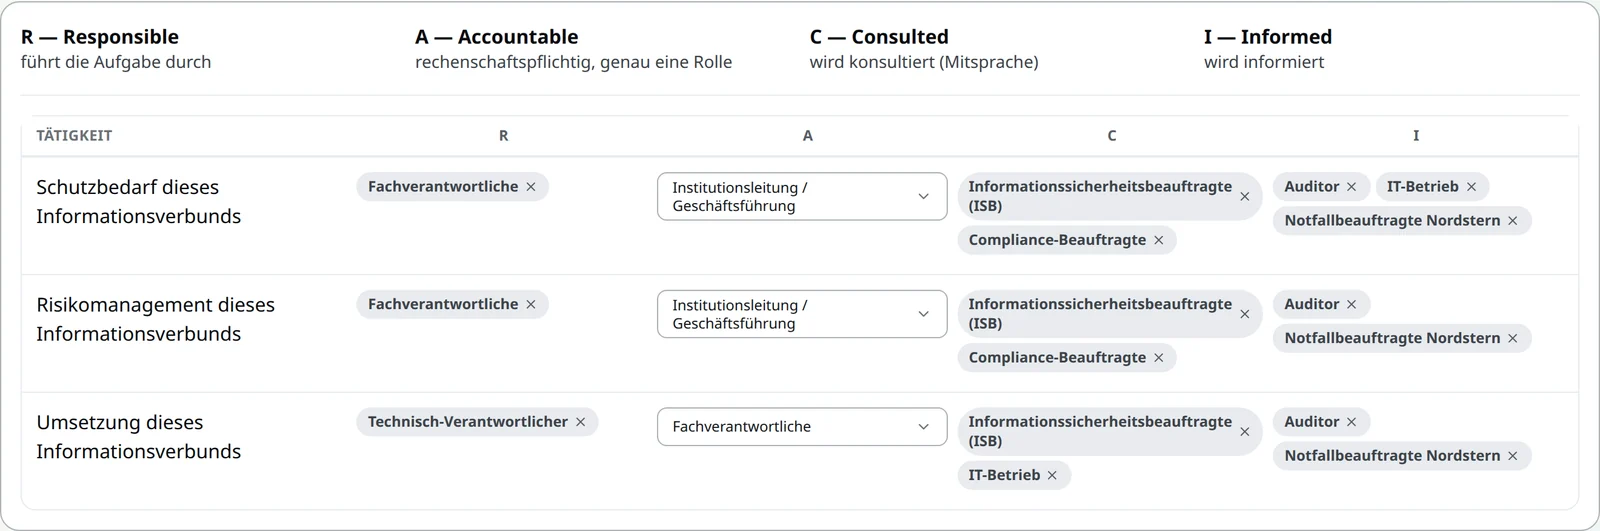
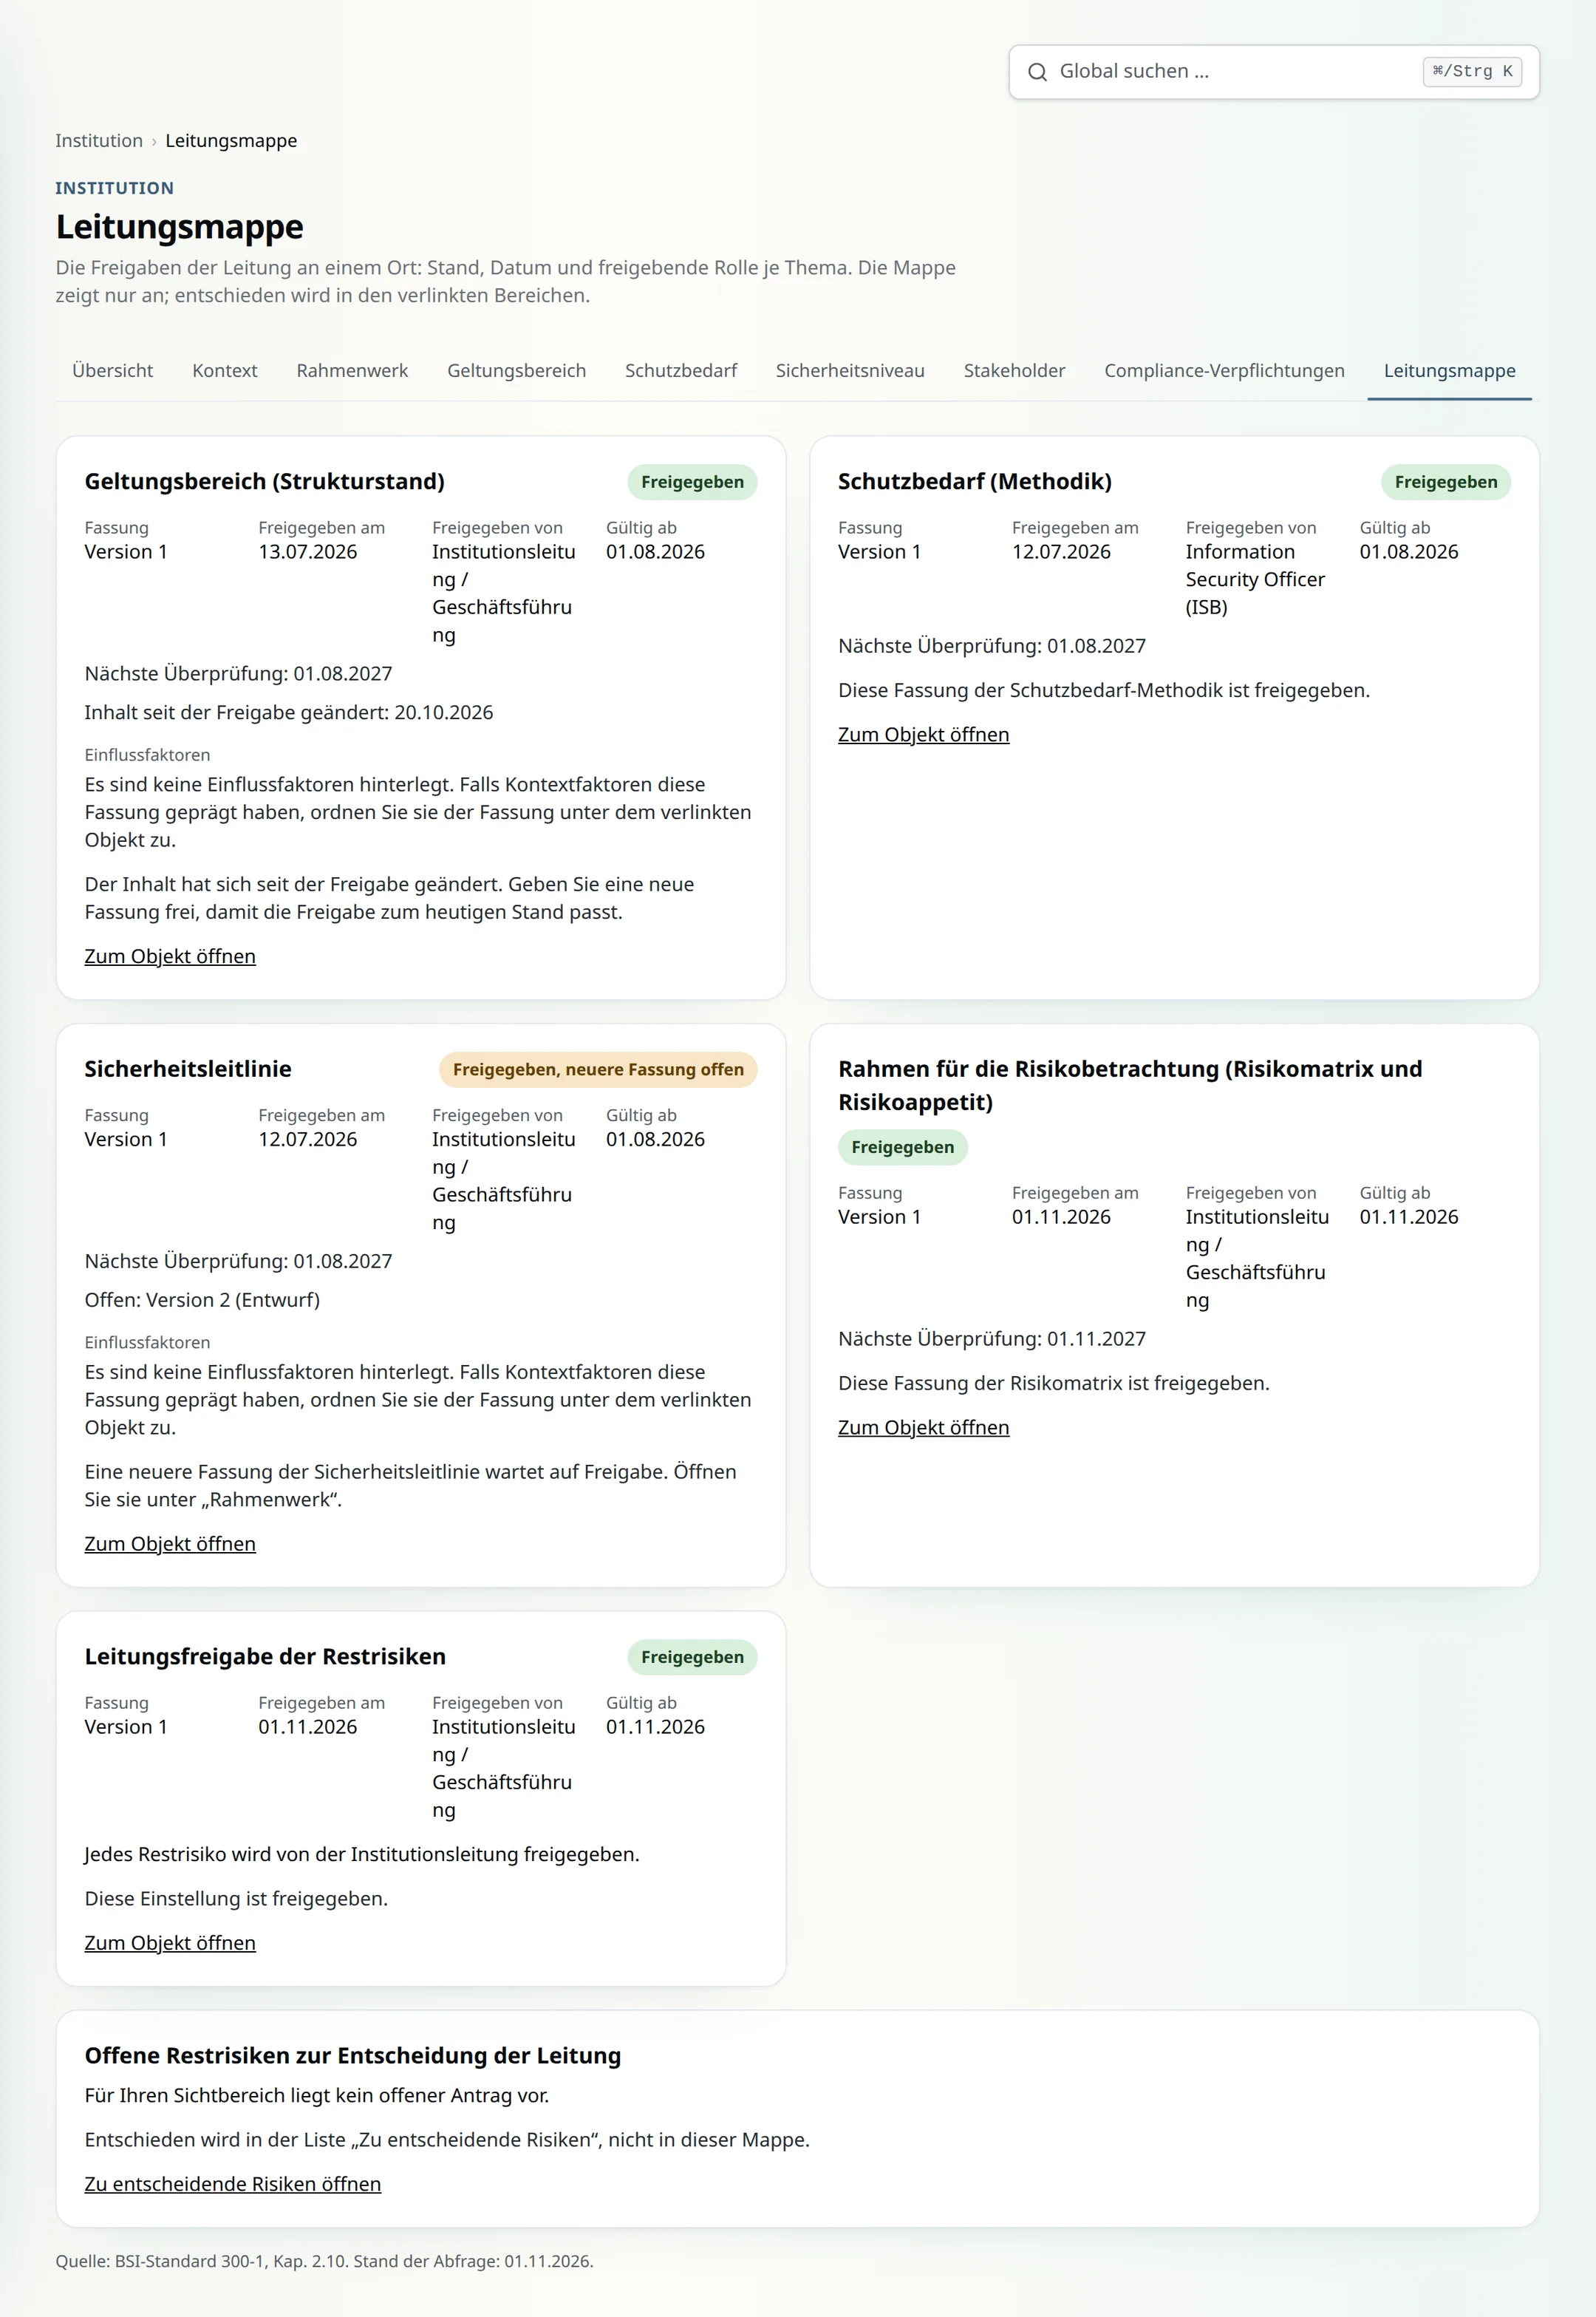
Die Institutionsleitung. Ihre Verantwortung kann sie nicht delegieren (Kapitel 2.10). Die Anwendung verteilt Erfassung und Vorbereitung auf Fachbereiche und ISB; die Freigaben bleiben bei der Leitung und stehen gesammelt in der Leitungsmappe.
Was ist der Unterschied zwischen Anwendungsbereich und Informationsverbund?
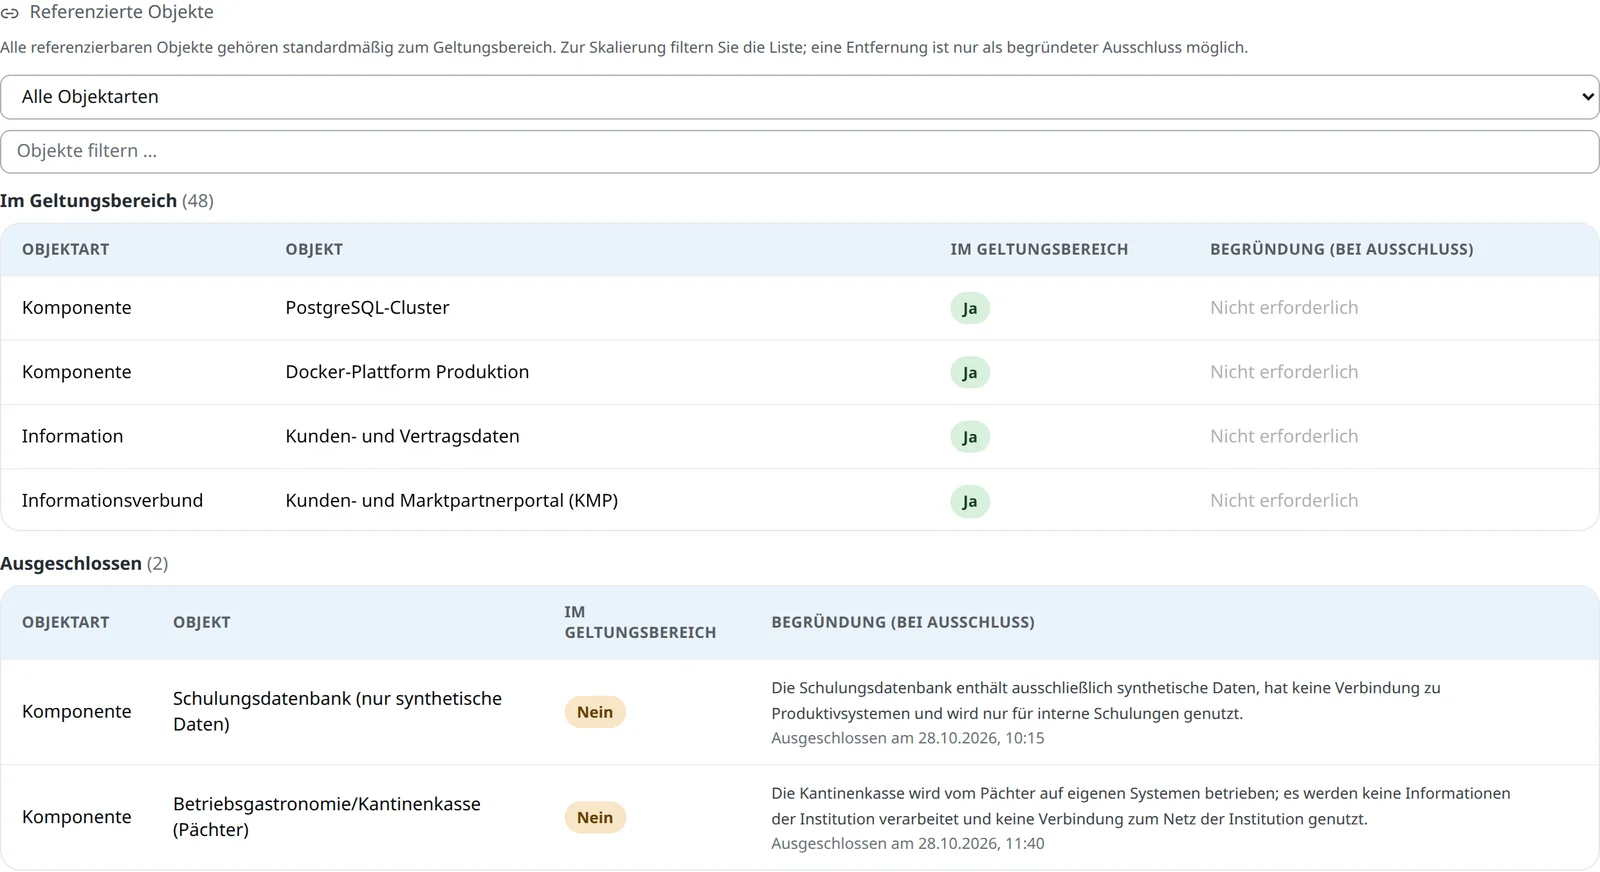
Der Anwendungsbereich legt den formalen und organisatorischen Umfang des ISMS fest (Kapitel 2.3). Der Informationsverbund ist seine inhaltlich-technische Abbildung mit den Assets; ein Anwendungsbereich kann mehrere Informationsverbünde enthalten (Kapitel 3.1).