Produktstand · geprüft am 01.11.2026

Risiken und Maßnahmen zusammenhalten.

Eine Zeile im Risikoregister verrät selten, woher ein Risiko kommt, was dagegen getan wird und was danach übrig bleibt. BlueProceedings ISMS hält diesen Weg in einer Risikoakte zusammen.

  • Arbeitsweise: welches Problem die Funktion löst und wie der Ablauf zusammenhängt
  • Produktstand: was heute in der Pre-Alpha vorhanden ist und wo ihre Grenzen liegen

Von der Ursache zur Wiedervorlage.

  1. Risiko erkennenEin Kandidat kann zum Beispiel aus einer Umsetzungslücke, einem Vorfall oder einer Feststellung entstehen. Die Verantwortlichen prüfen ihn und entscheiden über die Übernahme.
  2. Betroffenheit klärenEin Abhängigkeitsgraph schlägt mögliche betroffene Objekte vor. Erreichbar heißt nicht betroffen: Jeder Vorschlag wird geprüft und begründet.
  3. BewertenEintritt und Auswirkung werden anhand der festgelegten Kriterien eingeschätzt; betroffene Schutzziele und Risikoeigentümer bleiben zugeordnet.
  4. BehandelnDie gewählte Behandlung verweist auf Maßnahmen mit Verantwortung, Fortschritt und Frist.
  5. Restrisiko entscheidenWas nach der Behandlung verbleibt, wird bewertet und im festgelegten Rahmen autorisiert. Befristete Entscheidungen erhalten einen Prüftermin.
Aus der Pre-Alpha

Der Rahmen vor der einzelnen Risikobewertung.

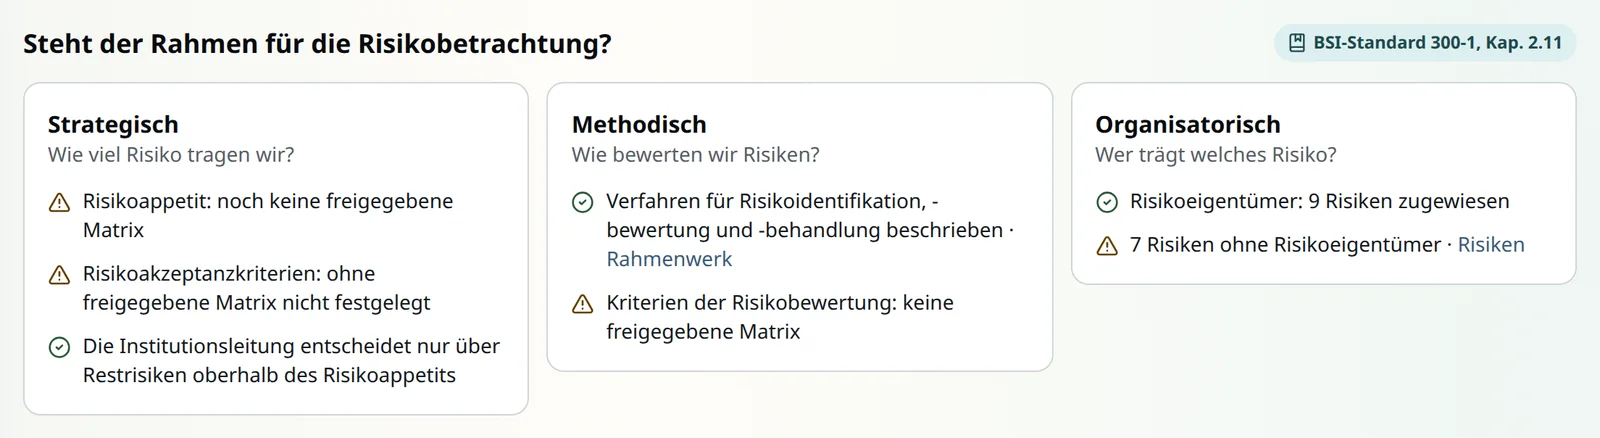
Wie viel Risiko ist tragbar, wie wird bewertet und wer trägt die Risiken? Der Überblick zeigt strategische, methodische und organisatorische Grundlagen getrennt. Fehlende Freigaben und noch nicht zugewiesene Risiken bleiben sichtbar.

Die Aufnahme zeigt einen fiktiven Demostand vom 01.11.2026 ohne freigegebene Risikomatrix. Wie dieser Rahmen in Prozessschritt 1 vorbereitet wird, zeigt die Erhebung und Planung.
BlueProceedings ISMS · Pre-Alpha
Rahmen für die Risikobetrachtung mit strategischer, methodischer und organisatorischer Ebene. Im Beispiel fehlt die freigegebene Risikomatrix; das Verfahren ist beschrieben, ein Teil der Risiken hat noch keinen Risikoeigentümer. Fiktiver Demostand vom 01.11.2026.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

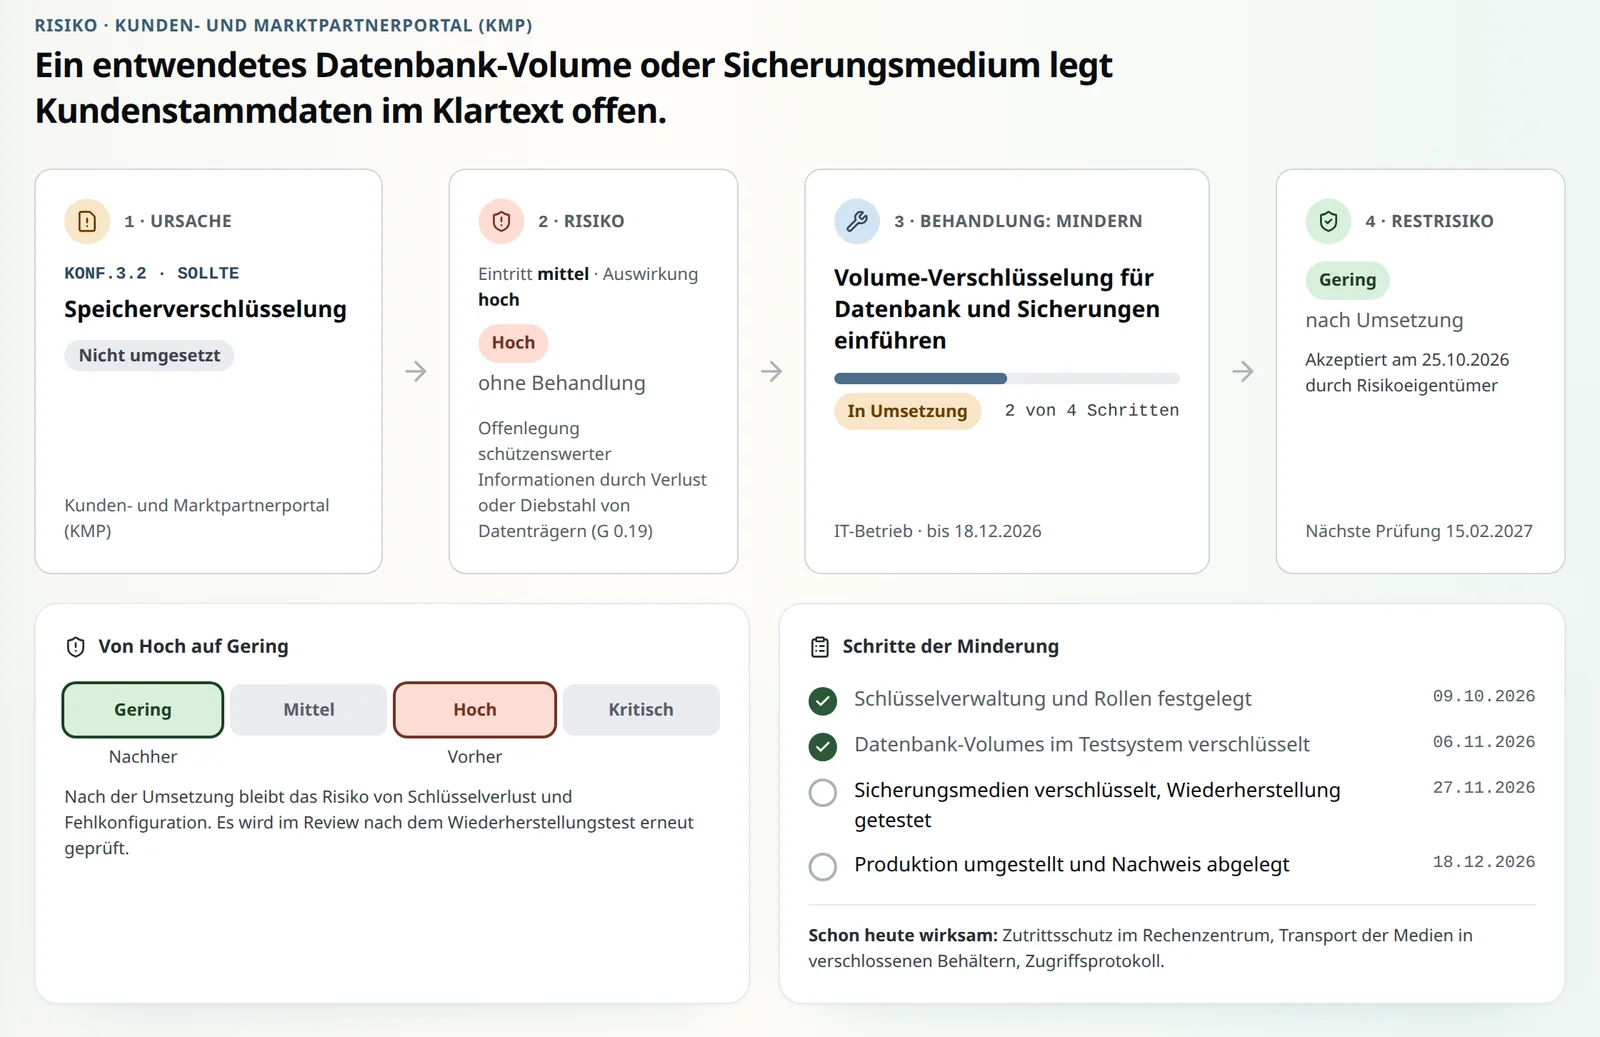
Der Risikoweg auf einer Seite.

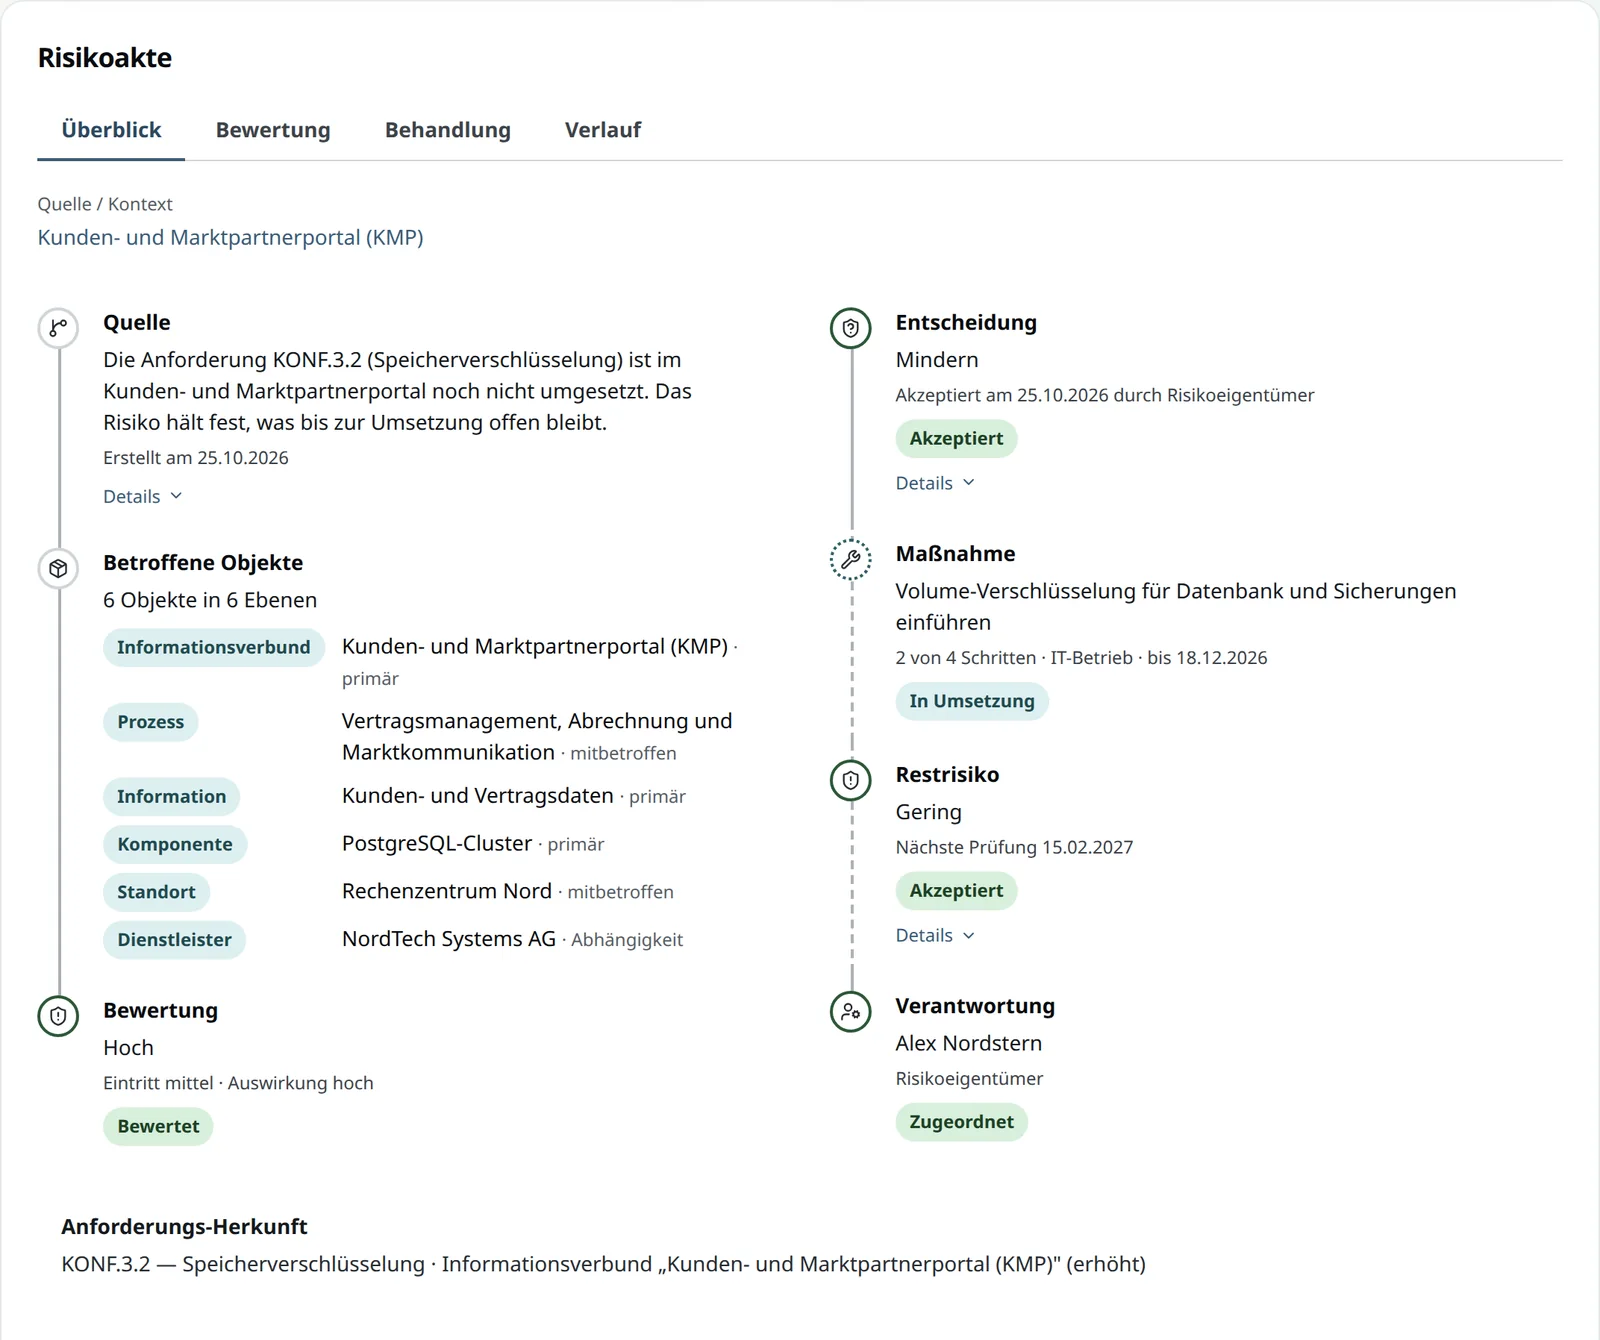
Im Beispiel ist eine Anforderung zur Speicherverschlüsselung noch nicht umgesetzt. Das Risiko beschreibt die mögliche Offenlegung; daneben stehen die Maßnahme, ihr Fortschritt und das geschätzte Restrisiko.

Die Risikoakte zeigt zusätzlich, welche Prozesse, Informationen und Komponenten betroffen sind. Das Beispiel verwendet Demodaten.

BlueProceedings ISMS · Pre-Alpha
Risikoseite zu einem Risiko im Kunden- und Marktpartnerportal: „Ein entwendetes Datenbank-Volume oder Sicherungsmedium legt Kundenstammdaten im Klartext offen.“ In vier Stationen von links nach rechts: 1 Ursache, die nicht umgesetzte Anforderung KONF.3.2 Speicherverschlüsselung; 2 Risiko, Eintritt mittel, Auswirkung hoch, inhärent hoch; 3 Behandlung Mindern mit der Maßnahme „Volume-Verschlüsselung für Datenbank und Sicherungen einführen“, in Umsetzung, zwei von vier Schritten, IT-Betrieb, bis 18.12.2026; 4 Restrisiko gering nach Umsetzung, akzeptiert durch den Risikoeigentümer, nächste Prüfung 15.02.2027. Darunter eine Skala von Gering bis Kritisch mit den Marken vorher (Hoch) und nachher (Gering) und die vier Schritte der Minderung mit Termin, zwei davon erledigt.
Fiktive Demo-Daten aus der Pre-Alpha
BlueProceedings ISMS · Pre-Alpha
Risikoakte, Reiter Überblick, in zwei Bahnen: links Quelle, Betroffene Objekte und Bewertung, rechts Entscheidung, Maßnahme, Restrisiko und Verantwortung. Die sechs betroffenen Objekte stehen nach Ebene geordnet: Informationsverbund Kunden- und Marktpartnerportal, Prozess Vertragsmanagement, Abrechnung und Marktkommunikation, Information Kunden- und Vertragsdaten, Komponente PostgreSQL-Cluster, Standort Rechenzentrum Nord und Dienstleister NordTech Systems AG, jeweils mit Art des Bezugs. Bei der Maßnahme stehen Titel, Fortschritt, Verantwortliche und Frist. Unten die Herkunft der Anforderung KONF.3.2.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

Was könnte mitbetroffen sein?

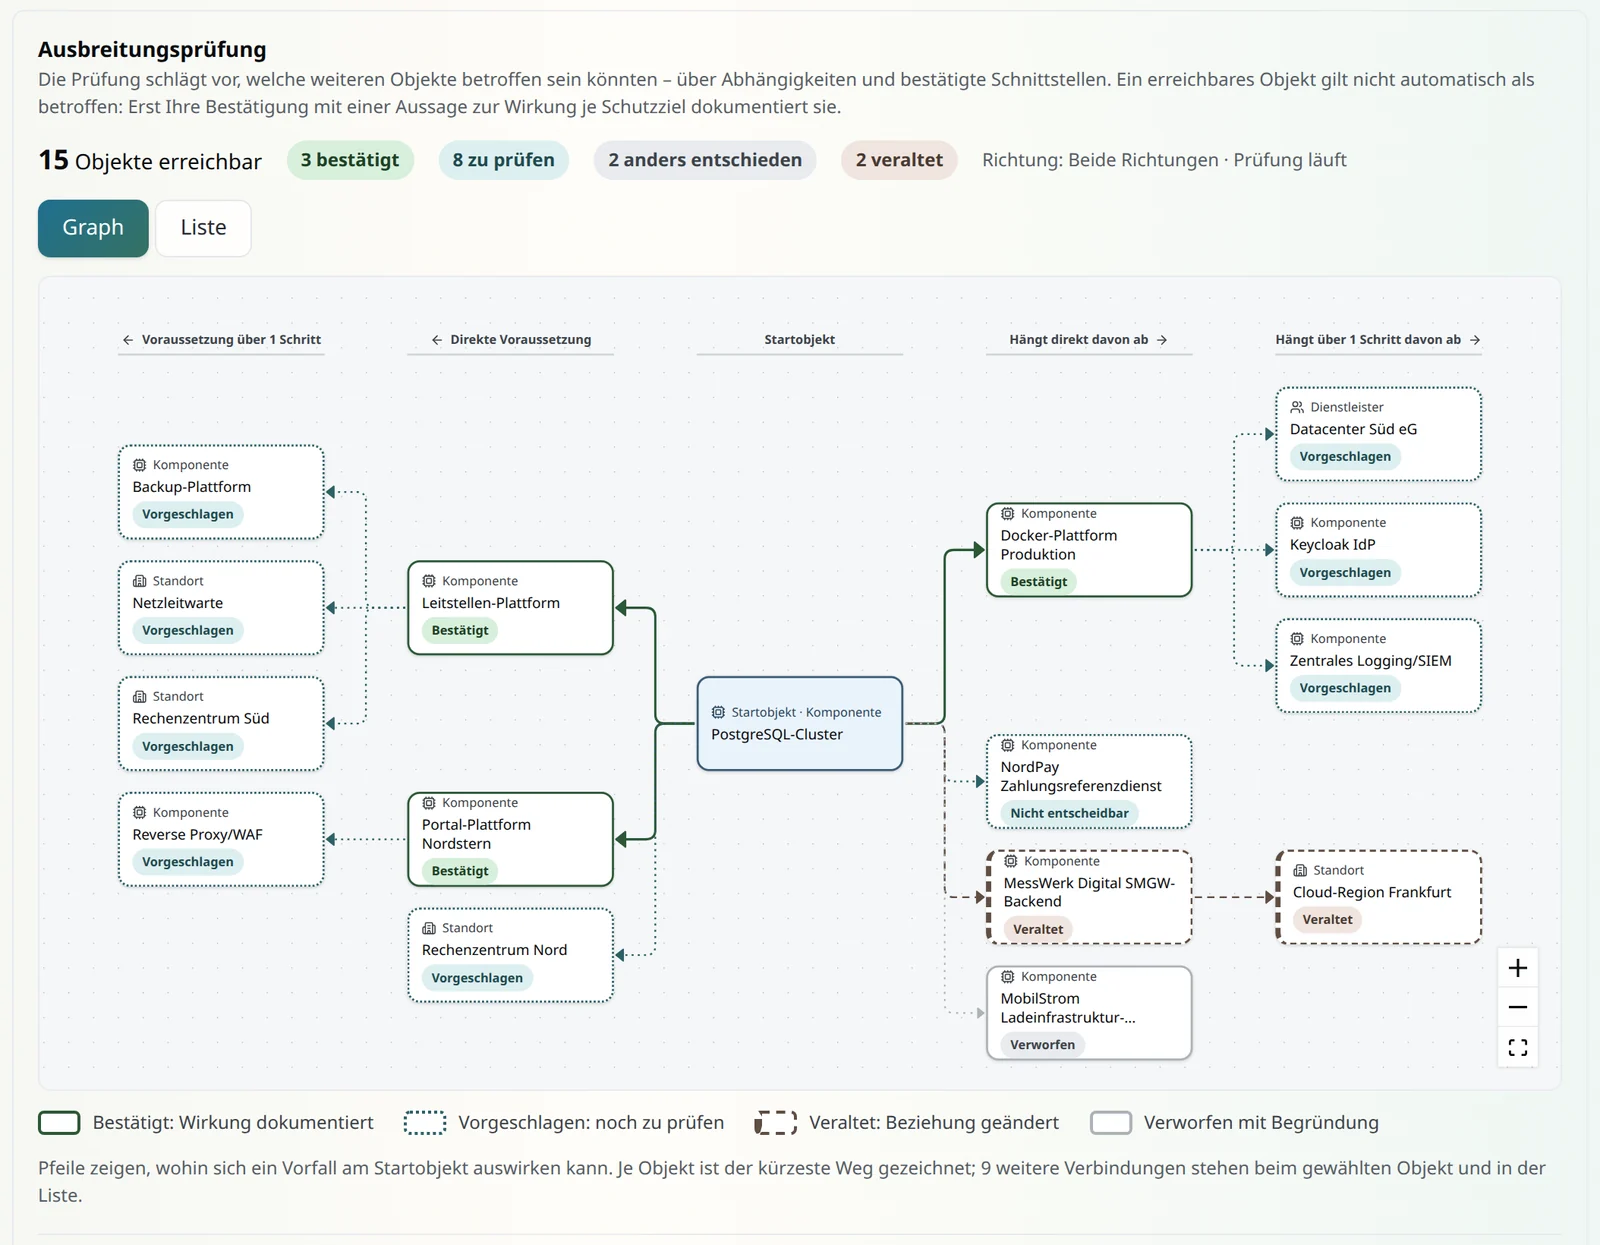
Fällt eine Komponente aus, können auch davon abhängige Prozesse und Systeme betroffen sein. Die Ausbreitungsprüfung folgt den erfassten Beziehungen und schlägt mögliche Betroffenheiten vor.

Im Beispiel steht ein Datenbank-Cluster im Mittelpunkt. Ihr bestätigt oder verwerft die Vorschläge mit Begründung oder haltet fest, welche Informationen für eine Entscheidung fehlen.

BlueProceedings ISMS · Pre-Alpha
Ausbreitungsprüfung als zweiseitiger Graph: in der Mitte das Startobjekt PostgreSQL-Cluster, links seine Voraussetzungen, rechts die davon abhängigen Objekte, je Spalte eine Ebene. Drei Objekte sind bestätigt, zwei veraltet, eines verworfen, eines nicht entscheidbar, acht noch zu prüfen. Eine Legende erklärt die Randformen.
Fiktive Demo-Daten aus der Pre-Alpha
Aus der Pre-Alpha

Wenn sich eine Entscheidungsgrundlage ändert.

Interne und externe Einflussfaktoren, etwa eine Änderung der Rechtslage oder der Lieferkette, lassen sich mit Risikobewertungen und anderen Entscheidungen verknüpfen. Quelle, Annahmen, Unsicherheit und der Termin der nächsten Überprüfung bleiben beim Faktor.

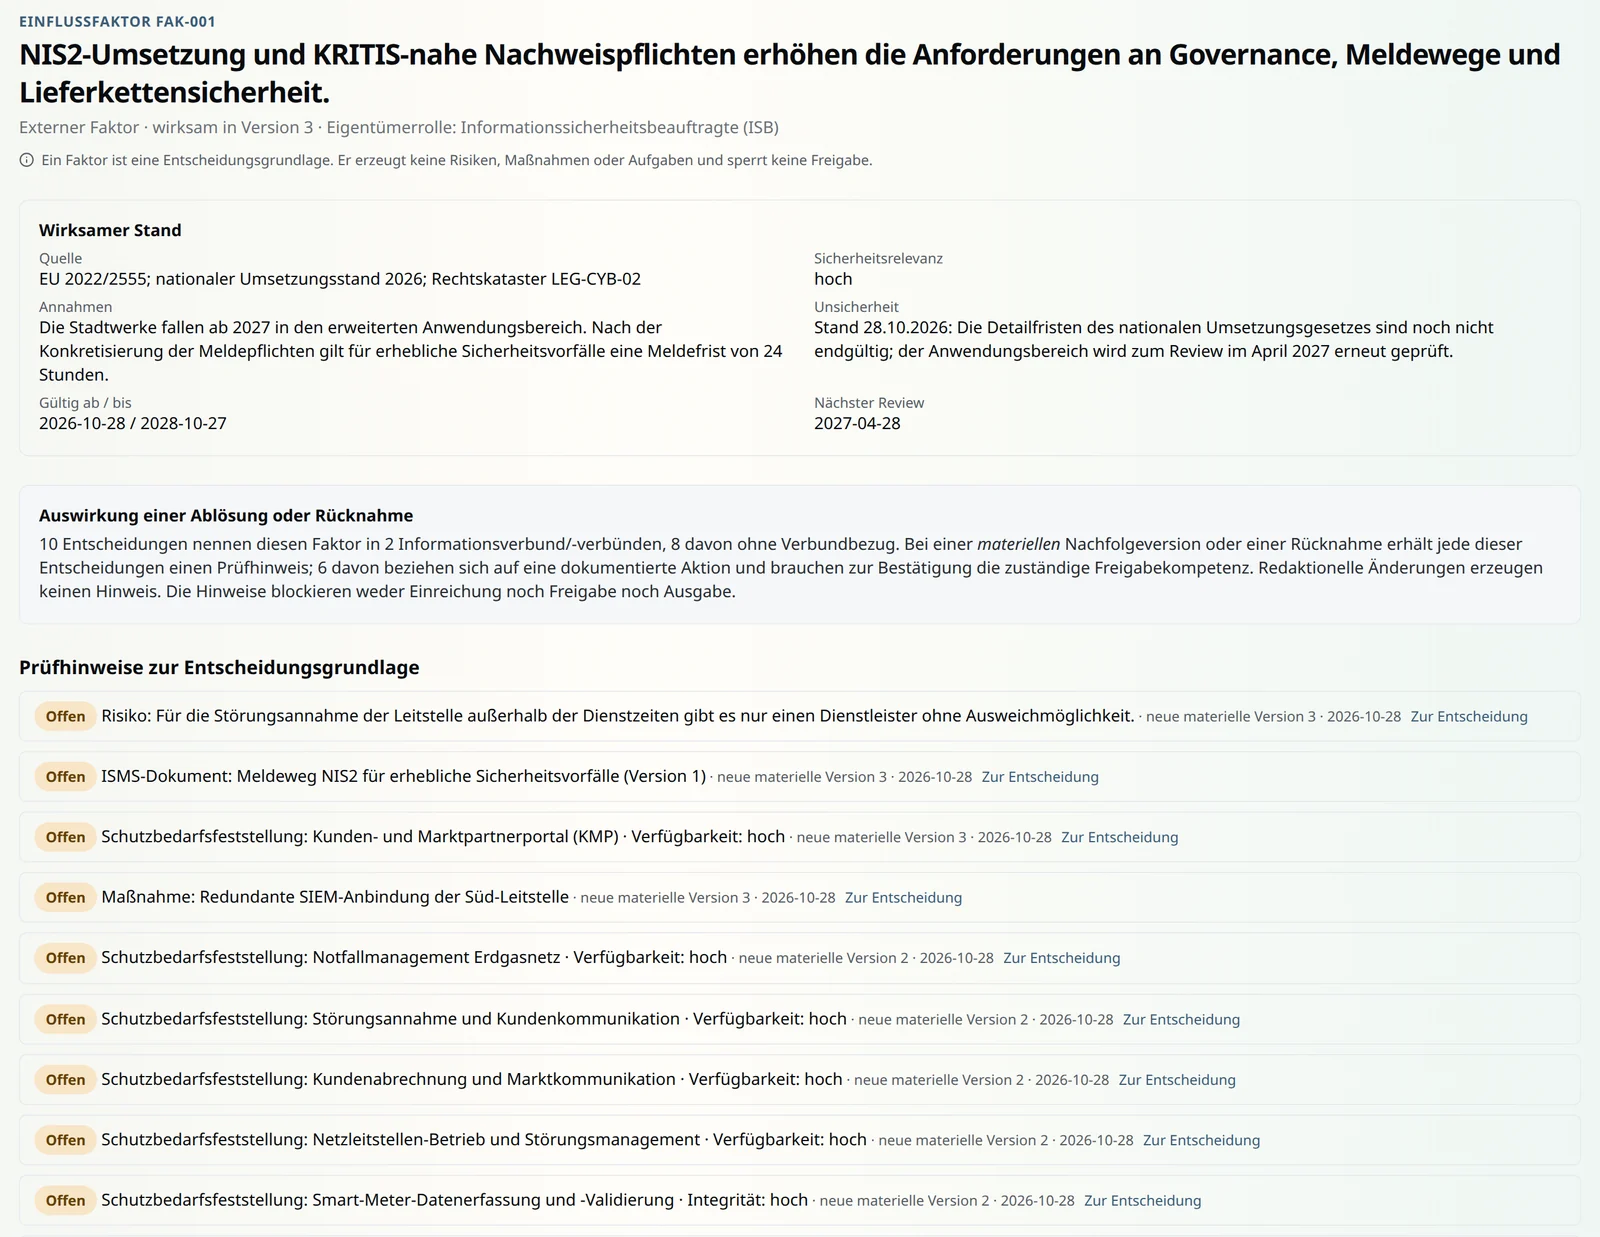
Wird eine inhaltlich geänderte Folgeversion freigegeben oder ein verwendeter Faktor zurückgezogen, zeigt die Anwendung Prüfhinweise bei den betroffenen Entscheidungen: etwa Risiken, Schutzbedarfen, Dokumenten und Maßnahmen. Die Verantwortlichen prüfen, ob sich ihre Entscheidung ändern muss. Der Faktor erzeugt nicht automatisch ein neues Risiko und ändert keine Bewertung selbst.

Das Beispiel zeigt einen Faktor mit seinen offenen Prüfhinweisen und Links zu den Entscheidungen.

BlueProceedings ISMS · Pre-Alpha
Externer Einflussfaktor NIS2-Umsetzung mit Quelle, Annahmen, Unsicherheit und Termin der nächsten Überprüfung. Darunter die Auswirkung einer Ablösung und offene Prüfhinweise mit Namen der betroffenen Entscheidungen: ein Risiko, ein ISMS-Dokument, mehrere Schutzbedarfsfeststellungen und eine Maßnahme, je mit Link zur Entscheidung.
Fiktive Demo-Daten aus der Pre-Alpha

Risiken im Betrieb verfolgen.

Kandidaten prüfen

Lücken, Vorfälle, Auditfeststellungen oder Kennzahlen können Anlass für einen Risikokandidaten sein. Erst die bewusste Übernahme macht daraus ein formales Risiko.

Bewertung nachvollziehen

Die freigegebene Risikomatrix verbindet Eintritt und Auswirkung zu einer nachvollziehbaren Risikostufe. Risikoeigentümer, Schutzziele und betroffene Objekte bleiben zugeordnet.

Behandlung und Wirksamkeit

Maßnahmen tragen Verantwortung, Fristen und Fortschritt. Nachweise und Wirksamkeitsprüfung zeigen, ob die Behandlung trägt.

Risikolage und Überprüfung

Übersichten zeigen verbleibende Belastungen und führen zu den einzelnen Risiken zurück. Wiedervorlagen und Änderungen geben Anlass, Bewertungen und befristete Entscheidungen erneut zu prüfen.

Wann Grundschutz++ eine Betrachtung verlangt.

Der BSI-Standard 300-1 nennt in Kapitel 2.11 und Anhang 3 unter anderem diese Auslöser:

Hoher Schutzbedarf

Ein Geschäftsprozess hat bei mindestens einem Schutzziel hohen Schutzbedarf (Mindestkriterium 32).

Nicht ausreichend abgedecktes Asset

Ein relevantes Asset ist durch Zielobjektkategorien und zugeordnete Anforderungen nicht hinreichend abgedeckt (Mindestkriterium 33).

Dauerhaft offene SOLLTE-Anforderung

Eine anwendbare SOLLTE-Anforderung wird auf absehbare Zeit oder endgültig nicht erfüllt (Mindestkriterium 34). Eine MUSS-Anforderung lässt sich nicht durch Risikoakzeptanz ersetzen.

Änderung oder regelmäßige Prüfung

Die Risikobetrachtung ist mindestens jährlich und bei wesentlichen Änderungen zu überprüfen (Mindestkriterium 35).

Mindestkriterien und wie die Anwendung sie umsetzt.

Das Verfahren ist frei wählbar, solange die Mindestkriterien aus Anhang 3 erfüllt sind (Kapitel 2.11). Eine Auswahl:

Rahmen in drei EbenenKapitel 2.11, Kriterium 9
Veröffentlicht

Strategisch Risikoappetit und Akzeptanzkriterien, methodisch Verfahren und Kriterien, organisatorisch Rollen und Risikoeigentümer. Die Institutionsleitung autorisiert den Rahmen.

Auslegung in BlueProceedings ISMS

Ein Überblick über der Risikomatrix zeigt die drei Ebenen mit ihrem Stand, etwa „Risikoappetit: noch keine freigegebene Matrix“ oder „7 Risiken ohne Risikoeigentümer“. Nicht ladbare Angaben heißen „unbekannt“ und zählen nie als Lücke.

Risikoidentifikation je AssetKriterien 10, 11, 13
Veröffentlicht

Methodische Grundlage festlegen und Risiken auf Ebene der Geschäftsprozesse und kritischer Assets identifizieren.

Auslegung in BlueProceedings ISMS

Die Risikoanalyse je Asset greift auf das Gefährdungsregister zurück; fehlende Gefährdungen werden als vorläufig vorgeschlagen und übernommen, zusammengeführt oder ignoriert. Am Ende stehen Risikokandidaten mit Herkunft, kein automatisch angelegtes Risiko. Jeder Informationsverbund entscheidet je Asset, ob die Analyse ihn hinreichend abdeckt.

AusnahmegenehmigungKriterien 27 und 28
Veröffentlicht

Nicht weiter behandelte Risiken autorisiert die Leitung ausdrücklich; eine Risikoakzeptanz kann temporär sein.

Auslegung in BlueProceedings ISMS

Der Risikoeigentümer beantragt eine Ausnahme mit Begründung, Chancen und kompensierenden Maßnahmen; die Leitung entscheidet mit Frist und Auflagen. Die Ausnahme endet mit der Befristung, einem Wechsel der Risikomatrix oder einer schlechteren Restbewertung.

Autorisierung der RestrisikenKriterium 30
Veröffentlicht

Die Institutionsleitung autorisiert die Restrisiken.

Auslegung in BlueProceedings ISMS

Die Leitung sieht in „Zu entscheidende Risiken“ die Anträge, über die sie entscheidet. Je Zelle der Risikomatrix legt sie vorab fest, was akzeptiert, einzeln entschieden oder abgelehnt wird; wer jedes Restrisiko einzeln freigeben will, stellt das mit einem Schalter ein. Die Matrixfreigabe als Autorisierung zu werten, ist unsere Auslegung.

ÜberprüfungKriterium 35
Veröffentlicht

Die Risikobetrachtung ist mindestens jährlich und bei wesentlichen Änderungen zu überprüfen.

Auslegung in BlueProceedings ISMS

Berührt ein Ereignis ein bestehendes Risiko inhaltlich, etwa Sicherheitsniveau oder Schutzziel, steht es wieder zur Prüfung an, mit sichtbarer Bewertungsfolge. Ein geänderter Einflussfaktor erzeugt Prüfhinweise bei den Risikobewertungen, die ihn nennen.

Darüber hinaus.

Woher wissen wir, was zuerst dran ist?

Für Maßnahmen schlägt die Anwendung eine Priorität P1 bis P5 vor. Die höchste Einzelklasse bestimmt den Vorschlag, nicht eine Summe; die Erklärung nennt Faktoren, Stakeholder und Compliance-Verpflichtungen. Kapitel 4.3 nennt unter anderem die Höhe der Risiken und die strategische Bedeutung als Kriterien.

Risikoanalyse je Geschäftsprozess

Für Prozesse mit hohem Schutzbedarf gibt es eine eigene Risikoanalyse am Prozess; das Schutzbedarf-Raster zeigt, ob sie fehlt, abgelaufen oder vorhanden ist (Kriterium 32).

Risiken aus der Lieferkette

Risikomeldungen von Dienstleistern wirken über die Subdienstleister-Kette auf eure Komponenten und Prozesse; übernommen wird nur ausdrücklich. Zur Dienstleistersteuerung.

Faktoren an der Bewertung

Eine Risikobewertung nennt die Einflussfaktoren, auf denen sie beruht; die Auswahl richtet sich nach der gewählten Dimension der Bewertung und weist auf eine unpassende Einflussart hin.

Fragen zum Risikomanagement nach Grundschutz++.

Wann verlangt Grundschutz++ eine eigene Risikobetrachtung?

Bei hohem Schutzbedarf eines Geschäftsprozesses in mindestens einem Schutzziel, bei nicht hinreichend abgedeckten Assets und bei dauerhaft nicht erfüllten SOLLTE-Anforderungen (BSI-Standard 300-1, Kapitel 2.11, Anhang 3, Kriterien 32 bis 34). Bei normalem Schutzbedarf deckt die allgemeine Risikobetrachtung des Anwenderkatalogs ab.

Kann eine MUSS-Anforderung per Risikoakzeptanz entfallen?

Nein. MUSS-Anforderungen erlauben keine Ausnahme und keine Risikoakzeptanz (Kapitel 4.1.2). Die Anwendung sperrt Ausnahme und Risikoakzeptanz bei MUSS-Anforderungen.

Was ist der Unterschied zwischen Risikokandidat und Risiko?

Ein Risikokandidat ist ein Hinweis, etwa aus einer Lücke, einer Analyse oder einer Meldung eines Dienstleisters. Erst die bewusste Übernahme durch Verantwortliche macht daraus ein formales Risiko mit Eigentümer, Bewertung und Behandlung.

Welches Verfahren muss ich verwenden?

Der Standard schreibt keines vor. Gängige Standards wie ISO/IEC 27005 oder ISO 31000 sind möglich, sofern die Mindestkriterien aus Anhang 3 erfüllt sind.

Die Leitung verantwortet den Rahmen.

Die Leitung autorisiert Risikomethodik, Kriterien und Risikoappetit sowie Restrisiken (BSI-Standard 300-1, Anhang 3, Kriterien 9 und 30). BlueProceedings bildet dafür festgelegte Regeln und Entscheidungen ab; es trifft die fachliche Entscheidung nicht selbst.

Das ist noch nicht alles.

Weitere Funktionen sind bereits umgesetzt: alle Funktionen nach den fünf Prozessschritten, Dienstleister und Lieferkette und was sonst noch in der Pre-Alpha steckt.

Vom Auslöser bis zur Wiedervorlage.

Die Risikoakte hält fest, wie eine Entscheidung entstanden ist und wann sie wieder auf den Tisch kommt.