Grundschutz++ · geprüft am 01.11.2026

Worauf es bei Grundschutz++-Software ankommt.

Der BSI-Standard 300-1 schreibt kein Werkzeug vor; Geschäftsprozesse dürfen auch in einer Tabelle oder einem Wiki dokumentiert werden (Anhang 2). Eine Software lohnt sich erst, wenn sie die Methodik richtig abbildet und euch Arbeit abnimmt, die von Hand fehleranfällig ist: Katalogstände, Vererbung, Fristen, Freigaben. Diese Seite leitet Auswahlkriterien aus dem Standard ab und sagt bei jedem, wo BlueProceedings ISMS heute steht.

  • Kriterium: was der BSI-Standard 300-1 verlangt und was eine Software deshalb können sollte
  • Stand: wie BlueProceedings ISMS das in der Pre-Alpha umsetzt und wo die Grenzen liegen

Acht Kriterien aus dem Standard.

Links steht, was der BSI-Standard 300-1 verlangt, rechts, wie BlueProceedings ISMS damit umgeht.

Katalog einlesen statt abtippenKapitel 3 und 5.5
Veröffentlicht

Die Anforderungen stehen im Anwenderkatalog der Stand-der-Technik-Bibliothek im OSCAL-Format. Ändert sich die Bibliothek oder eine Blaupause, sind die Anforderungen zu validieren.

Auslegung in BlueProceedings ISMS

Kataloge werden mit Version, Herkunft und Prüfsumme eingelesen; ein Stand des Anwenderkatalogs liegt bei. Ein neuer Stand gilt erst nach einer bewussten Migration, vor der die Anwendung neue, geänderte und entfallene Anforderungen und Parameter zeigt.

Zielobjektkategorien und VererbungKapitel 3.4.2
Veröffentlicht

Jedes Asset wird mindestens einer Zielobjektkategorie zugeordnet, die übergeordneten ebenfalls. Anforderungen, die mehrfach anfallen, zählen nur einmal.

Auslegung in BlueProceedings ISMS

Die Vererbung rechnet die Anwendung. Die Zuordnung eines Assets treffen und begründen Menschen, und jede Anforderung zeigt, aus welchem Katalog sie kommt und für welches Objekt sie gilt.

Ein Anforderungspaket je InformationsverbundKapitel 3.3 bis 3.5
Veröffentlicht

Blaupausen werden mit Version dokumentiert, das Paket um Compliance- und Risikoanforderungen ergänzt, Parameter konkretisiert.

Auslegung in BlueProceedings ISMS

Blaupausen sind versionierte OSCAL-Profile; ein Ausschluss braucht eine Begründung. Parameterwerte stehen mit ihrer Herkunft am Paket, offene Parameter bleiben sichtbar.

Modalverben durchsetzenKapitel 4.1.2
Veröffentlicht

Bei MUSS keine Ausnahme und keine Risikoakzeptanz; dauerhaft nicht erfüllte SOLLTE-Anforderungen verlangen eine Risikobetrachtung.

Auslegung in BlueProceedings ISMS

Bei MUSS sperrt die Anwendung Ausnahme und Risikoakzeptanz. Vorübergehende Lücken verlangen Begründung und Frist, dauerhafte SOLLTE-Lücken werden zu Risikokandidaten.

Risikobetrachtung nach Anhang 3Mindestkriterien 1 bis 35
Veröffentlicht

Das Verfahren ist frei, die Mindestkriterien sind verbindlich: unter anderem Risikoregister mit Mindestangaben, Risikoeigentümer, befristete Akzeptanz, Autorisierung der Restrisiken.

Auslegung in BlueProceedings ISMS

Die Risikoakte verbindet Ursache, Schutzziele, Risikoeigentümer, Bewertung, Behandlung, Maßnahme und Restrisiko. Die Leitung setzt je Zelle der Risikomatrix eine Regel; Ausnahmen gelten höchstens ein Jahr.

Maßnahme, Nachweis und HistorieKapitel 4.3 und 6.4
Veröffentlicht

Maßnahmen sind mit Anforderungen verknüpft, Nachweise eindeutig zugeordnet, eine Historie wird empfohlen. Die Wirksamkeit wird an messbaren Kriterien geprüft.

Auslegung in BlueProceedings ISMS

Eine Maßnahme lässt sich erst abschließen mit geprüften Wirksamkeitskriterien, gültigem Nachweis und erforderlicher Freigabe. Änderungen werden in einem hashverketteten Protokoll festgehalten, das sich nur um neue Einträge ergänzen lässt.

Entscheidungen bei der LeitungKapitel 2.10 und 4.5
Veröffentlicht

Die Verantwortung der Leitung ist nicht delegierbar; zwischen Umsetzung und Fortschrittsverfolgung sind Interessenkonflikte zu vermeiden.

Auslegung in BlueProceedings ISMS

Freigaben tragen Person, Rolle und Zeitpunkt. Im regulären Betrieb verlangt jede Freigabe eine zweite Person; der Kleinunternehmen-Modus lockert nur die personelle Trennung, nicht die fachlichen Bedingungen.

Überwachung mit DatenstandKapitel 5
Veröffentlicht

Leistungsbewertung, internes Auditprogramm, Managementbewertung und Validierung der Anforderungen.

Auslegung in BlueProceedings ISMS

Auditprogramm, Managementbewertung und Kennzahlen sind abgebildet; Erwartungen von Prüfenden lassen sich importieren und Nachweise als Prüfpaket exportieren. Berichte zeigen, wenn sich ihre Grundlage seit der Ausgabe geändert hat.

Fragen, die ihr jedem Anbieter stellen solltet.

Auch an uns. Die Antworten zeigen schnell, ob ein Werkzeug Grundschutz++ abbildet oder IT-Grundschutz mit neuem Etikett.

Welcher Katalogstand, und wie läuft ein Wechsel?

Die Bibliothek bekommt neue Stände. Ein Werkzeug, das den Katalog still überschreibt, verliert die Grundlage bisheriger Bewertungen.

Gibt es Zielobjektkategorien und Blaupausen?

Viele Werkzeuge kommen aus dem IT-Grundschutz mit Bausteinen. Fragt, ob das Anforderungspaket je Informationsverbund aus Zielobjektkategorien, Blaupausen und Ergänzungen entsteht.

Was entscheidet die Software selbst?

Berechnungen und Vorschläge sind hilfreich. Zuordnung, Bewertung und Freigabe gehören Menschen und müssen mit Person und Zeitpunkt nachvollziehbar bleiben.

Wo liegen die Daten?

Eigene Infrastruktur oder Cloud des Anbieters, Verschlüsselung, Export in einem offenen Format. Was passiert mit den Daten, wenn ihr das Werkzeug wechselt?

Wer darf mitarbeiten?

Sollen Fachbereiche ihre Prozesse und Systeme selbst pflegen, darf die Zahl der Konten kein Hindernis sein. Sonst landet doch wieder alles beim ISB.

Was ist fertig, was geplant?

Grundschutz++ ist neu, und kein Werkzeug ist lange erprobt. Lasst euch zeigen, was heute läuft, und trennt es von Ankündigungen.

Wo BlueProceedings ISMS heute steht.

Pre-Alpha

Ab dem 11.11.2026 testen bis zu elf Personen aus der ISMS-Praxis die Anwendung. Die erste Version ist für Januar 2027 geplant.

Prozessschritt 1

Jeder Teilschritt von 2.1 bis 2.11 hat seinen Platz in der Anwendung; eine Übersicht zeigt den Stand je Teilschritt. Die Einzelheiten stehen auf der Seite Erhebung und Planung.

Betrieb

Docker-Container auf eurer Infrastruktur, verschlüsselte Datenbank, keine Hersteller-Cloud. Die Zahl der Nutzenden ist nicht begrenzt. Mehr zu Betrieb und Rollen auf der Seite ISMS-Software für BSI und NIS2.

Grenzen

Betrieb, Sicherung und Updates liegen bei euch. E-Mail-Benachrichtigungen kommen später. Die Leistungskennzahlen, die das BSI bis März 2027 ergänzen will, sind noch nicht abgebildet. Eine Konformitäts- oder Zertifizierungsaussage trifft die Anwendung nicht.

Aus der Pre-Alpha

Veraltet statt falsch-grün.

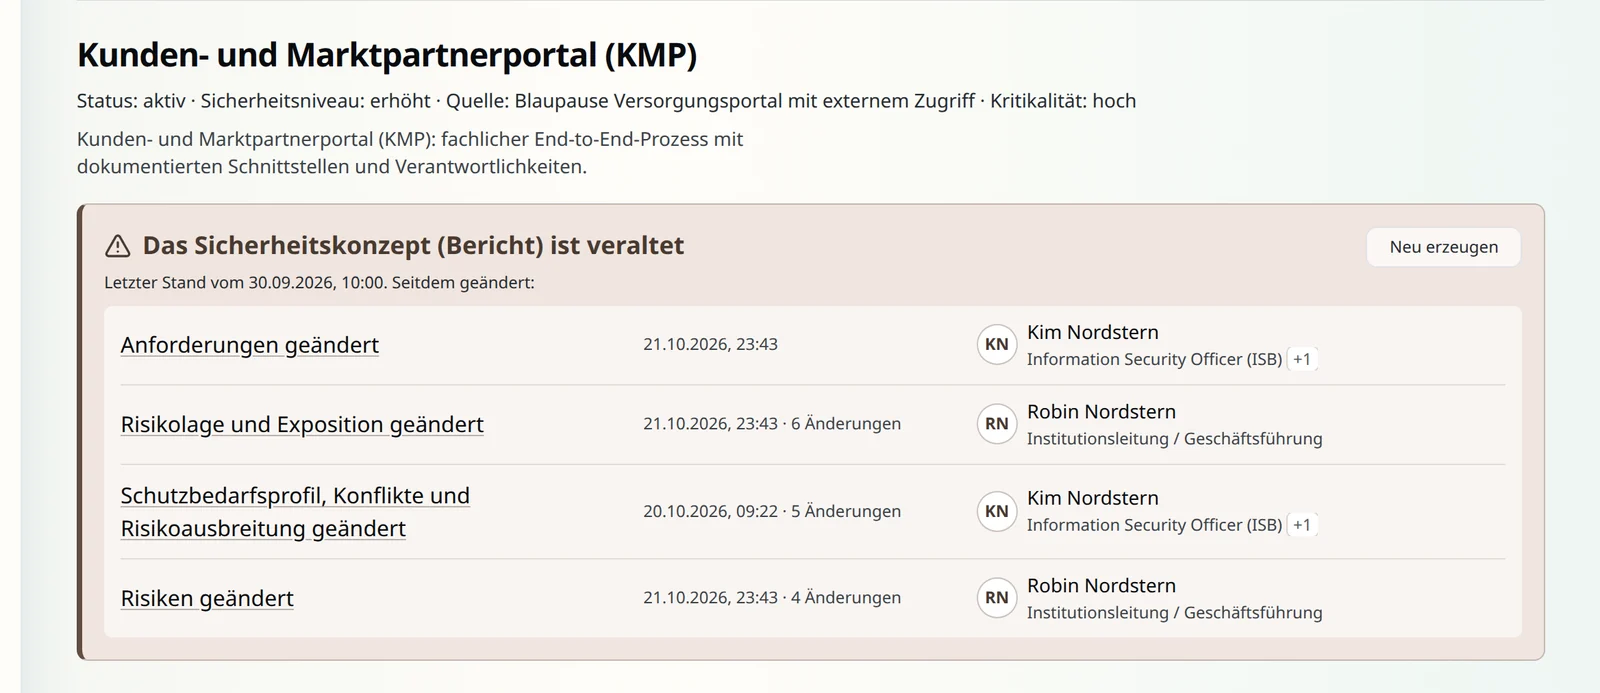
Ein Sicherheitskonzept hält einen Stand fest. Ändern sich danach seine Grundlagen, zeigt die Anwendung, welche Bereiche betroffen sind und wann sie geändert wurden.

Das Beispiel zeigt einen Informationsverbund mit Demodaten. Die Verantwortlichen prüfen, was neu bewertet und berichtet werden muss.
BlueProceedings ISMS · Pre-Alpha
Informationsverbund Kunden- und Marktpartnerportal: Hinweis „Das Sicherheitskonzept (Bericht) ist veraltet“, letzter Stand vom 30.09.2026. Je geänderter Bereich steht, wann zuletzt geändert wurde, wie oft und von wem in welcher Rolle, etwa Risiken durch die Institutionsleitung und das Schutzbedarfsprofil durch die Informationssicherheitsbeauftragte.
Fiktive Demo-Daten aus der Pre-Alpha

Fragen zur Auswahl.

Braucht man für Grundschutz++ eine Software?

Nicht zwingend. Der BSI-Standard 300-1 lässt die Form der Dokumentation offen. Mit wachsender Zahl von Assets, Katalogständen und Freigaben wird die Pflege von Hand aber fehleranfällig, besonders die Vererbung über Zielobjektkategorien.

Was unterscheidet Grundschutz++-Software von einem IT-Grundschutz-Tool?

Grundschutz++ leitet Anforderungen über Geschäftsprozesse, Assets und Zielobjektkategorien aus einem OSCAL-Katalog ab, nicht über Bausteine. Eine passende Software bildet Anforderungspaket, Blaupausen, Parameter und Katalogstände ab.

Kann eine Software Grundschutz++ automatisch erfüllen?

Nein. Sie kann Anforderungen ableiten, Fristen überwachen und Zusammenhänge zeigen. Umsetzung, Bewertung, Wirksamkeitsprüfung und Leitungsentscheidungen bleiben Aufgaben der Institution.

Läuft BlueProceedings ISMS in der Cloud?

Nein. Die Anwendung läuft als Docker-Container auf eurer eigenen Infrastruktur; es gibt keine Hersteller-Cloud, und BlueProceedings hat keinen Zugriff auf eure Daten.

Vorbereitung unterstützen, nicht Zertifizierung versprechen.

Die Anwendung hält Arbeit und Entscheidungen nachvollziehbar zusammen. Umsetzung, fachliche Beurteilung und die Entscheidung einer prüfenden Stelle ersetzt sie nicht. BlueProceedings ISMS ist derzeit Pre-Alpha; die erste Version ist für Januar 2027 geplant.

Prüft uns an diesen Kriterien.

Die Startseite zeigt anhand von Demodaten, wie die Pre-Alpha aussieht. Was fehlt oder anders sein sollte, hören wir gern.