Prozessschritt 1 im Detail
Alle elf Teilschritte von Prozessschritt 1 des BSI-Standards 300-1: was der Standard verlangt und wie BlueProceedings ISMS es umsetzt.
Beitrag lesen (Prozessschritt 1 im Detail) →BlueProceedings ISMS verbindet die Anforderungen des BSI Grundschutz++ mit Risiken, Maßnahmen, Verantwortlichkeiten und Nachweisen. Das Werkzeug nutzt den maschinenlesbaren OSCAL-Katalog und macht sichtbar, wenn sich Grundlagen verändern oder Berichte nicht mehr aktuell sind.
11.11.2026, 17 Uhr: Live-Vorstellung per Videokonferenz. Wenn genug Interesse besteht, zeigen wir das ISMS-Tool live. Anmelden per Nachricht an die LinkedIn-Seite von BlueProceedings oder per E-Mail, der Link folgt.
Auf kleineren Bildschirmen: Wischt seitlich, um weitere App-Bilder anzusehen. Tippt auf ein Bild, um es in voller Größe zu öffnen und zu vergrößern.
Bewertung mit Herkunft und Historie. Auswirkungen werden über Abhängigkeiten sichtbar.
Was der Standard für Erhebung und Planung verlangt (Kap. 2.1 bis 2.11), hat in BlueProceedings ISMS einen festen Ort. So sieht es aus · Was der Standard verlangt
Ein maschinenlesbarer Katalog ist der Anfang, nicht das ISMS. In BlueProceedings ISMS wird eine OSCAL-Anforderung dem Objekt zugeordnet, für das sie gilt – etwa einem Geschäftsprozess, einer Information oder einer Komponente. Eine verantwortliche Rolle bewertet die Umsetzung. Bleibt eine Lücke, entsteht daraus nachvollziehbar eine Maßnahme oder eine Risikobetrachtung.
Die Maßnahme erhält Verantwortung, Frist, Abhängigkeiten und Wirksamkeitskriterien. Nachweise bleiben mit Anforderung und Maßnahme verbunden und tragen Gültigkeit und Prüfstatus. Ändert sich später ein Katalogstand, ein Objekt oder ein Risiko, zeigt die Anwendung, welche bereits freigegebenen Aussagen neu geprüft werden müssen. Die fachliche Entscheidung bleibt bei den Menschen; das Werkzeug hält Herkunft, Zusammenhang und Freigabe fest.
Für ISB und ihre Teams, die Grundschutz++ einführen oder den Umstieg aus dem IT-Grundschutz vorbereiten: Prozesse, Zuständigkeiten und vorhandene Nachweise liefern den Ausgangspunkt. Die neue Zuordnung und die Entscheidungen werden fachlich geprüft.
Tabellen, Vorlagen und One-Pager halten einen Stand fest. Wer länger mit ISMS arbeitet, kennt die vier Stellen, an denen dieser Stand verloren geht.
Dass ein Konzept nach Monaten veraltet ist, wissen die meisten. Neue Vorgaben, neue Systeme, neue Dienstleister: Jede Änderung kann Konzept und Risikobewertung überholen, und in kleinen Teams fällt es oft niemandem auf.
Veraltet-Warnung mit Ursache, Arbeit verteilt auf FachbereicheSie steht im Organigramm, doch im Alltag bleibt offen, wer entscheidet und wer einspringt, wenn jemand fehlt. Das Vier-Augen-Prinzip gilt oft nur, bis es eilig wird.
Rollen, RACI, Vertretungsplan mit Lücken-Warnung, Vier-Augen-Freigaben im ProzessAus „erledigt“ wird schnell „wirksam“, ohne dass jemand geprüft hat.
Wirksamkeitsprüfung, Auditprogramm, PrüfpaketAbweichungen und Risiken werden notiert, doch ohne Übersicht bleibt unklar, was sie für Prozesse und Systeme bedeuten.
Auswirkungen über Abhängigkeiten, RisikohistorieÄndert sich nach der Freigabe eine Grundlage, kann ein Bericht unverändert bleiben und dadurch weiterhin aktuell wirken.
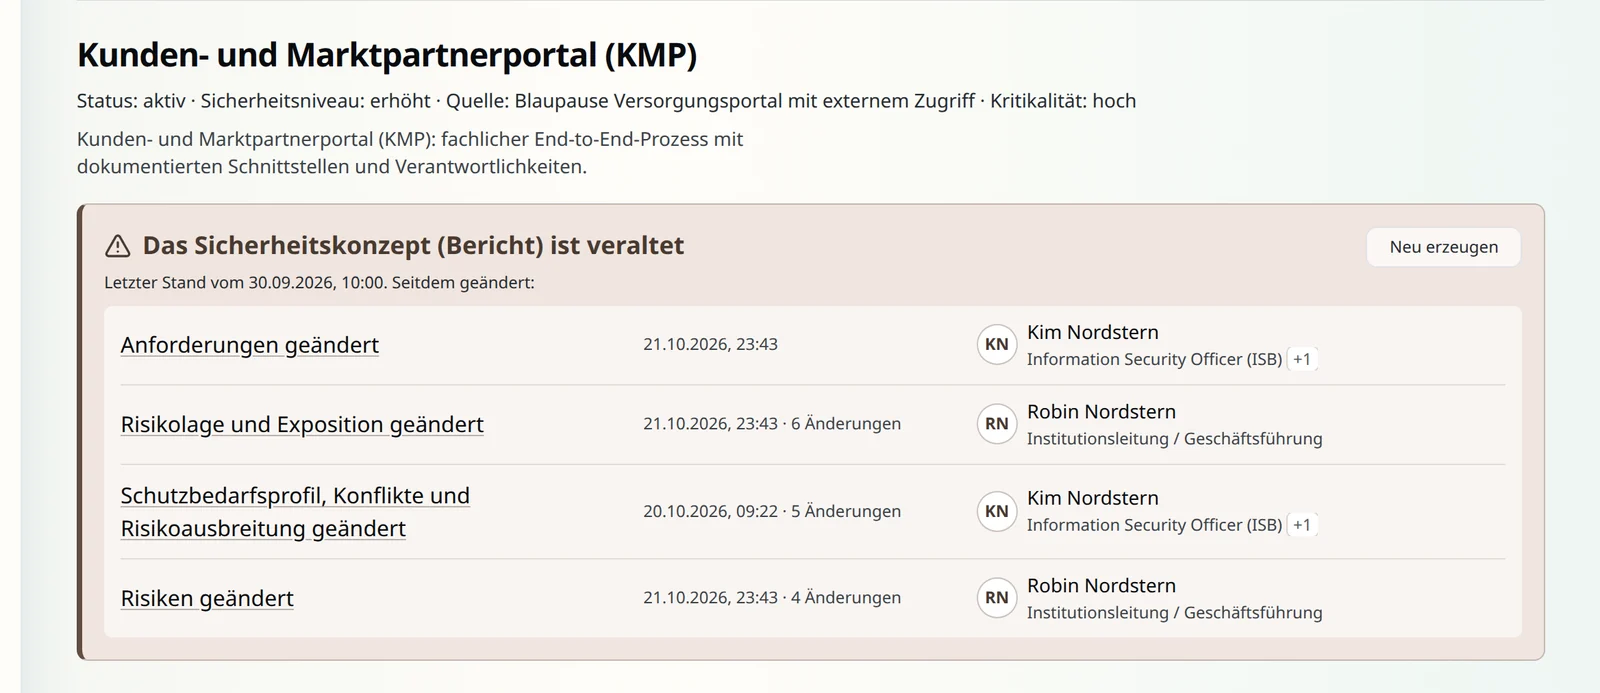
BlueProceedings ISMS markiert das Sicherheitskonzept und die übrigen Berichte dann als veraltet. Je Ursache steht dort, wann sie sich zuletzt geändert hat, wie oft und wer in welcher Rolle. Neu erzeugen lässt sich der Bericht mit einem Klick.
Im Beispiel trägt der Informationsverbund Kunden- und Marktpartnerportal den Hinweis „Das Sicherheitskonzept (Bericht) ist veraltet“, letzter Stand vom 30.09.2026. Die Risiken hat die Institutionsleitung geändert, das Schutzbedarfsprofil die Informationssicherheitsbeauftragte.
Die Kontextspur verbindet Faktoren, Erwartungen und Compliance-Verpflichtungen mit den darauf beruhenden Entscheidungen. Prozessschritt 1 ansehen.
Ein Bericht hält einen Stand fest. Ändern sich seine Grundlagen, zeigt die Anwendung den Überprüfungsbedarf mit Ursache. Berichtsstände nachvollziehen.
Die Vorschau zeigt geänderte Regeln und Parameter, bevor ihr den Wechsel ausführt. Katalogstände vergleichen.
In BlueProceedings ISMS bleibt nachvollziehbar, woher eine Angabe stammt und was von ihr abhängt. Ändert sich ein Glied, wird nach dem erfassten Stand sichtbar, was neu zu bewerten sein könnte, auch wenn der bisherige Stand als freigegeben angezeigt wird.
Und wieder von vorn. Neue Komponente, geänderter Schutzbedarf, abgelaufener Nachweis oder ein neuer Katalogstand: BlueProceedings ISMS markiert, was betroffen sein kann, und Berichte wie das Sicherheitskonzept zeigen, seit wann und aus welchem Grund sie nicht mehr zum Datenstand passen.
Acht Funktionen aus neun Bereichen, so wie sie heute in BlueProceedings ISMS laufen, gezeigt mit fiktiven Demo-Daten. Auf LinkedIn und unter Neuigkeiten werden sie nach und nach einzeln vorgestellt, mit dem Problem, das sie löst.
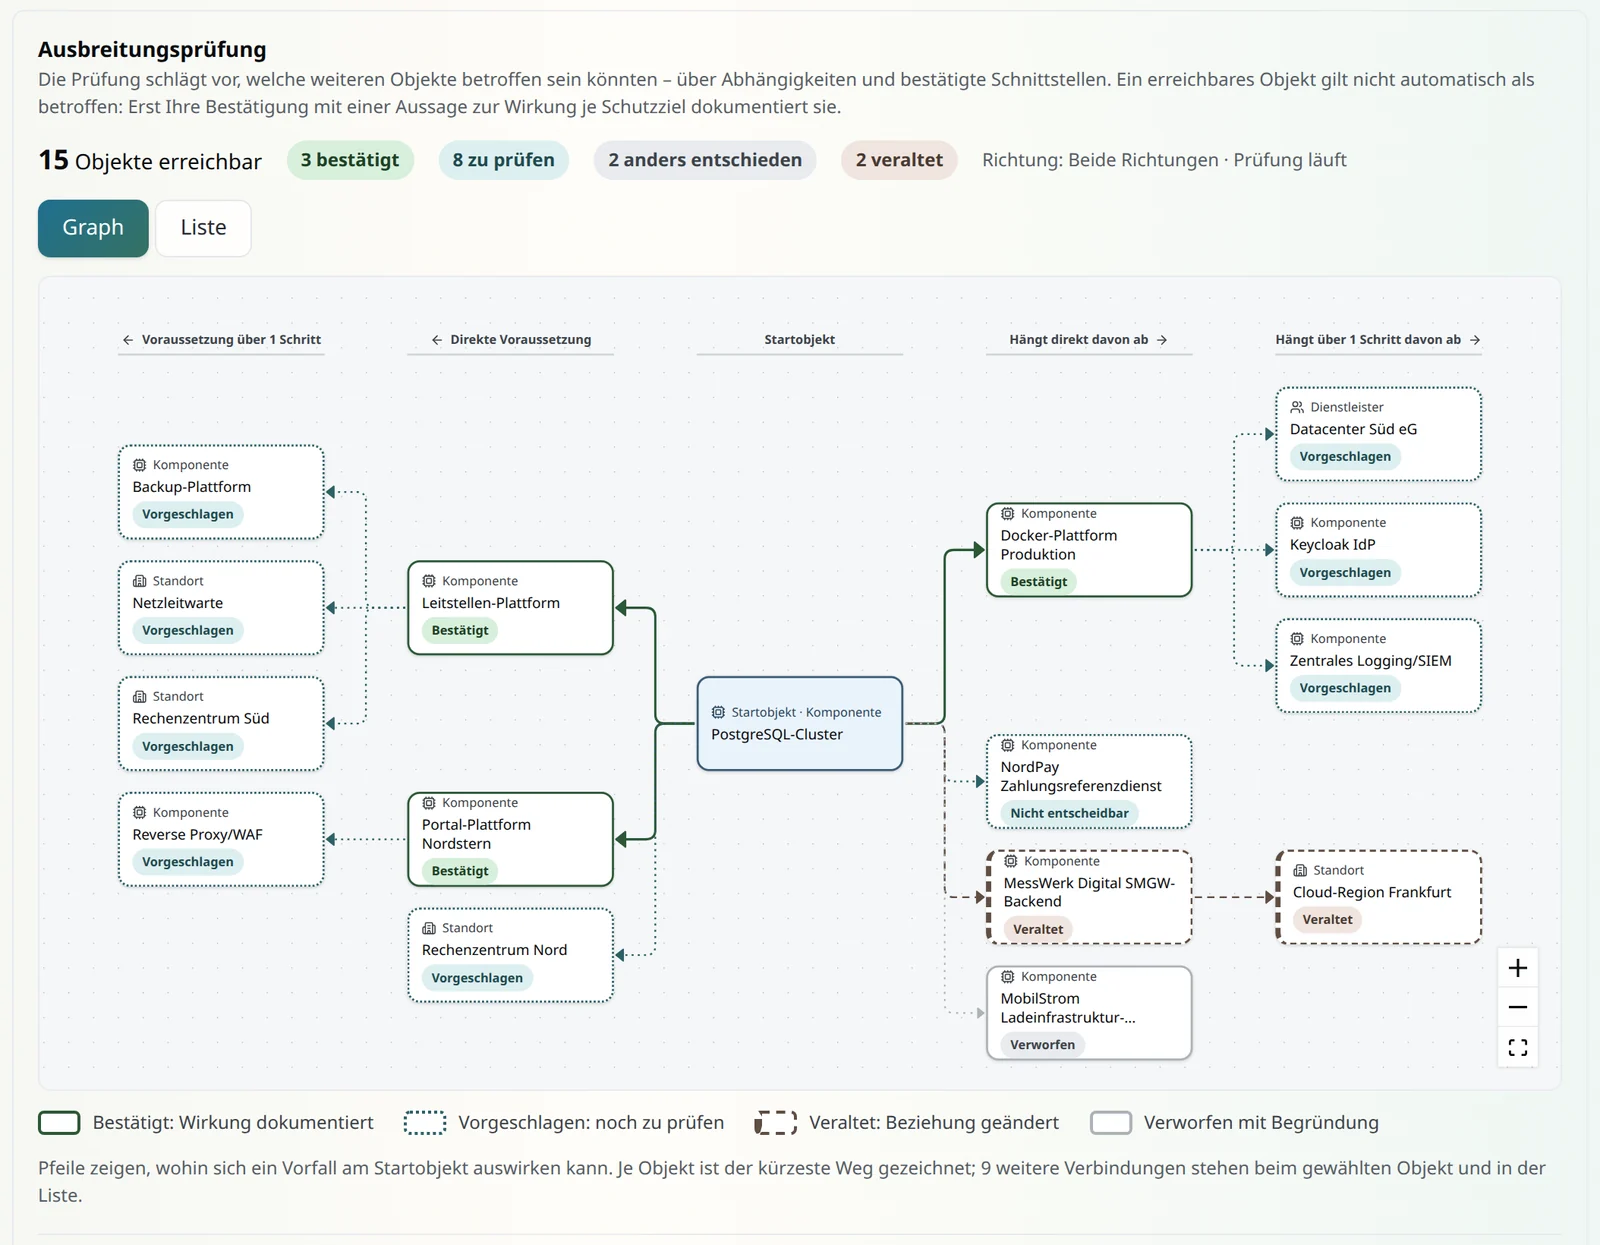
Ein Sicherheitsvorfall trifft eine Komponente, etwa einen Datenbank-Cluster. Welche anderen Objekte davon mitbetroffen sein könnten, ergibt sich aus den Abhängigkeiten. Ohne Übersicht sind diese Zusammenhänge schwer zu erkennen.
Ihr startet die Ausbreitungsprüfung an einem Risikokandidaten und wählt die Richtung: Was braucht das Objekt, was hängt von ihm ab, oder beides? BlueProceedings ISMS folgt den hinterlegten Abhängigkeiten und bestätigten Schnittstellen und schlägt vor, was mitbetroffen sein könnte. Erreichbar heißt nicht betroffen. Über jeden Vorschlag entscheidet ihr selbst: Ihr bestätigt ihn als betroffen und beschreibt, wie das Objekt betroffen sein kann und welche Schutzziele es trifft. Ihr verwerft ihn und begründet, warum. Oder ihr markiert ihn als nicht entscheidbar und haltet fest, was dafür fehlt. Erst die Bestätigung macht ein Objekt zum Betroffenen.
Im Beispiel ist der PostgreSQL-Cluster das Startobjekt. Links stehen seine Voraussetzungen, rechts die davon abhängigen Objekte, je Spalte eine Ebene. Drei Objekte sind bestätigt, zwei veraltet, eines verworfen, eines nicht entscheidbar und acht noch zu prüfen.
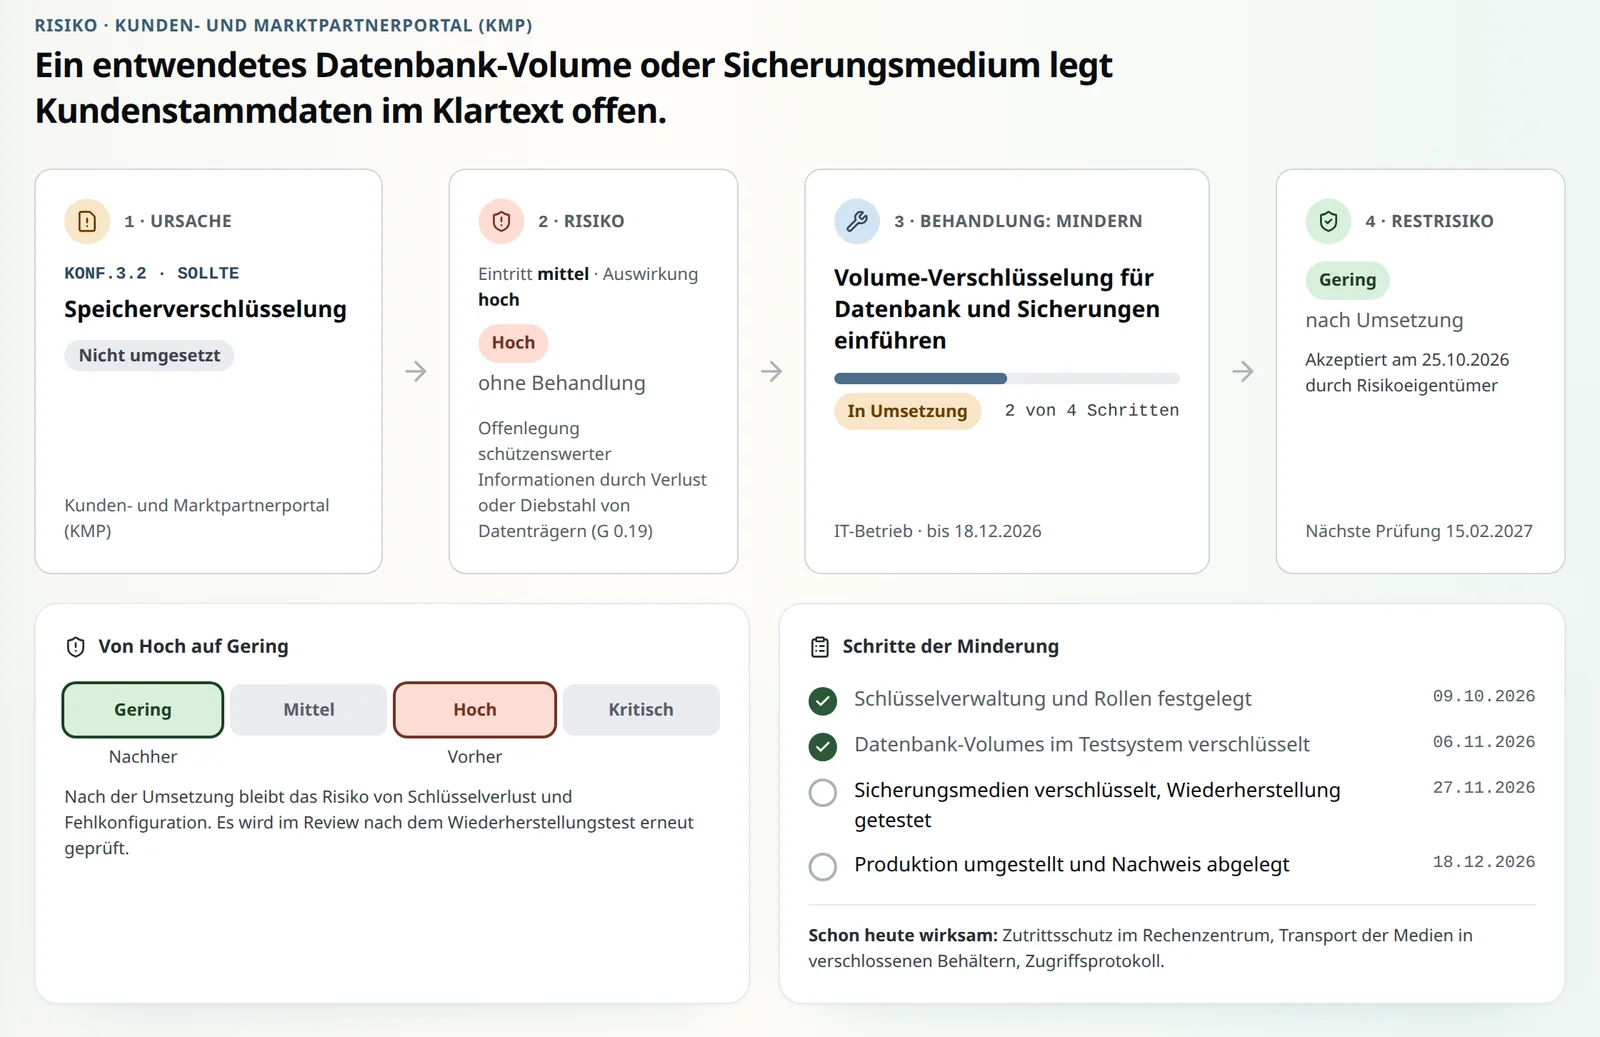
Ein Risiko, das nur als Zeile in einer Tabelle steht, verrät nicht, woher es kommt, was dagegen getan wird und was am Ende übrig bleibt.
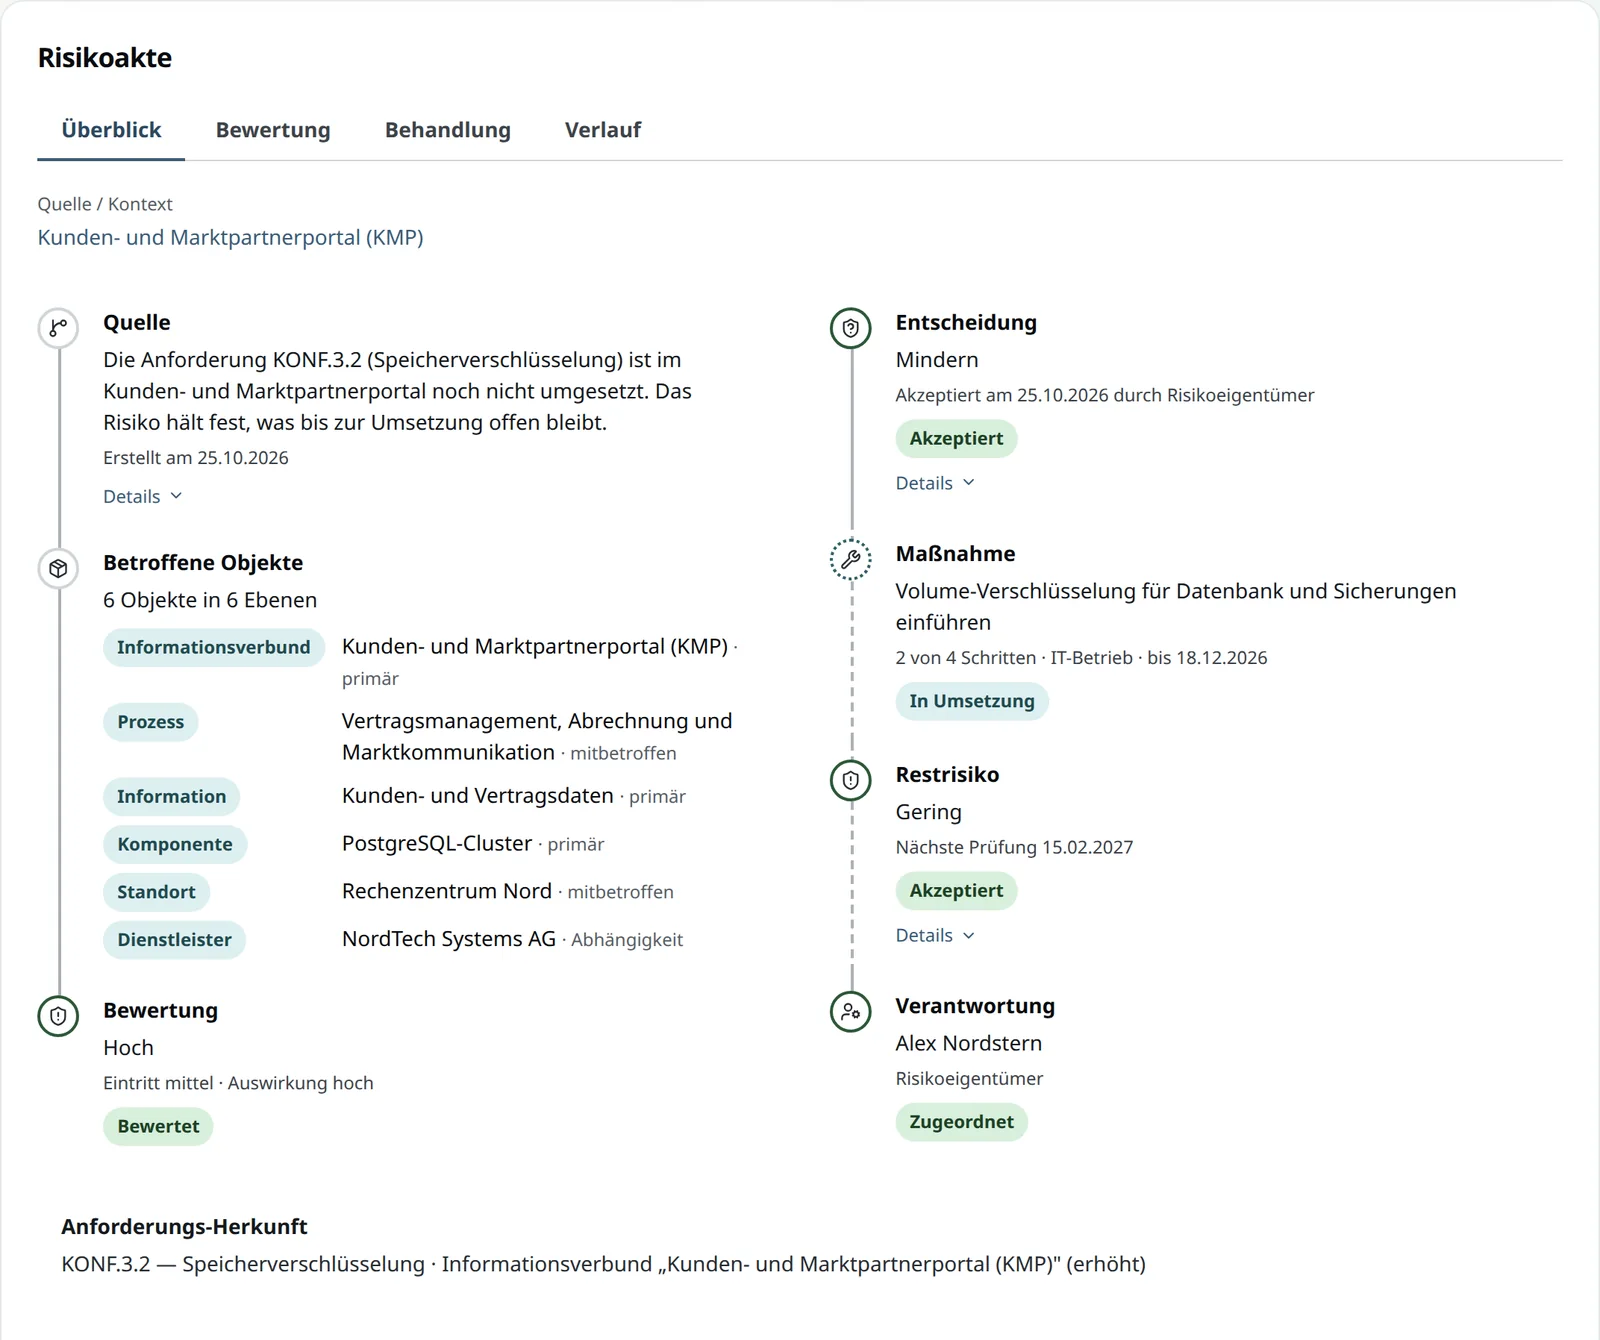
Deshalb hat jedes Risiko eine eigene Seite. Sie zeigt in vier Stationen, woher es kommt, wie es bewertet ist, was dagegen getan wird und was danach übrig bleibt. Die Behandlung verweist auf die zugehörige Maßnahme, die mit Fortschritt, einzelnen Schritten, verantwortlicher Person und Frist direkt daneben steht. Das Restrisiko ist die Einschätzung für die Zeit nach der Umsetzung; es braucht die Akzeptanz des Risikoeigentümers und ein Datum für die nächste Prüfung. Die Risikoakte darunter hält fest, welche Objekte aus welcher Ebene betroffen sind.
Im Beispiel entsteht das Risiko, weil die Anforderung KONF.3.2 (Speicherverschlüsselung) im Kunden- und Marktpartnerportal noch nicht umgesetzt ist: Ein entwendetes Datenbank-Volume oder Sicherungsmedium legt Kundenstammdaten im Klartext offen. Die Behandlung heißt Mindern, die Maßnahme „Volume-Verschlüsselung für Datenbank und Sicherungen einführen“ ist in Umsetzung, zwei von vier Schritten sind erledigt, Frist ist der 18.12.2026. Das Restrisiko ist gering, vom Risikoeigentümer akzeptiert, die nächste Prüfung steht für den 15.02.2027 an.
Fällt jemand aus, bleibt im Alltag oft offen, wer seine Rolle übernimmt. Das fällt meist erst auf, wenn eine Aufgabe liegen bleibt.
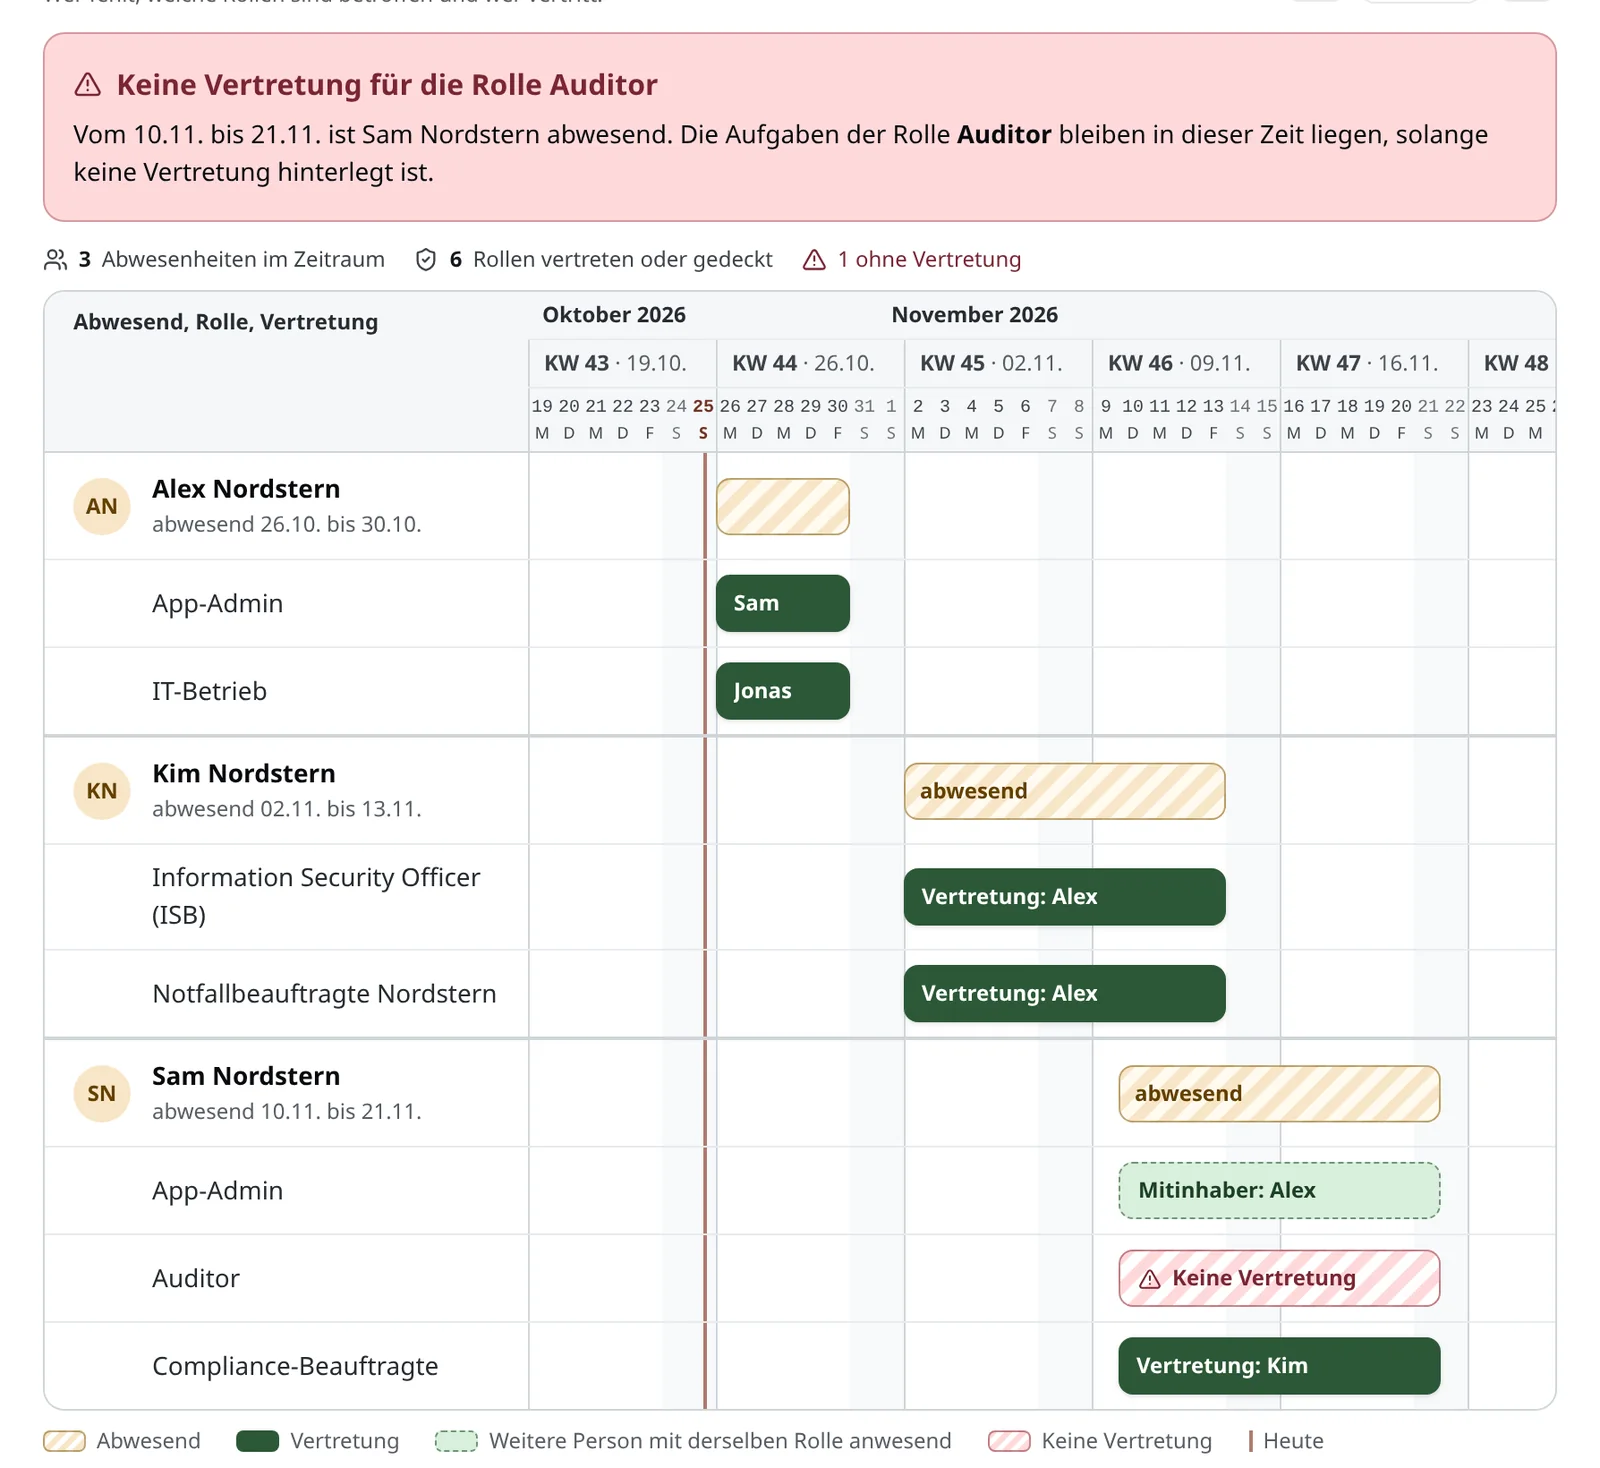
Wer eine Rolle hält, kann für sie eine Vertretung benennen, für jede Rolle eine andere und für einen Zeitraum oder unbefristet. Der Vertretungsplan legt das neben die Abwesenheiten: Je abwesender Person ein Block, darunter eine Bahn je Rolle. Grün zeigt, wer die Vertretung übernimmt. Eine gestrichelte Darstellung bedeutet, dass eine weitere Person dieselbe Rolle innehat und anwesend ist. Rot weist darauf hin, dass niemand die Aufgaben übernimmt. Eine Lücke steht zusätzlich als Warnung über dem Plan, mit Rolle und Zeitraum, solange noch Zeit bleibt, sie zu schließen.
Im Beispiel ist Sam Nordstern vom 10. bis 21.11. abwesend. App-Admin ist durch Alex als weiteren Inhaber der Rolle gedeckt, Compliance vertritt Kim, für die Rolle Auditor gibt es keine Vertretung. Darüber steht deshalb die Warnung „Keine Vertretung für die Rolle Auditor“ mit dem Zeitraum.
Der Plan zeigt, was eingetragen ist. Abwesenheiten, die niemand einträgt, kann er nicht kennen. Sie tragen die Person selbst oder die Personalabteilung ein.
Fällt ein Standort oder ein Objekt aus, muss schnell entschieden werden, was zuerst wieder anlaufen soll. Mit begrenztem Personal gibt es dafür viele mögliche Reihenfolgen.
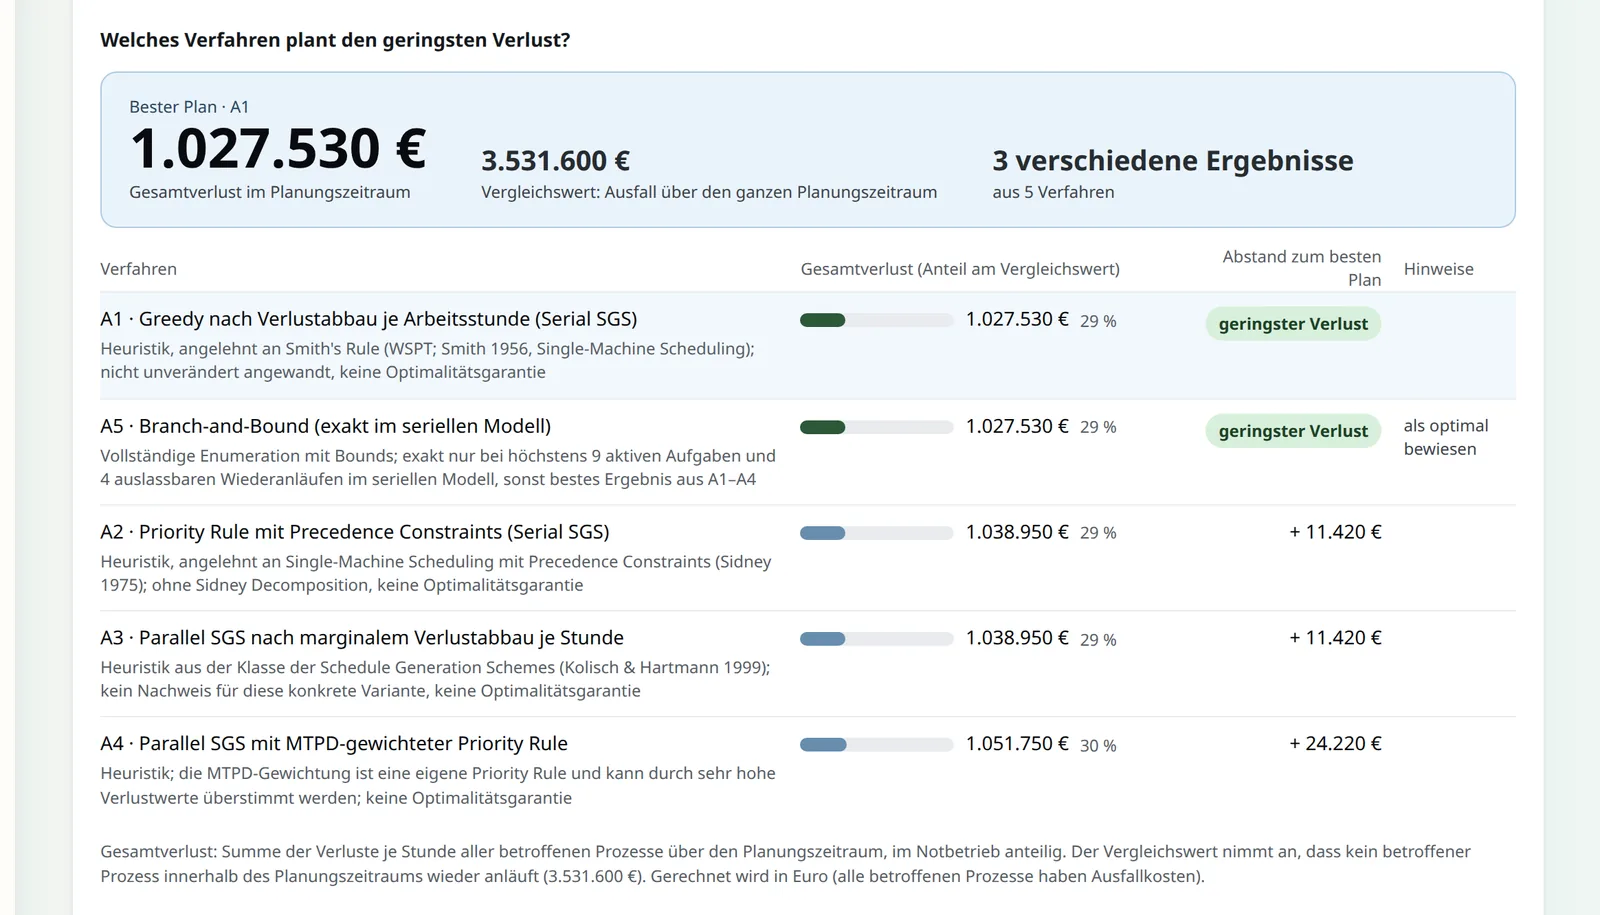
Ihr wählt die ausgefallenen Standorte oder Objekte und gebt das verfügbare Personal an. BlueProceedings ISMS plant über die Abhängigkeiten, in welcher Reihenfolge Notbetrieb und Wiederherstellung anlaufen, und vergleicht fünf implementierte Planungsverfahren, von einfachen Heuristiken (Greedy) bis zur exakten Suche (Branch-and-Bound). Als Maßstab dient der modellierte Verlust auf Grundlage der hinterlegten Annahmen, verglichen mit dem Fall, dass im Planungszeitraum nichts wieder anliefe. Das Ergebnis ist ein modellbasierter Planungsvorschlag, keine Entscheidung des Krisenstabs. Unvollständige oder falsche Eingaben verändern es; der Krisenstab prüft die tatsächliche Lage und entscheidet selbst.
Im Beispiel eines Übungslaufs liegt der modellierte Verlust des besten berechneten Planungsvorschlags bei 1.027.530 Euro im Planungszeitraum, gegenüber 3.531.600 Euro, wenn kein betroffener Prozess wieder anliefe. Die fünf Verfahren liefern drei verschiedene Ergebnisse, jeweils mit dem Abstand zum besten berechneten Vorschlag.
Die Berechnung ist ein modellbasierter Planungsvorschlag. Sie verwendet die im System hinterlegten Abhängigkeiten, Zeiten, Kapazitäten und Verlustannahmen. Unvollständige oder falsche Eingaben verändern das Ergebnis. Der Krisenstab prüft die tatsächliche Lage, Nebenbedingungen und Folgen und trifft die Entscheidung selbst.
Notfallvorsorge besteht oft aus getrennten Unterlagen: Analyse, Verfahren, Personal, Übungen. Ob sie zusammenpassen, sieht man selten auf einen Blick.
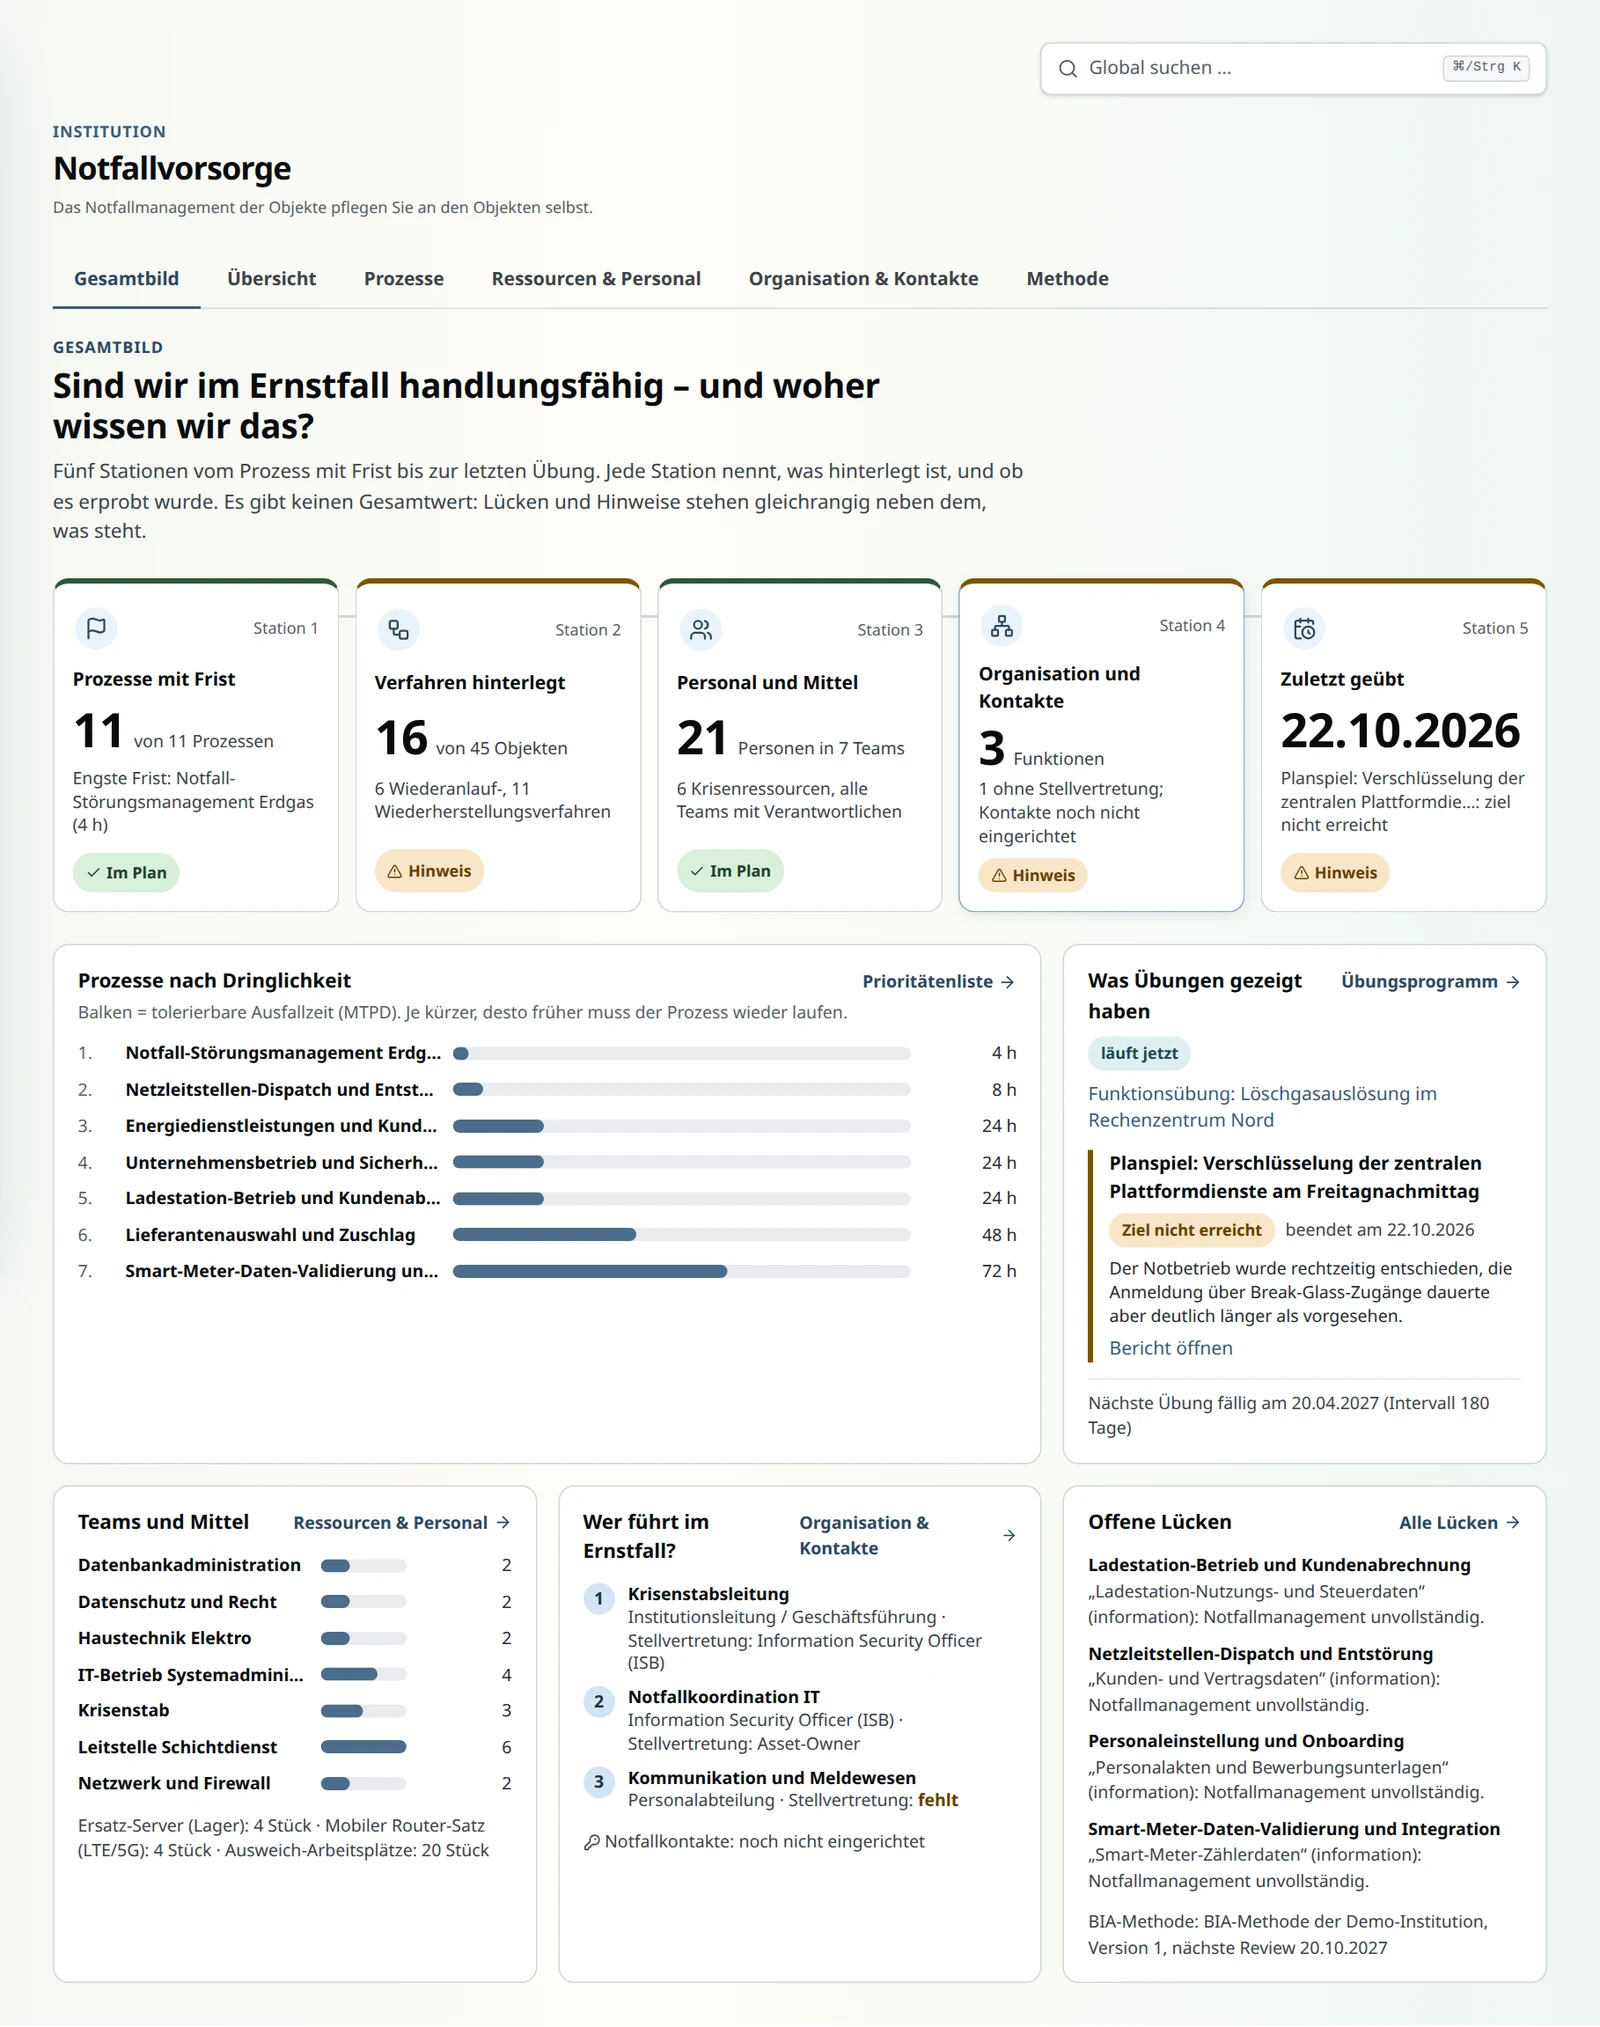
Business-Impact-Analyse, Notfallszenarien und Übungen beziehen sich in BlueProceedings ISMS auf dieselben Prozesse, Komponenten und Standorte wie das übrige ISMS. Das Gesamtbild fasst die Notfallvorsorge in fünf Stationen zusammen: Für welche Prozesse ist festgelegt, wie lange ein Ausfall höchstens dauern darf (die tolerierbare Ausfallzeit)? Gibt es für die zugehörigen Objekte ein Wiederanlauf- und ein Wiederherstellungsverfahren? Reichen Personal und Mittel? Sind Organisation und Kontakte benannt? Und wann wurde zuletzt geübt? Lücken und Hinweise erscheinen genauso deutlich wie das, was vorhanden ist. Eine Gesamtnote gibt es bewusst nicht.
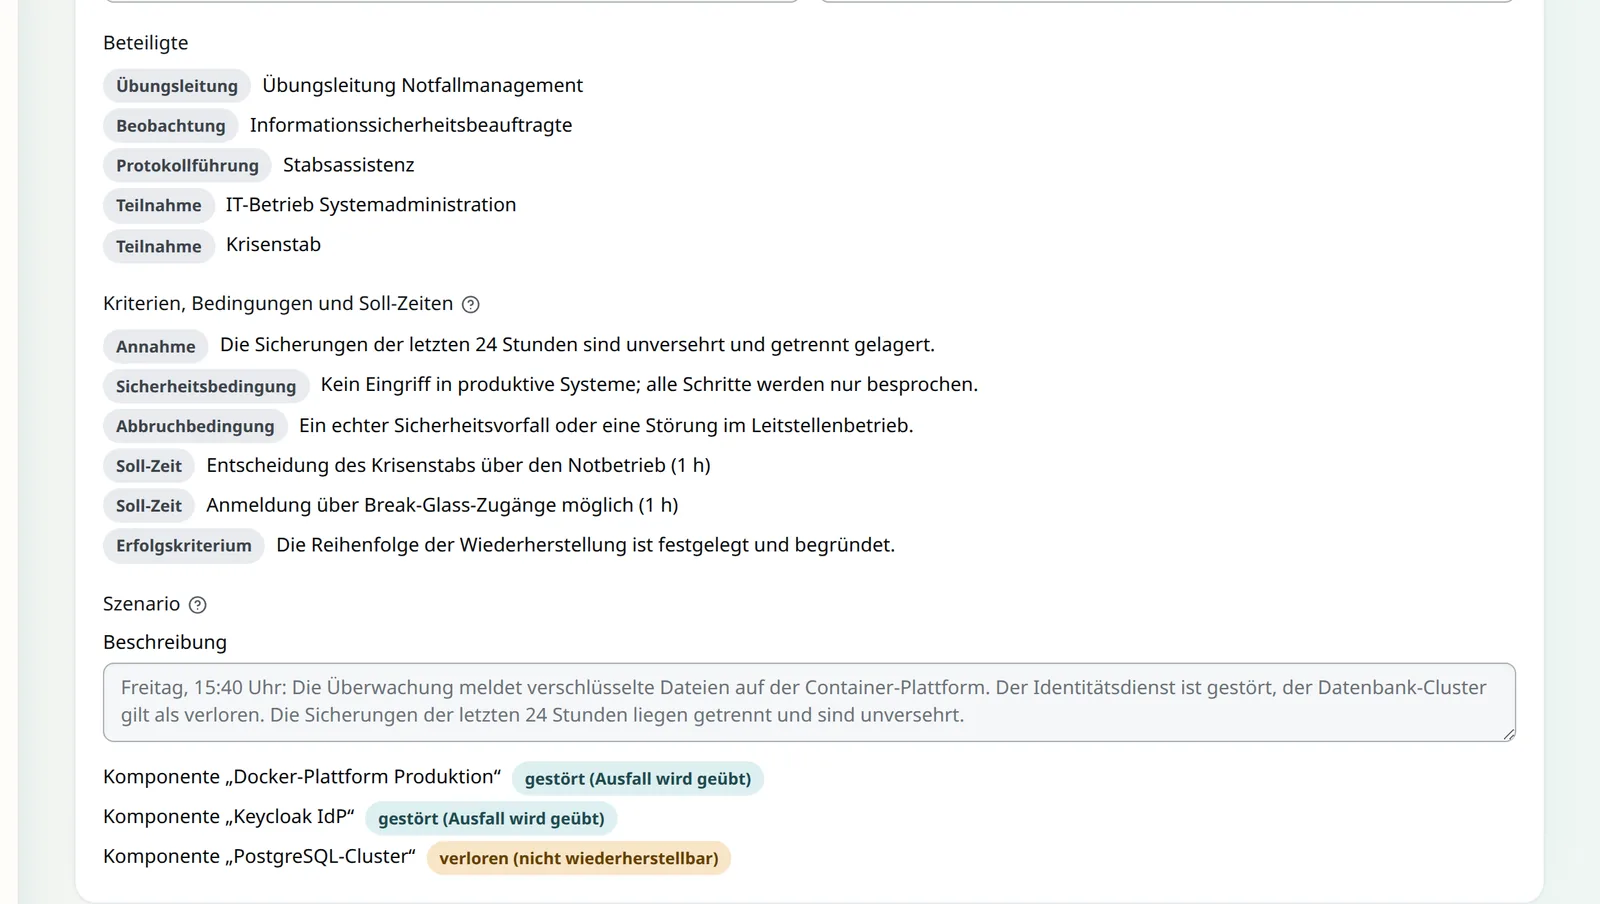
Im Beispiel steht unter den fünf Stationen, was die letzte Übung gezeigt hat und wer im Ernstfall führt und wer vertritt. Das zweite Bild zeigt ein Planspiel zur Verschlüsselung der zentralen Plattformdienste mit Beteiligten, Annahme, Abbruchbedingung, Soll-Zeiten und Erfolgskriterium.
Wer seinen Wiederanlauf nur auf dem Papier geplant hat, merkt oft erst im Ernstfall, wie schnell aus einer Stunde Verzug eine überschrittene Frist wird. Bei Abläufen mit vielen Schritten in mehreren Teams ist es ohne Werkzeug schwer, nach Stunden noch zu überblicken, was geplant war, was läuft und was überfällig wird.
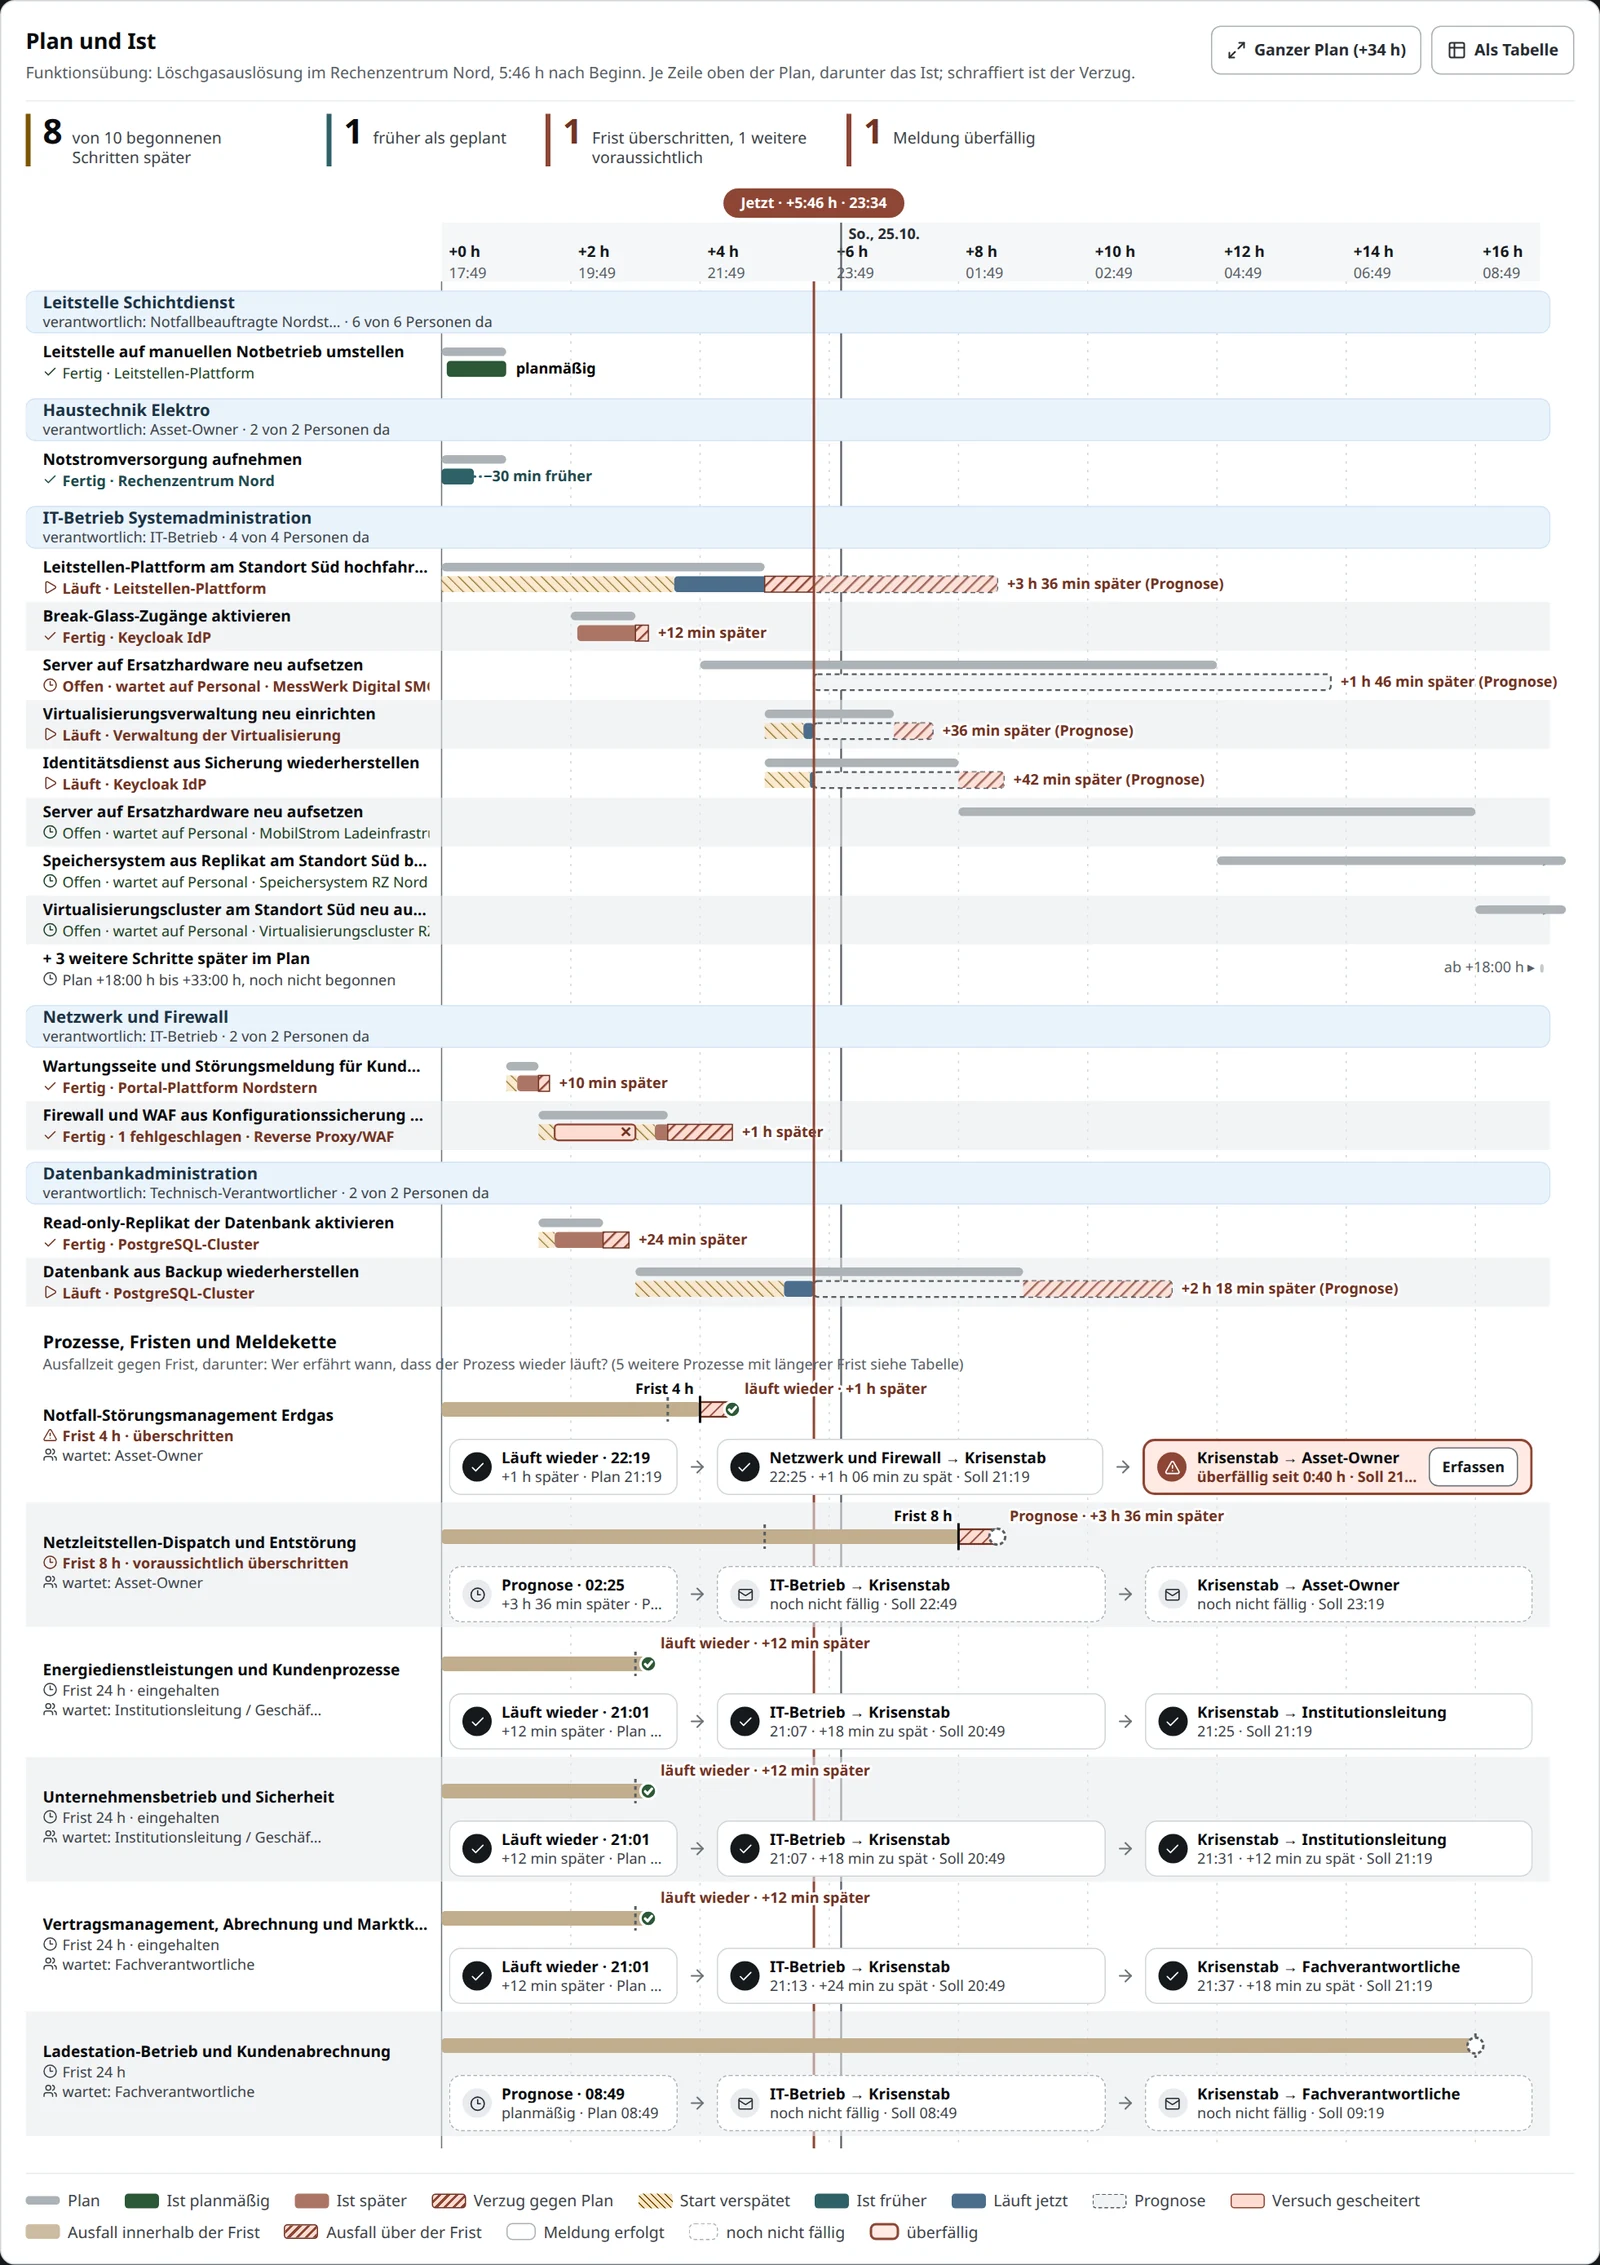
Im Lagezentrum steht der Plan eines Krisenlaufs neben dem, was im aktuellen Durchlauf tatsächlich geschieht. Jede Zeile ist ein Schritt, gruppiert nach Team mit verantwortlicher Rolle: oben die Planspur, darunter das Ist des laufenden Durchlaufs, also was tatsächlich begonnen, beendet oder gescheitert ist. Schraffiert ist der Verzug, ein früher beendeter Schritt als Vorsprung gekennzeichnet, ein gescheiterter Versuch bleibt sichtbar. Die rechnerische Fortschreibung des aktuell erfassten Stands weist darauf hin, welche tolerierbare Ausfallzeit voraussichtlich überschritten werden könnte. Sie ersetzt keine Lagebeurteilung: Die Anwendung hilft beim Überblick, die Lage beurteilt weiterhin der Krisenstab.
Das Beispiel ist bewusst nicht einfach: eine Funktionsübung „Löschgasauslösung im Rechenzentrum Nord“ fünfeinhalb Stunden nach Beginn, zehn begonnene Schritte in mehreren Teams, ein gescheiterter Versuch, ein Prozess mit überschrittener Frist und eine Information, die überfällig ist.
Nach einem Sicherheitsvorfall bleibt selten Energie für Berichte und Klärung. Wird der Ablauf schon während des Vorfalls festgehalten und von der Anwendung unterstützt, bleibt später weniger aus dem Gedächtnis zu rekonstruieren.
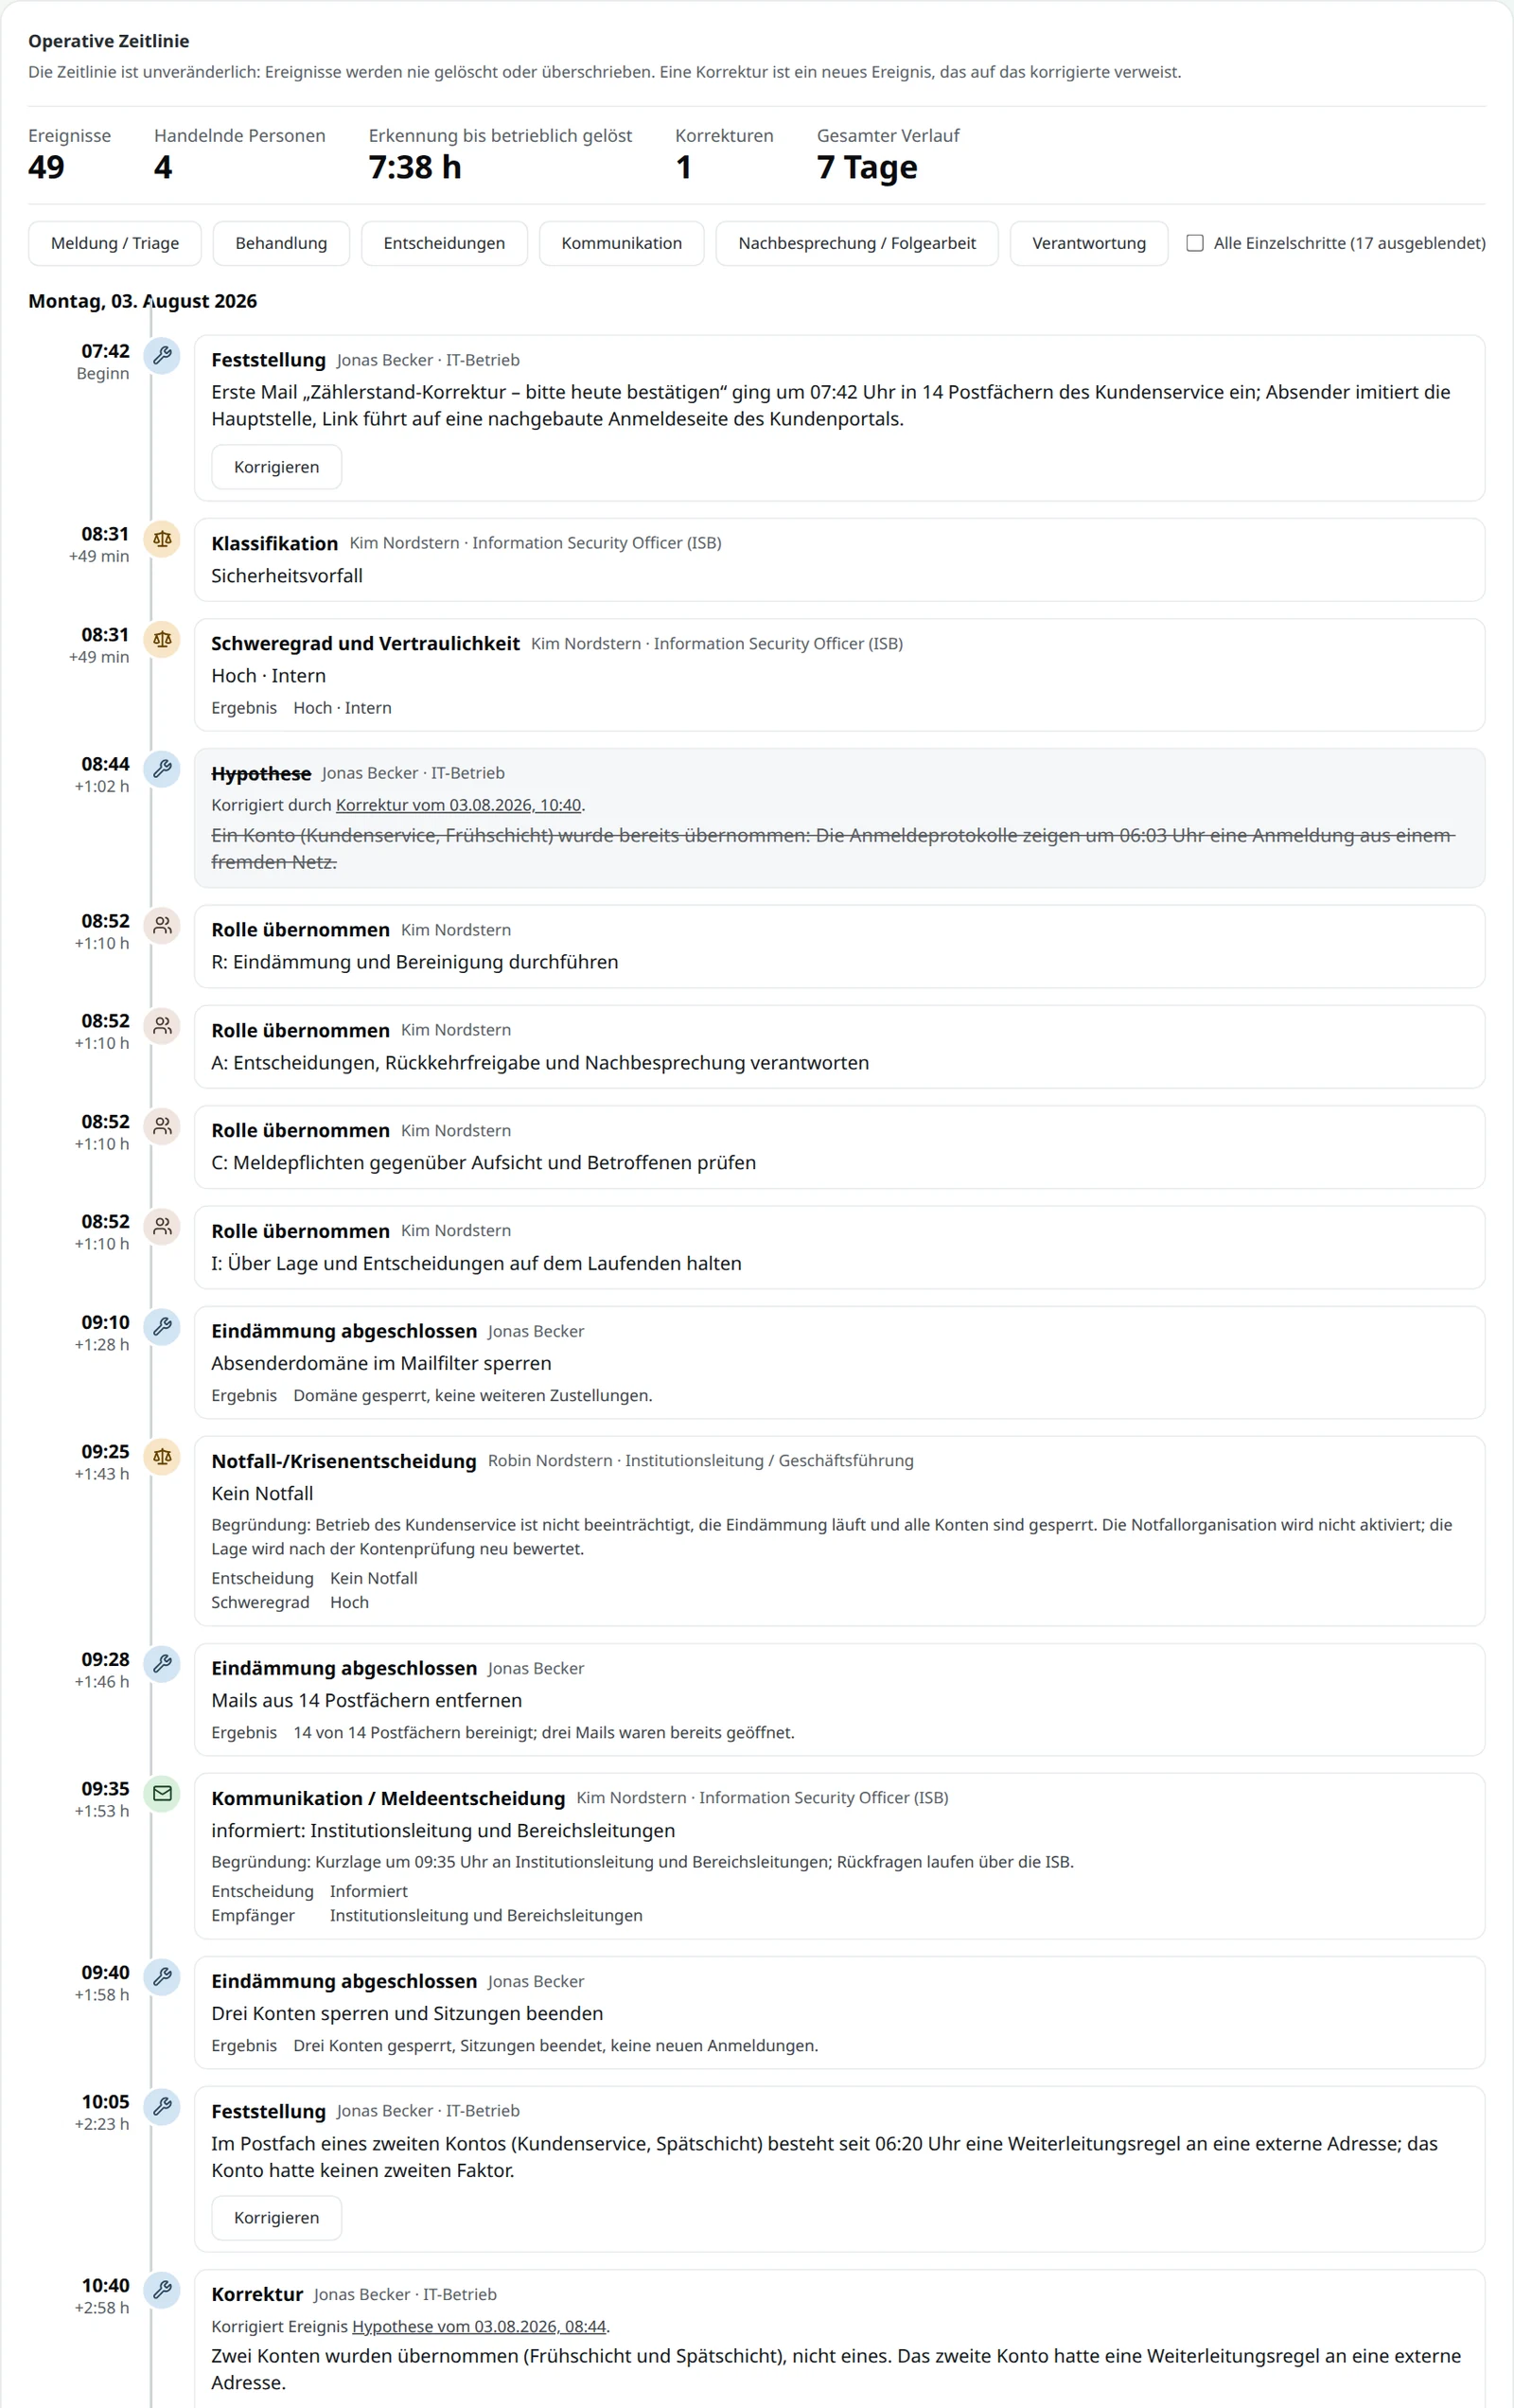
Die Zeitlinie sammelt das Material für den Abschlussbericht. Eine passende Berichtsvorlage ist dafür vorgesehen. Jeder Sicherheitsvorfall hat ein nur anhängbares, hashverkettetes Ereignisprotokoll, das als Zeitlinie lesbar ist. Die Anwendung prüft die Kette auf rechnerische Brüche; das Protokoll ersetzt weder einen externen Vertrauensanker noch eine Aufbewahrungsentscheidung des Betreibers. Zu jedem Ereignis stehen Uhrzeit, die Zeit seit Beginn, die handelnde Person mit Rolle und die Gruppe, etwa Feststellung, Eindämmung oder Kommunikation. Eine Hypothese, die sich als falsch erweist, wird nicht überschrieben, sondern durch eine Korrektur ersetzt, und beides bleibt lesbar. Kennzahlen oben auf der Seite zeigen die Zeit von der Erkennung bis zur Lösung und die Anzahl der Korrekturen.
Das Beispiel ist eine gezielte Phishing-Kampagne gegen den Kundenservice: 49 Ereignisse von vier Personen, von der ersten gemeldeten Mail bis zur freigegebenen Nachbesprechung. Eine Hypothese erweist sich als falsch und wird durch eine Korrektur ersetzt. Die Entscheidung über eine Meldung an die Aufsicht wird zunächst zurückgestellt und später mit Begründung getroffen.
Die Berichtsvorlage für Sicherheitsvorfälle ist noch nicht Teil der Pre-Alpha. Ob ein Bericht vollständig ist, prüfen die Verantwortlichen.
Aus „erledigt“ wird schnell „wirksam“, ohne dass jemand geprüft hat.
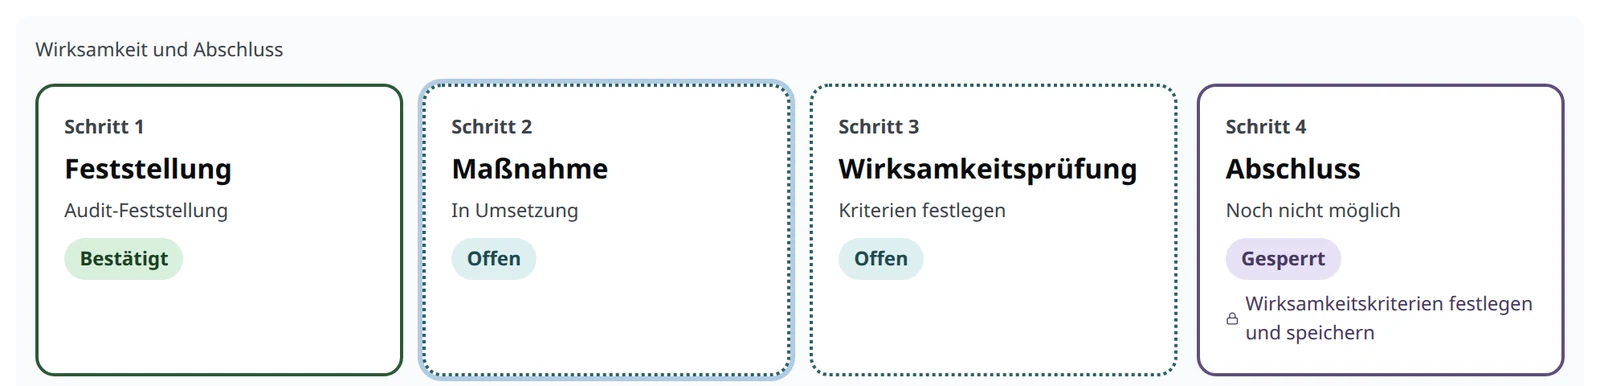
Maßnahmen entstehen aus Risiken, Sicherheitsvorfällen, Audit-Feststellungen, Kennzahlen oder neuen Vorgaben. Abgeschlossen ist eine Maßnahme erst, wenn vorab festgelegte Kriterien geprüft sind und ein gültiger Nachweis vorliegt. Bis dahin bleibt der Abschluss gesperrt und sagt, was fehlt. Die Schließung gibt eine zweite Person frei. Im Kleinunternehmen-Modus entfällt nur die personelle Trennung, nicht die Prüfung.
Im Beispiel stammt die Maßnahme aus einer bestätigten Audit-Feststellung und ist in Umsetzung. Die Wirksamkeitsprüfung ist noch offen, mit dem Hinweis „Kriterien festlegen“. Der Abschluss bleibt gesperrt, bis die Wirksamkeitskriterien festgelegt und gespeichert sind.
Ein ISMS hängt selten an einer Person, auch wenn es sich oft so anfühlt. BlueProceedings ISMS gibt jeder Rolle die Antwort auf ihre eigene Frage, aus demselben Datenstand, und zeigt, wer einspringt, wenn jemand fehlt.
Wo steht unser ISMS, und was muss ich als Nächstes anstoßen?
Die Lage über alle Informationsverbünde nach dem erfassten Stand: offene Nachweise, Fristen und Risiken, veraltete Berichte mit Ursache, Aufgaben bei den Verantwortlichen und Rollen, für die bei Abwesenheit niemand einspringt
Welche Entscheidung braucht jetzt meine Aufmerksamkeit?
Freigaben, Risikoakzeptanz mit Wiedervorlage und eine Managementbewertung mit vorbelegten Eingaben
Was ist gegen mein Risiko geplant, und was bleibt übrig?
Eine Seite je Risiko: Ursache, Maßnahme mit Fortschritt und Frist, Restrisiko zur Akzeptanz und der Termin, an dem es erneut geprüft wird
Was gilt für meinen Prozess, und was ist meine Aufgabe?
Eigene Aufgaben statt Rundmail, jede Anforderung mit Herkunft und Bezug zum eigenen Verfahren
Welche Prozesse müssen zuerst wieder laufen, und was brauchen sie dafür?
BIA mit Wiederanlaufzeiten, Notfallorganisation, Szenarien, Krisenläufe und Übungen auf denselben Abhängigkeiten wie das übrige ISMS
Welche Maßnahmen und Nachweise erwartet man von uns, und bis wann?
Zugewiesene Maßnahmen mit Frist, Nachweise mit Ablaufdatum und Komponenten mit ihren Abhängigkeiten. BlueProceedings ISMS selbst läuft per Docker auf eigener Infrastruktur.
Woraus folgt diese Aussage?
Die Kette von der Anforderung bis zum Nachweis, Prüfmodus, Prüfpaket als Datei und ein Änderungsprotokoll
Die Entwicklung begann, als es von Grundschutz++ erst Umrisse gab. Eine erste Version ist für Januar 2027 geplant.
BlueProceedings ISMS wird als Docker-Container auf der Infrastruktur des Betreibers ausgeführt. Eine Hersteller-Cloud ist für diesen Betrieb nicht erforderlich. Die Anwendung übermittelt im Standardbetrieb keine Produktdaten an BlueProceedings. Zugänge, Netzwerkfreigaben und Datensicherungen verwaltet ihr selbst. Berechtigte Nutzer können Daten exportieren; Transport, Empfänger und weitere Aufbewahrung liegen in der Verantwortung des Betreibers.
Verfügbar ab Januar 2027
Docker-Container und Installationsanleitung erscheinen mit der ersten Version. Bis dahin zeigen die Beiträge auf LinkedIn, was entsteht.
Kostenpflichtige Unterstützung kann gesondert vereinbart werden. Freiwillige Zuwendungen unterstützen die Weiterentwicklung, begründen aber keinen Anspruch auf Funktionen, Support, Verfügbarkeit oder eine bestimmte Veröffentlichung. Projekt unterstützen (Ko-fi)
Das Angebot richtet sich ausschließlich an Unternehmer im Sinne des § 14 BGB, juristische Personen des öffentlichen Rechts und öffentlich-rechtliche Sondervermögen. Verträge mit Verbrauchern werden nicht geschlossen. Die Angabe wird bei der Lizenzvergabe ausdrücklich bestätigt.
Wenn genug Interesse besteht, stellen wir BlueProceedings ISMS per Videokonferenz vor, mit Demodaten und Zeit für Fragen. Wer dabei sein will, schreibt am besten eine Nachricht an die LinkedIn-Seite von BlueProceedings oder eine E-Mail an info@blueproceedings.de; den Link zur Videokonferenz schicken wir vorher. Am selben Tag startet die Testphase.
Für die geplante Testphase ab dem 11.11.2026 können sich bis zu elf Personen aus der ISMS-Praxis bewerben. Wir suchen Menschen, die regelmäßig ausprobieren und offen sagen, was fehlt, hakt oder unklar ist. Die Auswahl erfolgt manuell nach diesen Voraussetzungen. Eine Bewerbung begründet keinen Anspruch auf Teilnahme, Support oder eine spätere Lizenz. Getestet wird mit Übungsdaten, nicht mit dem echten ISMS. Wie wir mit Bewerbungen umgehen, steht in der Datenschutzerklärung.
Was hier nicht steht, beantworten wir gern per E-Mail an info@blueproceedings.de.
Nein. BlueProceedings ISMS unterstützt die Vorbereitung: Es hält Anforderungen, Nachweise, Prüfungen und Entscheidungen nachvollziehbar zusammen. Ob eine Institution die Anforderungen erfüllt, beurteilt die prüfende Stelle.
BlueProceedings ISMS wird als Docker-Container auf der Infrastruktur des Betreibers ausgeführt. Eine Hersteller-Cloud ist für diesen Betrieb nicht erforderlich. Die Anwendung übermittelt im Standardbetrieb keine Produktdaten an BlueProceedings. Zugänge, Netzwerkfreigaben und Datensicherungen verwaltet ihr selbst. Berechtigte Nutzer können Daten exportieren; Transport, Empfänger und weitere Aufbewahrung liegen in der Verantwortung des Betreibers.
Die Alpha-Version wird mit einer unentgeltlichen Alpha-Lizenz bereitgestellt. Alle Alpha-Lizenzen enden spätestens zwei Jahre nach dem allgemeinen Veröffentlichungsdatum der Alpha; die Frist beginnt bei späterer Lizenzvergabe nicht erneut. Das konkrete Enddatum und die Lizenzbedingungen werden vor dem Download deutlich angezeigt. Für eine spätere Produktversion sind noch keine Preise oder Nutzungsbedingungen zugesagt. Kostenpflichtige Unterstützung kann gesondert vereinbart werden. Freiwillige Zuwendungen unterstützen die Weiterentwicklung, begründen aber keinen Anspruch auf Funktionen, Support, Verfügbarkeit oder eine bestimmte Veröffentlichung.
Die erste Version ist für Januar 2027 geplant, wenn Grundschutz++ laut BSI zertifizierbar wird. Den letzten Feinschliff machen wir in Teilen öffentlich: Die Beiträge auf LinkedIn zeigen laufend, was fertig wird. Für die geplante Testphase ab dem 11.11.2026 können sich bis zu elf Personen aus der ISMS-Praxis per E-Mail bewerben. Die Auswahl erfolgt manuell; eine Bewerbung begründet keinen Anspruch auf Teilnahme, Support oder eine spätere Lizenz. Einen ersten Eindruck gibt es schon vorher: Am 11.11.2026 um 17 Uhr stellen wir das ISMS-Tool per Videokonferenz vor, wenn genug Interesse besteht. Wer dabei sein will, schreibt am besten eine Nachricht an die LinkedIn-Seite von BlueProceedings oder eine E-Mail an info@blueproceedings.de; der Link folgt.
BlueProceedings ISMS setzt die Methodik Grundschutz++ um und arbeitet mit dem Katalog, den das BSI im OSCAL-Format auf GitHub veröffentlicht. Weitere Kataloge im OSCAL-Format lassen sich zusätzlich importieren. Für den Umstieg gibt es Vorlagen, einen Einrichtungsassistenten, der aus dem tatsächlichen Datenbestand den nächsten Schritt ableitet, und einen Lern-Modus mit eigener Übungsumgebung.
Gerade kleine Teams sollen die Arbeit verteilen können: Fachbereiche pflegen ihre Objekte, IT liefert Nachweise, die Leitung entscheidet. Wo es keine zweite Person gibt, lockert der Kleinunternehmen-Modus die personelle Trennung beim Vier-Augen-Prinzip, ohne die fachlichen Prüfungen abzuschalten.
Ohne Gastkonten: Ihr importiert die Erwartungsliste der prüfenden Stelle, seht die Lücken und exportiert ein Prüfpaket mit Nachweisen und Prüfsummen. Ergebnisse eines externen Audits lassen sich wieder importieren.
Das Angebot richtet sich ausschließlich an Unternehmer im Sinne des § 14 BGB, juristische Personen des öffentlichen Rechts und öffentlich-rechtliche Sondervermögen. Verträge mit Verbrauchern werden nicht geschlossen.
BlueProceedings, ein Einzelunternehmen in Bonn. BlueProceedings ISMS ist ein unabhängiges Projekt und wird nicht im Auftrag eines Arbeitgebers entwickelt.
Eine Funktion und das Problem dahinter, regelmäßig bis zur ersten Version.
Alle elf Teilschritte von Prozessschritt 1 des BSI-Standards 300-1: was der Standard verlangt und wie BlueProceedings ISMS es umsetzt.
Beitrag lesen (Prozessschritt 1 im Detail) →Der BSI-Standard 300-1 in fünf Schritten, heute Schritt 1: was überzeugt, wo es hakt und wie BlueProceedings ISMS die Arbeit verteilt.
Beitrag lesen (Schritt 1: Erhebung und Planung) →Warum BlueProceedings ISMS entsteht, ein erster Blick in die App in elf Folien und der Plan bis zur ersten Version im Januar 2027 (geplant).
Beitrag lesen (Mehr als eine Momentaufnahme) →Grundschutz++ ist maschinenlesbar. Damit kann Software übernehmen, was von Hand kaum zu leisten ist: Angaben laufend pflegen, überwachen und nachvollziehen. Dafür entsteht BlueProceedings ISMS.
BlueProceedings ISMS entsteht seit Anfang 2026 bei BlueProceedings, einem Einzelunternehmen von Xhoan Qazimi in Bonn. Die Software baut auf Fachwissen aus der ISMS-Praxis und auf dem Grundschutz++-Katalog auf, den das BSI als offene Daten auf GitHub veröffentlicht.
BlueProceedings ISMS ist ein unabhängiges Projekt und macht keine Aussage über Zertifizierung oder Konformität. Es unterstützt die Vorbereitung. Es wird nicht im Auftrag eines Arbeitgebers entwickelt.
Ein ISMS, das mitläuft, entsteht nicht nebenbei. Je mehr Zeit in dieses Projekt fließen kann, desto sorgfältiger wird das Ergebnis. Deshalb die Bitte: Wenn euch der Ansatz etwas wert ist, unterstützt das Projekt.
Unterstützung ist freiwillig und nie Voraussetzung, um BlueProceedings ISMS auszuprobieren oder zu nutzen. Sie begründet keinen Anspruch auf Funktionen, Support, Verfügbarkeit oder einen Veröffentlichungstermin.
Ihr wechselt dabei zu Ko-fi, einem externen Anbieter. Hinweise dazu stehen in der Datenschutzerklärung.
Folgt der Entwicklung auf LinkedIn oder sagt uns, was euch im ISMS heute am meisten Arbeit macht. Jede Rückmeldung aus der Praxis wird für die weitere Produktplanung ausgewertet; ob und wann ein Vorschlag umgesetzt wird, hängt von Sicherheit, Methodik, Aufwand und Priorität ab.